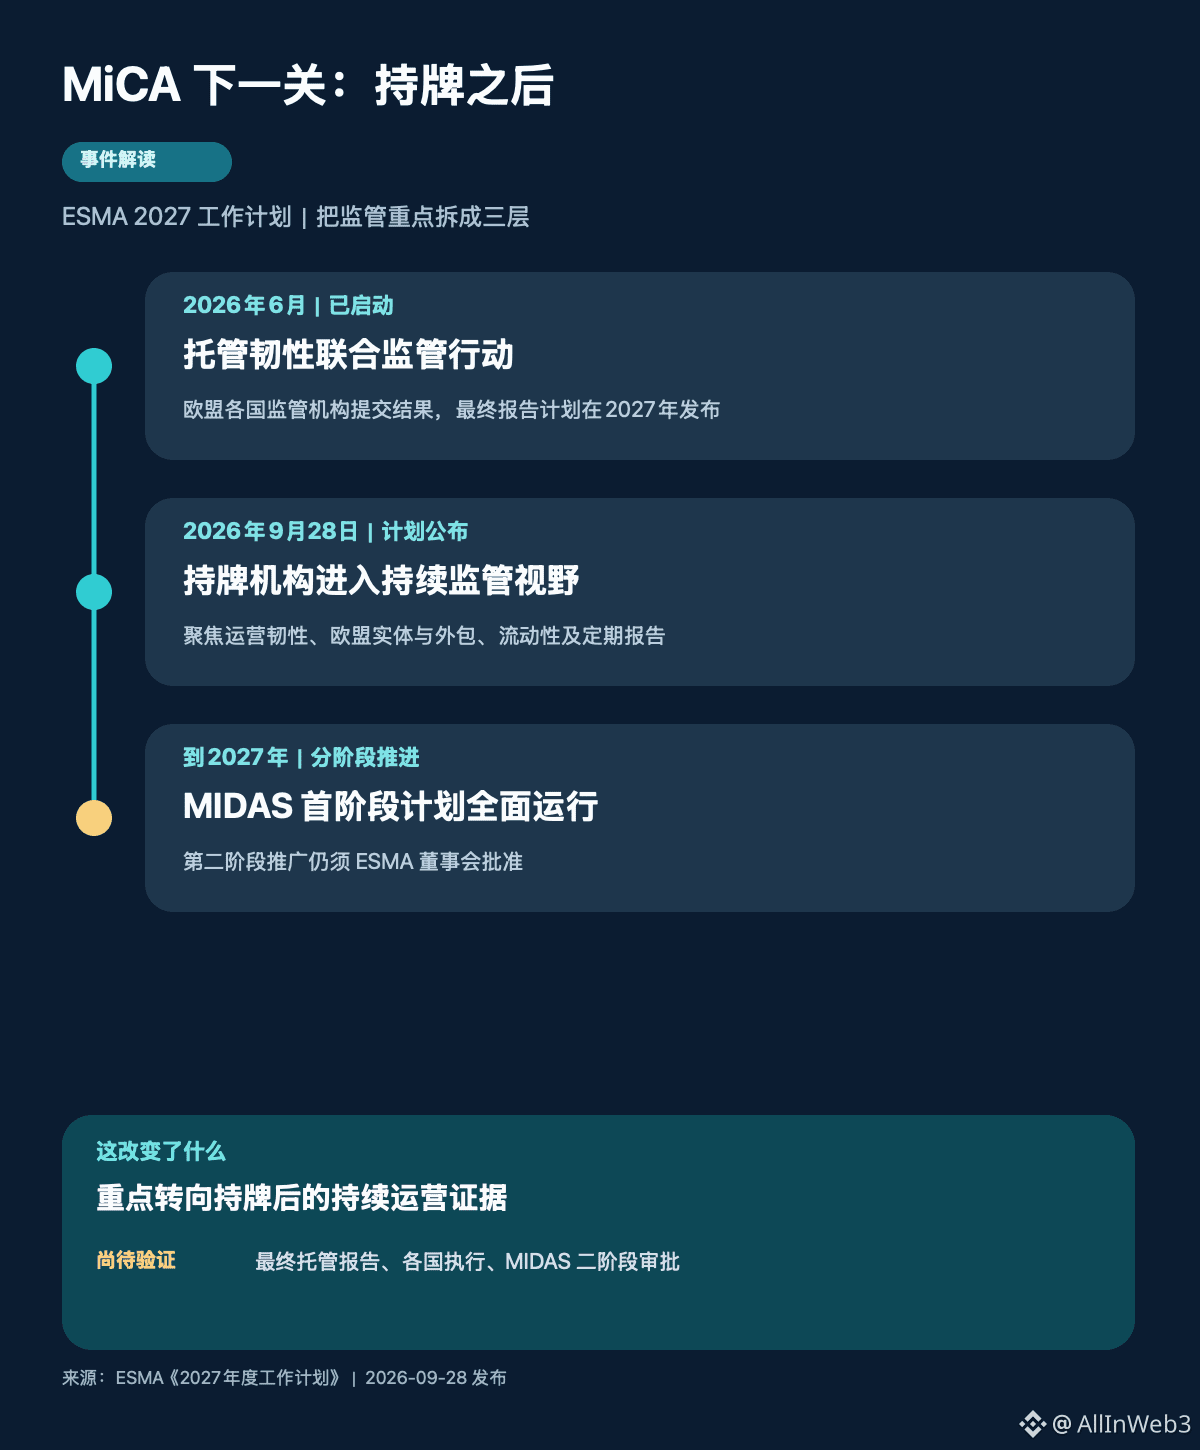
#MiCA #ESMA #加密监管 Mendapatkan lisensi MiCA, apakah berarti sudah lolos? Dalam rencana kerja tahun 2027 yang diumumkan hari ini, ESMA memberikan sudut pandang lain: pengawasan sedang menggeser fokus ke setelah lembaga berlisensi—mampukah mereka terus membuktikan kemampuan operasional yang nyata.
Ini bukan kabar “Uni Eropa hari ini mengeluarkan larangan baru” lagi. Dokumen tersebut adalah rencana kerja untuk satu tahun ke depan; tidak bisa menuliskan rencana tindakan pengawasan seolah-olah sudah memberikan sanksi kepada pihak tertentu. Nilai yang patut diperhatikan ada pada kenyataan bahwa rencana tersebut memecah persyaratan kepatuhan yang masih abstrak menjadi beberapa hal yang bisa diperiksa: ketahanan digital operasional penyedia layanan aset kripto (CASP), apakah di wilayah Uni Eropa terdapat entitas bisnis dan personel yang cukup, risiko outsourcing, likuiditas pasar kripto di Uni Eropa, serta penawaran lintas batas kepada pelanggan dan pengkategorian aset. ESMA juga berencana mendorong agar definisi pelaporan berkala yang diterima regulator tiap negara untuk CASP dibuat lebih konsisten.
Garis waktunya juga perlu dibedakan. Pada bulan Juni 2026, tindakan pengawasan gabungan terkait ketahanan operasional layanan kustodian kripto sudah mulai. ESMA berencana menerbitkan laporan final yang merangkum temuan dari tiap negara pada 2027. Pengumuman hari ini adalah daftar eksekusi untuk 2027, sedangkan kesimpulan laporan belum terbit. Rencana tersebut juga menyebutkan bahwa tahap pertama sistem pemantauan pasar kripto MiCA, MIDAS, diperkirakan akan beroperasi penuh pada 2027; tahap kedua pengembangannya masih bergantung pada persetujuan Dewan Direksi ESMA. Jika disebut sebagai “pemantauan sudah sepenuhnya online hari ini”, itu berarti terlalu cepat.
Saya pikir variabel yang sesungguhnya di sini adalah “kemampu-ujian setelah memperoleh lisensi”. Jika negara-negara secara bertahap menggunakan format pelaporan yang makin mendekati, gangguan kustodian, outsourcing atas bisnis inti, dan pengaturan likuiditas akan lebih mudah dibandingkan dengan ukuran yang sama; lembaga yang hanya mendapatkan otorisasi namun tidak mampu terus menjelaskan risiko operasional, tekanan berikutnya bisa jadi lebih besar. Namun ini merupakan inferensi berbasis rencana kerja, bukan kesimpulan hasil penyelidikan terhadap platform perdagangan tertentu, dan juga tidak berarti token tertentu akan langsung diuntungkan atau dirugikan.
Berikutnya, ada tiga hal yang perlu dicermati: laporan final ketahanan kustodian tahun 2027 akan secara spesifik menunjukkan celah apa saja; bagaimana tiap negara menerapkan format pelaporan berkala; serta apakah tahap kedua MIDAS akan disetujui. Menurut Anda, bukti tersulit yang harus diserahkan lembaga berlisensi di masa depan, kemungkinan besar adalah respons terhadap gangguan kustodian, kontrol outsourcing, atau likuiditas lokal di Uni Eropa?
Sumber: ESMA “2027 Annual Work Programme”, 2026-09-28.