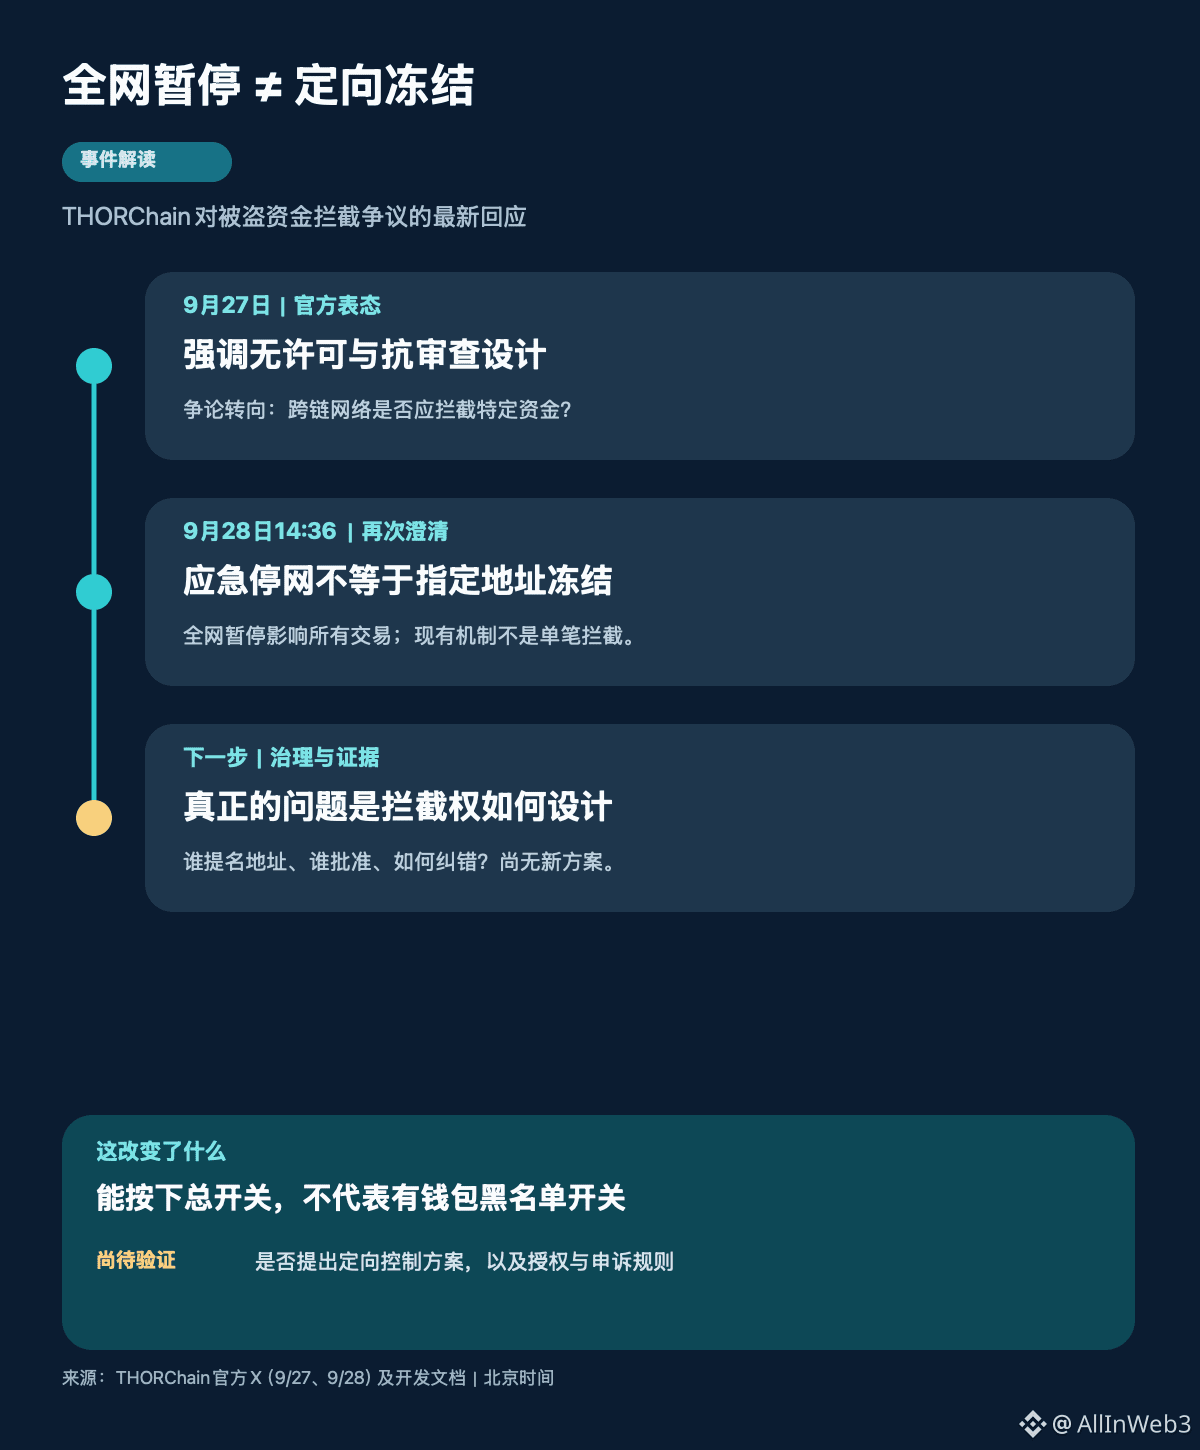
#THORChain #Bitget安全事件 bisa membuat seluruh jaringan berhenti total saat keadaan darurat. Jadi mengapa tidak saja memblokir satu dompet yang diduga berisi dana hasil pencurian? Pertanyaan ini terdengar seperti retorika, tetapi sebenarnya mengaburkan dua jenis kewenangan yang benar-benar berbeda. Respons baru THORChain hari ini justru patut diperhatikan karena menegaskan batas tersebut.
Pertama, luruskan garis waktunya. Pada 27 September, pihak resmi THORChain menekankan bahwa jaringan dirancang tanpa izin dan tahan terhadap sensor. Pada 28 September pukul 14:36 (waktu Beijing), mereka menjelaskan lebih lanjut: penghentian jaringan darurat adalah mekanisme keamanan untuk melindungi protokol, dan bukan berarti pembekuan selektif terhadap satu alamat tertentu atau satu transaksi pertukaran tertentu. Pihak resmi juga menyebut contoh lama serangan pada liquidity pool bulan Mei tahun ini. Saat itu memang ada jeda darurat, tetapi alamat penyerang tidak dimasukkan ke daftar hitam. Yang dibahas adalah peristiwa historis—tidak boleh disalahartikan sebagai penghentian jaringan lagi akibat peristiwa Bitget.
Hal ini juga bisa ditemukan padanannya dalam dokumentasi teknis: node dapat menghentikan seluruh transaksi jaringan melalui parameter darurat, atau menghentikan pertukaran yang terkait dengan satu chain tertentu. Keduanya adalah saklar utama yang memperluas dampak. Sementara itu, “membuat hanya dompet yang ditentukan tidak bisa melakukan pertukaran” memerlukan rangkaian lain seperti identifikasi alamat, eksekusi aturan, dan proses tata kelola. Jika bisa melakukan yang pertama, secara logika tidak otomatis membuktikan bahwa yang kedua juga sudah ada. Sebaliknya, desain yang ada tidak menyediakan kemampuan intersepsi yang terarah seperti itu, dan juga tidak berarti ke depannya selamanya tidak bisa diubah melalui tata kelola.
Menurut saya, fokus perdebatan ini harus bergeser dari “apakah bisa menekan tombol jeda” menjadi “apakah seharusnya node diberi kewenangan intersepsi terarah”. Yang pertama dapat membantu memperoleh waktu untuk penyelidikan ketika protokol secara keseluruhan dalam bahaya, tetapi membuat semua pengguna normal ikut terhenti. Yang kedua terlihat lebih tepat sasaran, namun harus menjawab: siapa yang mengajukan daftar, ambang batas seperti apa yang harus dipenuhi oleh bukti, bagaimana koreksi dilakukan jika terjadi salah sangka, dan apa yang terjadi bila pandangan antar-node berbeda. Tanpa prosedur-prosedur itu, intersepsi yang tepat sasaran pun bisa berubah menjadi pemblokiran sewenang-wenang yang sulit diaudit.
Saat ini, penjelasan THORChain tidak memberikan skema intersepsi terarah untuk aset yang dicuri terkait Bitget, dan juga tidak membuktikan secara spesifik berapa banyak dana yang mengalir melalui jaringan tersebut. Jadi tidak tepat jika estimasi pelacakan on-chain dari media sosial langsung ditulis sebagai konfirmasi resmi nominalnya. Ke depan, saya akan melihat apakah muncul proposal tata kelola yang resmi, bukti alamat yang bisa diverifikasi, dan mekanisme banding yang jelas. Jika ketiganya terpenuhi dan benar-benar dieksekusi, maka penilaian bahwa “hanya bisa menghentikan jaringan, tidak bisa menangani secara terarah” perlu diperbarui.
Jika buktinya cukup jelas, apakah Anda akan mendukung node diberi kewenangan untuk melakukan intersepsi terhadap alamat tertentu dalam batas waktu? Menurut Anda, seberapa tinggi ambang persetujuan seharusnya, agar dana pengguna normal tidak ikut terekspos akibat kesalahan penilaian?