

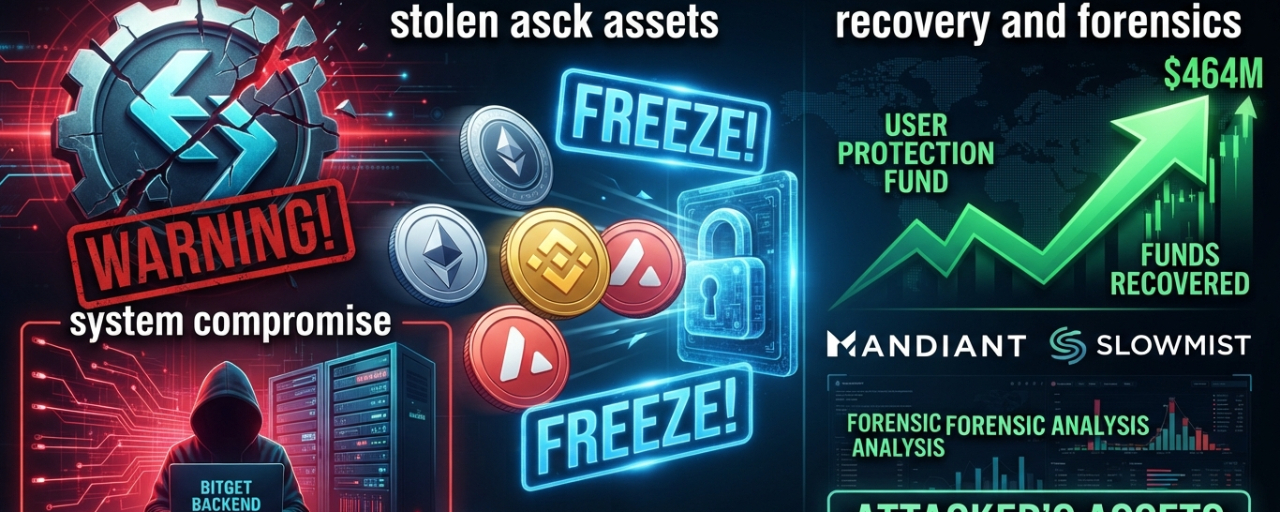
Serangan siber yang dialami bursa Bitget—dengan kerugian awal yang diperkirakan sebesar USD 351,6 juta dan kemudian disesuaikan setelah audit yang lebih luas terhadap aset di seluruh jaringan—menyoroti dinamika kompleks dalam pelacakan, pembekuan, dan pencucian uang di industri mata uang kripto.
Poin-poin kunci mengenai tujuan dana, intervensi penerbit, serta tantangan forensik dari insiden ini dianalisis di bawah ini:
1. Dispersi Cepat dan Konversi Dana
Strategi pencucian dana fan-out: Setelah membobol sistem backend dan sistem otorisasi persetujuan menjalankan transfer, para penyerang dengan cepat memindahkan aset (termasuk $ETH , $BNB , $AVAX
 BNB775.68+0.19%
 SOL122.12+0.32%
, dan berbagai stablecoin) ke alamat pengumpulan terpusat sebelum dengan cepat memecahnya menjadi beberapa dompet sekunder.
Konversi ke Ether (ETH): Sebagian besar dana yang dicuri (diperkirakan lebih dari USD 183 juta pada fase awal) segera ditukarkan menjadi Ether pada protokol terdesentralisasi atau melalui kumpulan likuiditas berdaya tinggi, sering kali dengan membayar premi di atas nilai pasar untuk mempercepat konsolidasi hasil jarahan sebelum bursa dan perusahaan keamanan dapat bereaksi.
2. Peran Stablecoin dan Keterbatasan Pembekuan
Tindakan oleh penerbit: Dalam insiden sebesar ini, kerja sama dari penerbit stablecoin (seperti Tether dengan USDT dan Circle dengan USDC) sangat penting. Meskipun jumlah tertentu dibekukan (misalnya pecahan awal yang dihitung sekitar USD 318.000), efektivitas langkah ini terbatas karena para penyerang dengan cepat mendiversifikasi modal ke aset asli dan protokol pertukaran terdesentralisasi lintas-rantai serta mixer seperti THORChain.
Desentralisasi vs Intervensi: Studi kasus ini menunjukkan bahwa meskipun stablecoin terpusat memungkinkan dana diblokir segera pada alamat yang teridentifikasi, peretas canggih menyesuaikan taktik mereka dengan memindahkan nilai secara instan ke mata uang kripto layer-1 dan token di mana penerbit tidak memiliki kekuatan teknis untuk membekukan mereka.
3. Analisis Forensik bersama Mandiant, SlowMist, dan Shadows yang Didukung Negara
Audit independen: Melibatkan perusahaan keamanan siber kelas elit seperti Mandiant dan SlowMist merupakan langkah mendasar untuk memetakan seluruh jejak uang dan mengaudit kelemahan pada infrastruktur server dompet.
Atribusi ancaman: Pola perilaku on-chain, kecepatan konversi, dan struktur operasional telah mengarah pada kesamaan operasional dengan kelompok kejahatan siber yang didukung negara (khususnya aktor yang terkait dengan Korea Utara, pola yang sebelumnya diamati pada pencurian besar di masa lalu di seluruh industri).
Dampak pada Solvabilitas dan Respons Institusional
Terlepas dari skala serangan, fakta bahwa Bitget memiliki Dana Perlindungan Pengguna (melampaui USD 464 juta) memungkinkannya menanggung total kerugian tanpa mengorbankan saldo pelanggan secara individual, sehingga mengurangi krisis kepercayaan yang bersifat sistemik. Sementara platform berkoordinasi dengan tim penegak hukum dan analisis on-chain untuk secara bertahap memulihkan operasi dan penarikan.