#GIWA #链上安全 ID satu rantai tampaknya sudah benar, apakah aset bisa aman melintas? Gejolak GIWA hari ini justru memberi contoh yang menyilaukan: tahap paling berbahaya mungkin bukan saat dompet menampilkan peringatan, melainkan ketika pengguna dan aplikasi sama-sama merasa mereka sudah memverifikasi identitas jaringan.
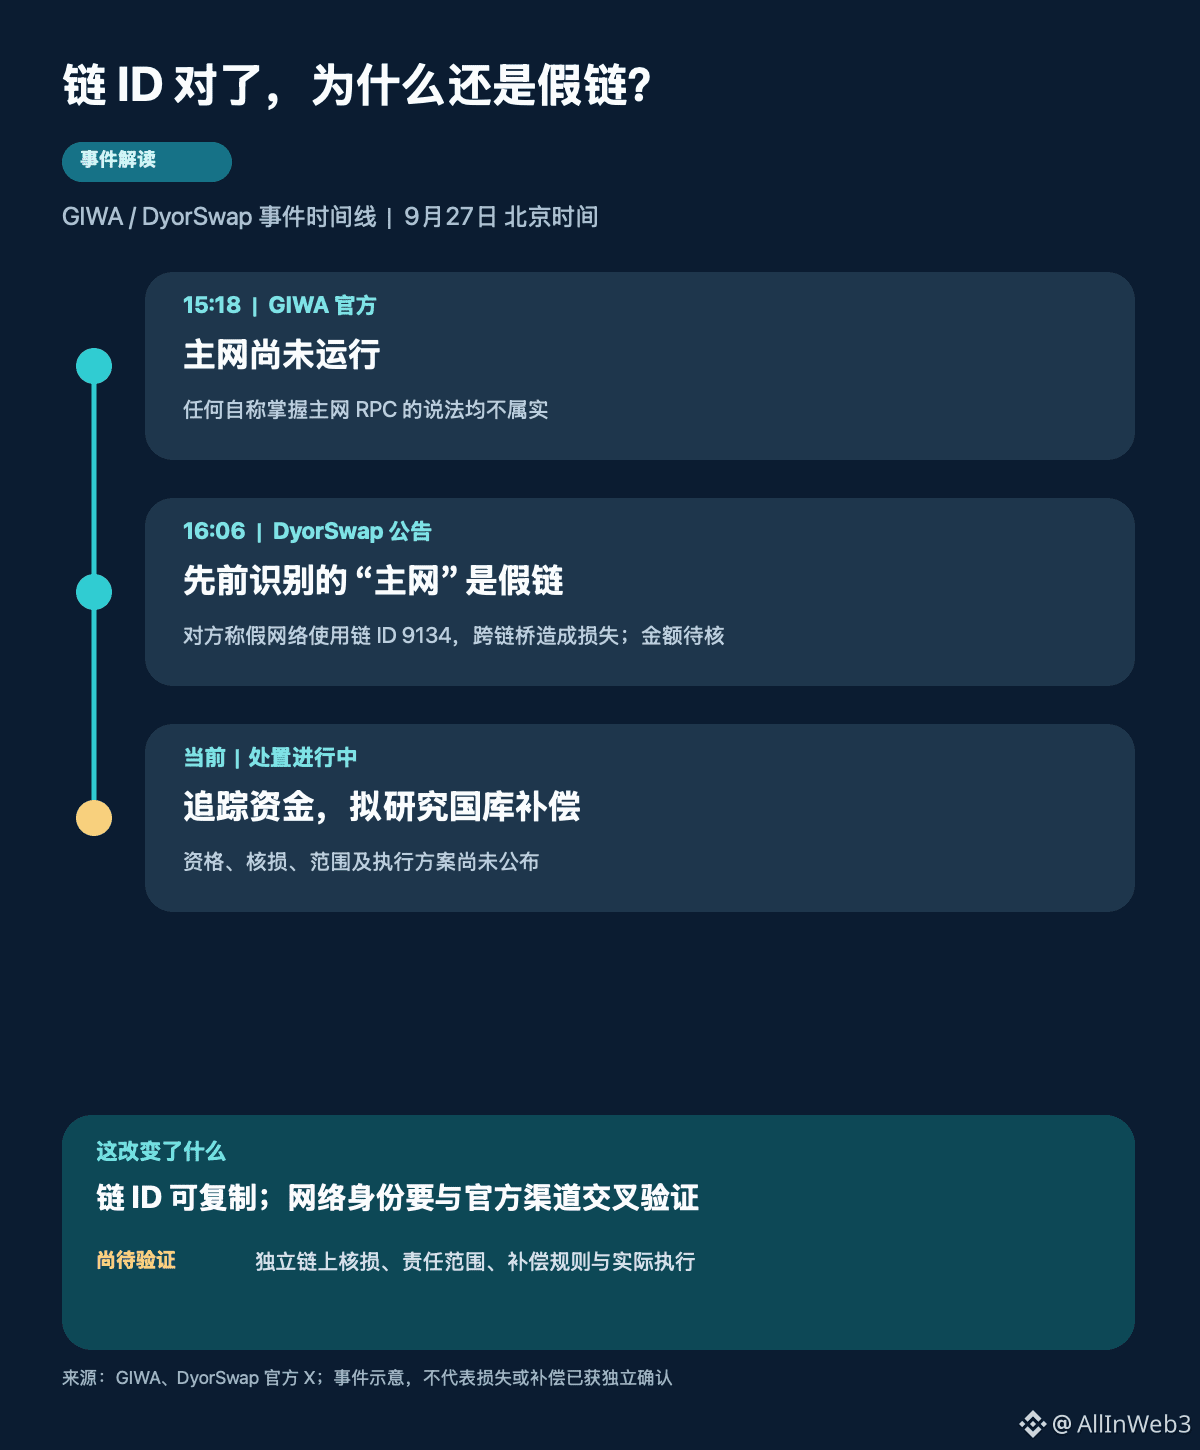
Pertama, rapikan kronologi waktunya. Pada pukul 15:18 WIB, 27 September, pihak resmi GIWA secara tegas menyatakan bahwa mainnet saat ini tidak berjalan. Semua unggahan yang mengklaim memiliki GIWA mainnet RPC adalah tidak benar, serta mengingatkan agar memeriksa smart contract interaksi. Pada 16:06, DyorSwap mempublikasikan pengumuman insiden keamanan: “GIWA mainnet” yang sebelumnya dikenali sesungguhnya adalah rantai palsu yang dibangun oleh penipu. Pengumuman tersebut menyebut jaringan palsu memakai chain ID 9134, sehingga verifikasi awal terlihat meyakinkan; melalui cross-chain bridge terkait, sudah terjadi kerugian besar. Pernyataan kerugian ini berasal dari DyorSwap; rincian jumlah, alamat, dan rangkaian tanggung jawab masih perlu verifikasi independen.
Yang benar-benar perlu diwaspadai dari kasus ini bukan apakah sebuah angka sudah diisi dengan benar. Chain ID hanya memberi tahu dompet jaringan bernomor berapa yang sedang diajak berinteraksi; ia sendiri tidak dapat membuktikan bahwa RPC berasal dari pihak resmi proyek, dan juga tidak bisa menjamin kontrak bridge, front-end, maupun tujuan aliran dana. Penipu sepenuhnya bisa menyalin konfigurasi yang tampak benar, lalu mendorong pengguna melakukan cross-chain dengan narasi “mainnet sudah aktif”. Dokumentasi resmi GIWA yang saat ini dipublikasikan adalah untuk testnet Sepolia; halaman utama masih menandai “dalam pengembangan”. Bahwa testnet bisa digunakan untuk menerima aset nyata secara aman di mainnet adalah dua hal yang berbeda.
Menurut saya, yang terbuka kali ini adalah “tanggung jawab verifikasi” yang dipersempit menjadi pemeriksaan titik tunggal: status resmi proyek, jaringan yang disediakan oleh front-end aplikasi, kontrak cross-chain bridge, dan halaman konfirmasi dompet—jika tidak saling cocok secara independen, maka hanya dengan chain ID proses “meloloskan” bisa terjadi; verifikasi menjadi sekadar formalitas. DyorSwap telah menyatakan akan menghubungi tim keamanan untuk melacak dana, menyimpan bukti, serta menyiapkan penelitian penggunaan kompensasi dari kas; ini masih rencana penanganan, tidak berarti kelayakan, jumlah, atau waktu kompensasi sudah dipastikan.
Langkah berikutnya yang paling patut diperhatikan bukan siapa yang pertama kali meminta maaf, melainkan alamat yang bisa diverifikasi, transaksi, cakupan pihak yang terdampak, aturan kompensasi, dan eksekusi sebenarnya. Jika pelacakan di blockchain menunjukkan bahwa jalur yang terkena dampak tidak sesuai dengan yang disebutkan dalam pengumuman, saya akan memperbarui penilaian saya tentang mekanisme insiden; jika dipublikasikan proses verifikasi yang lengkap dan bisa diuji ulang, maka penilaian saya terhadap kontrol risiko setelahnya juga akan berubah. Menurut Anda, sebelum produk cross-chain meluncurkan jaringan baru, hal yang paling tidak boleh diabaikan adalah verifikasi sumber jaringan resmi, atau pemeriksaan independen terhadap kontrak bridge dan jalur dana?
Pertama, rapikan kronologi waktunya. Pada pukul 15:18 WIB, 27 September, pihak resmi GIWA secara tegas menyatakan bahwa mainnet saat ini tidak berjalan. Semua unggahan yang mengklaim memiliki GIWA mainnet RPC adalah tidak benar, serta mengingatkan agar memeriksa smart contract interaksi. Pada 16:06, DyorSwap mempublikasikan pengumuman insiden keamanan: “GIWA mainnet” yang sebelumnya dikenali sesungguhnya adalah rantai palsu yang dibangun oleh penipu. Pengumuman tersebut menyebut jaringan palsu memakai chain ID 9134, sehingga verifikasi awal terlihat meyakinkan; melalui cross-chain bridge terkait, sudah terjadi kerugian besar. Pernyataan kerugian ini berasal dari DyorSwap; rincian jumlah, alamat, dan rangkaian tanggung jawab masih perlu verifikasi independen.
Yang benar-benar perlu diwaspadai dari kasus ini bukan apakah sebuah angka sudah diisi dengan benar. Chain ID hanya memberi tahu dompet jaringan bernomor berapa yang sedang diajak berinteraksi; ia sendiri tidak dapat membuktikan bahwa RPC berasal dari pihak resmi proyek, dan juga tidak bisa menjamin kontrak bridge, front-end, maupun tujuan aliran dana. Penipu sepenuhnya bisa menyalin konfigurasi yang tampak benar, lalu mendorong pengguna melakukan cross-chain dengan narasi “mainnet sudah aktif”. Dokumentasi resmi GIWA yang saat ini dipublikasikan adalah untuk testnet Sepolia; halaman utama masih menandai “dalam pengembangan”. Bahwa testnet bisa digunakan untuk menerima aset nyata secara aman di mainnet adalah dua hal yang berbeda.
Menurut saya, yang terbuka kali ini adalah “tanggung jawab verifikasi” yang dipersempit menjadi pemeriksaan titik tunggal: status resmi proyek, jaringan yang disediakan oleh front-end aplikasi, kontrak cross-chain bridge, dan halaman konfirmasi dompet—jika tidak saling cocok secara independen, maka hanya dengan chain ID proses “meloloskan” bisa terjadi; verifikasi menjadi sekadar formalitas. DyorSwap telah menyatakan akan menghubungi tim keamanan untuk melacak dana, menyimpan bukti, serta menyiapkan penelitian penggunaan kompensasi dari kas; ini masih rencana penanganan, tidak berarti kelayakan, jumlah, atau waktu kompensasi sudah dipastikan.
Langkah berikutnya yang paling patut diperhatikan bukan siapa yang pertama kali meminta maaf, melainkan alamat yang bisa diverifikasi, transaksi, cakupan pihak yang terdampak, aturan kompensasi, dan eksekusi sebenarnya. Jika pelacakan di blockchain menunjukkan bahwa jalur yang terkena dampak tidak sesuai dengan yang disebutkan dalam pengumuman, saya akan memperbarui penilaian saya tentang mekanisme insiden; jika dipublikasikan proses verifikasi yang lengkap dan bisa diuji ulang, maka penilaian saya terhadap kontrol risiko setelahnya juga akan berubah. Menurut Anda, sebelum produk cross-chain meluncurkan jaringan baru, hal yang paling tidak boleh diabaikan adalah verifikasi sumber jaringan resmi, atau pemeriksaan independen terhadap kontrak bridge dan jalur dana?