
Pengantar Infrastruktur Data Metaverse Berdaulat
Pembangunan metaverse yang benar-benar terdesentralisasi dan terbuka menuntut untuk mengatasi keterbatasan arsitektur client-server tradisional. Pada lingkungan virtual yang tersentralisasi, identitas pengguna, aset digital, dan data status spasial disimpan dalam basis data privat yang dikelola oleh satu penyedia, yang menimbulkan silo informasi, risiko sensor, dan titik kegagalan tunggal. Untuk mencapai interoperabilitas dan kedaulatan data dalam metaverse, sangat penting untuk merangkai sekumpulan teknologi terdesentralisasi yang mencakup enkripsi berbutir halus, penyimpanan imutabel dan dinamis, serta lapisan resolusi identitas universal.
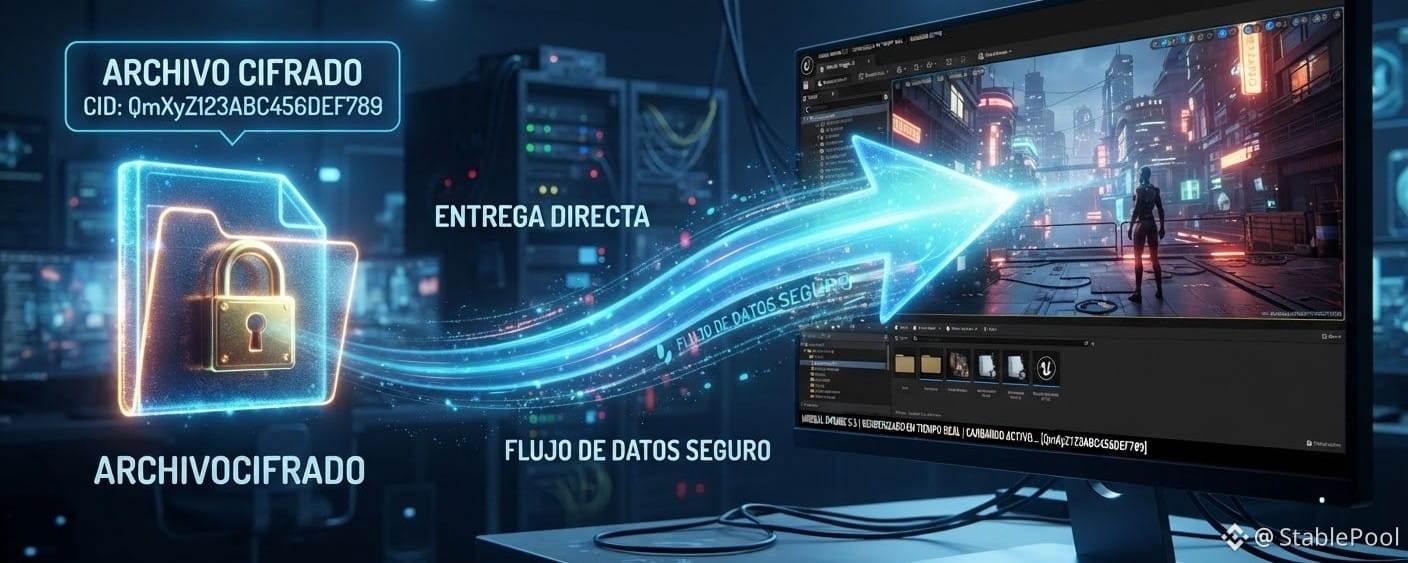
Pilar fundamental dari arsitektur ini terletak pada pemisahan antara penyimpanan publik data terenkripsi dan pengelolaan terdesentralisasi kunci kriptografis untuk aksesnya. Integrasi kriptografi ambang, yang direpresentasikan oleh jaringan seperti Lit Protocol, dengan solusi penyimpanan terdistribusi seperti IPFS, Arweave, dan Ceramic Network, yang digabungkan dengan sistem penamaan Ethereum Name Service (ENS) melalui standar EIP-3668 (CCIP Read), memungkinkan pembentukan ekosistem ruang yang berdaulat sendiri. Dalam infrastruktur ini, nama ENS (.eth) tidak hanya bertindak sebagai identitas yang mudah dibaca manusia, tetapi juga sebagai jangkar kriptografis yang mengatur kepemilikan, kontrol akses, serta resolusi di luar rantai (off-chain) untuk informasi privat dan aset-aset dalam metaverse.
Lapisan Enkripsi yang Dapat Diprogram dan Kontrol Akses melalui Kriptografi Ambang
Kriptografi Ambang dan Pembuatan Kunci Terdistribusi
Enkripsi konvensional kunci publik mengharuskan satu entitas memiliki kunci privat yang diperlukan untuk mendekripsi informasi atau menandatangani transaksi. Jika kunci ini disusupi atau server yang menyimpannya mengalami kegagalan, seluruh sistem keamanan runtuh. Kriptografi ambang mengatasi masalah ini dengan membagi secara matematis sebuah kunci privat menjadi beberapa fragmen yang disebut shares melalui skema Distributed Key Generation (DKG). Fragmen-fragmen ini didistribusikan ke node-node dalam jaringan terdesentralisasi sehingga kunci privat lengkap tidak pernah ada atau disusun ulang pada satu titik fisik atau memori saja.
Untuk menjalankan operasi dekripsi atau tanda tangan yang dapat diprogram, sistem memerlukan sejumlah minimum node (ambang t dari total n) untuk berkolaborasi melakukan dekripsi parsial. Fragmen parsial ini kemudian digabungkan di sisi klien atau melalui komputasi aman untuk mengungkap konten asli, sekaligus menghilangkan secara formal setiap titik kegagalan tunggal (SPOF, Single Point of Failure). Mekanisme ini memberikan ketersediaan tinggi dan toleransi terhadap kegagalan: bahkan jika beberapa node berada di luar jaringan atau bertindak secara jahat, ekosistem tetap beroperasi dan menjaga privasi tanpa membahayakan kunci. Selain itu, kriptografi ambang menyediakan privasi sebelum eksekusi (pre-execution privacy), yang memastikan bahwa konten tetap tersembunyi hingga kuorum yang valid tercapai.
Arsitektur Lit Protocol dan Lingkungan Eksekusi Aman
Lit Protocol berfungsi sebagai jaringan manajemen kunci terdesentralisasi dan jaringan komputasi yang menggunakan kriptografi ambang yang dipadukan dengan perangkat keras aman berbasis Lingkungan Eksekusi Aman (TEE, Trusted Execution Environments), seperti AMD Secure Encrypted Virtualization (SEV). Jaringan ini dikoordinasikan melalui mekanisme konsensus Proof-of-Stake (PoS) yang disesuaikan, dengan lapisan status bersama yang dideploy di atas sebuah rollup khusus berbasis Arbitrum Orbit bernama Chronicle.
Di dalam TEE node, Claves Programables en Pareja (PKP, Programmable Key Pairs) dikelola, yaitu pasangan kunci kriptografis yang terkait dengan sebuah NFT yang memberikan kontrol dan kepemilikan atas kunci tersebut kepada pengguna atau kontrak pintar. Berbeda dari enkripsi statis, Lit Protocol mengimplementasikan Cifrado Programable: operasi dekripsi atau tanda tangan bergantung pada validasi Condiciones de Control de Acceso (ACC, Access Control Conditions).
ACC didefinisikan menggunakan skema terstruktur Zod (seperti yang diintegrasikan dalam pustaka @lit-protocol/access-control-conditions-schemas) dan memungkinkan penetapan aturan logis berdasarkan kondisi status dari berbagai blockchain atau oracle. Seorang pengguna dapat mengenkripsi data spasial dari sebidang properti pribadi di metaverse dan mengonfigurasi aturan yang menentukan bahwa hanya alamat-alamat yang memiliki NFT tertentu, memiliki saldo minimum token ERC-20, telah memberikan suara dalam sebuah DAO, atau merupakan pemilik subdomain .eth tertentu, yang dapat meminta node Lit untuk membebaskan fragmen guna melakukan dekripsi.
#CircleMints500MUSDCOnSolana #BlackRockBuildsTokenizedPortfoliosForOndo #CircleTetherFreezeBitgetHackerWallet #CoinMarketCapCompletesCoinglassAcquisition