Shielded Bitcoin trae privacidad estilo Zcash a BTC, pero hay un problema que nadie está mirando.
Todos festejan que ahora podes hacer transferencias privadas en Bitcoin sin soft fork usando OP_RETURN + PIPEs v2 + ZK proofs. Suena hermoso.
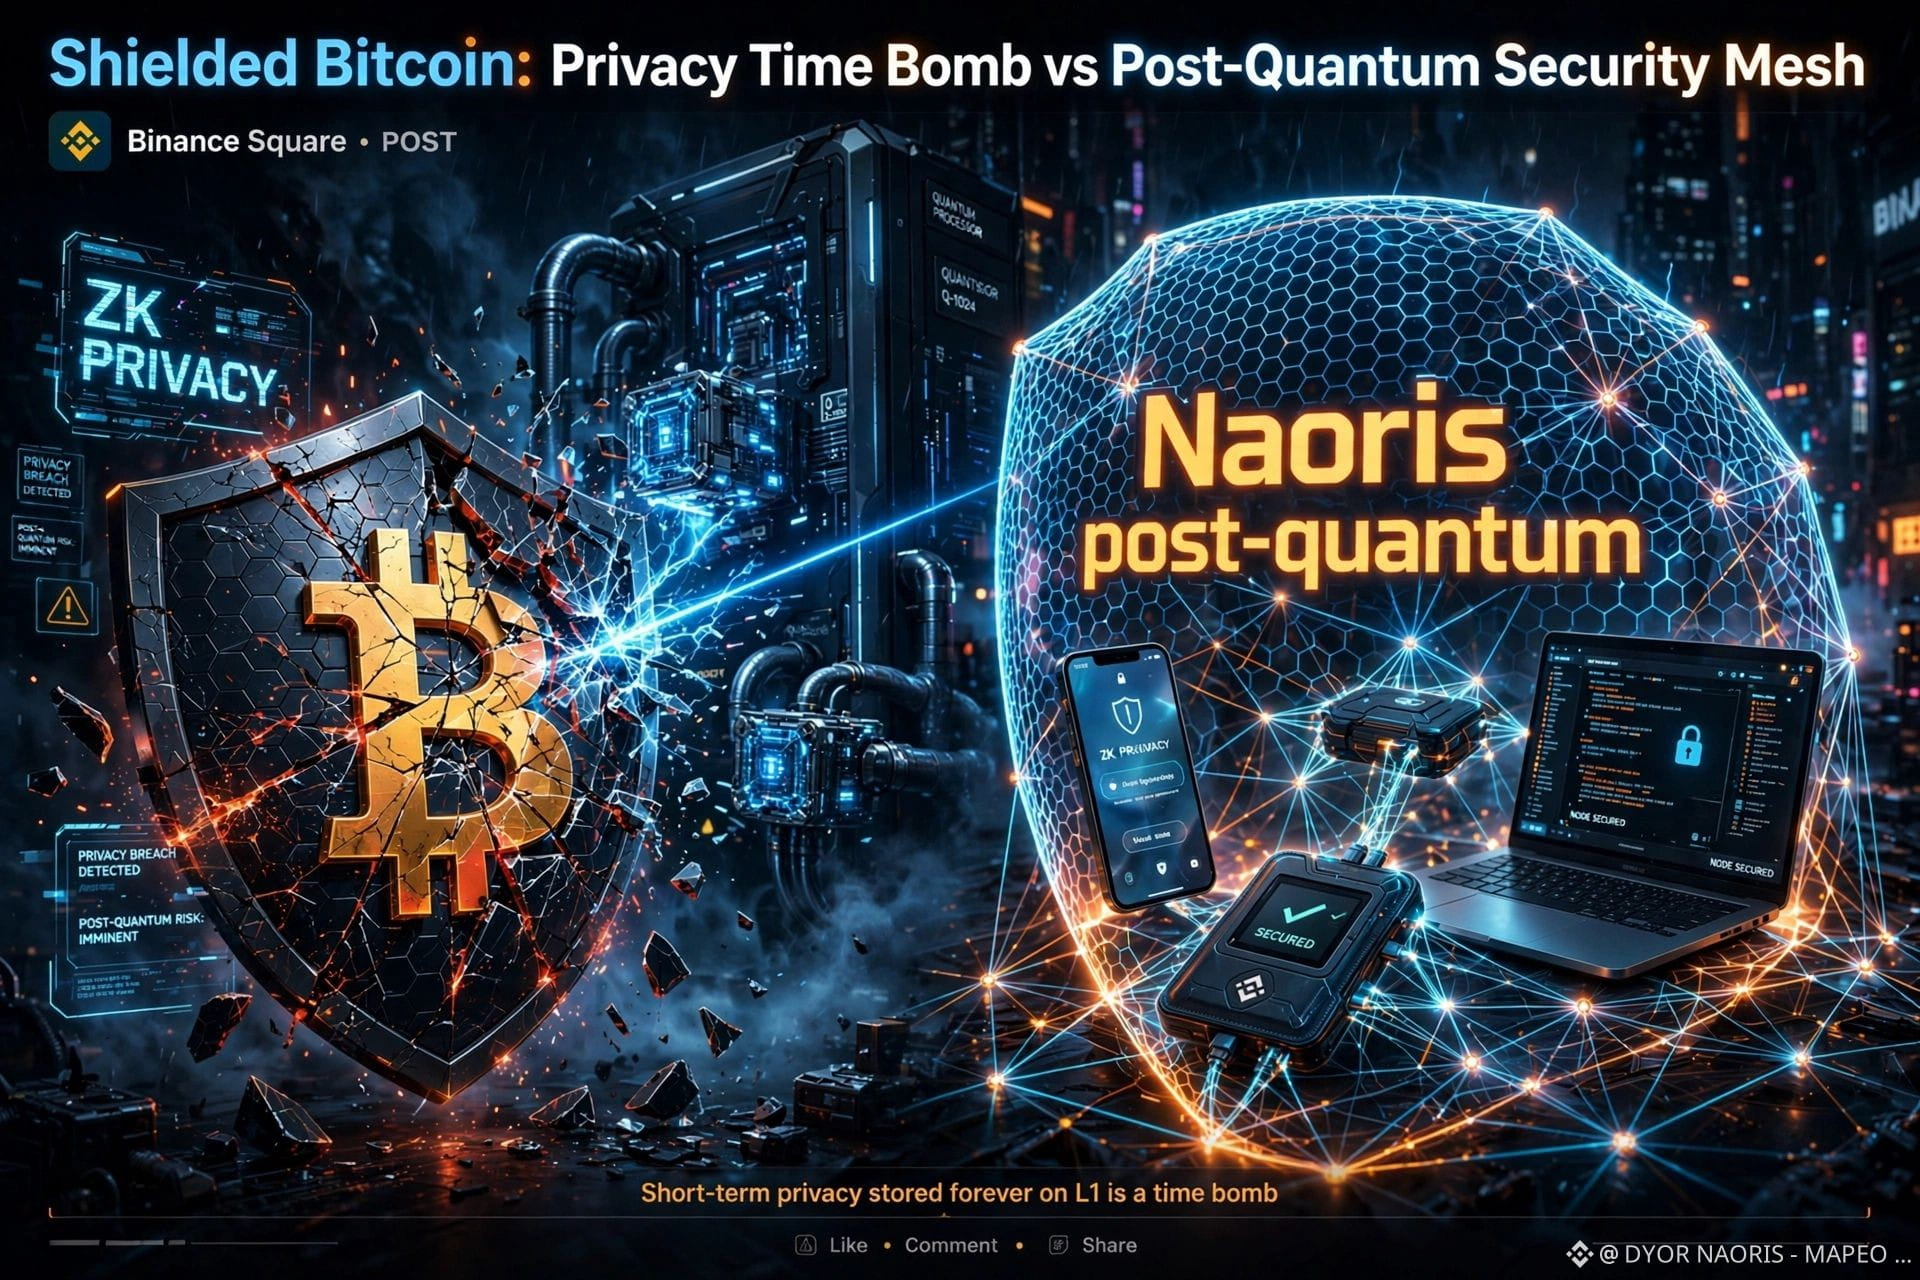
Pero pensalo a largo plazo: esa privacidad es "a corto plazo" guardada para siempre en L1. Es una bomba de tiempo si el día de mañana tenes un ordenador cuántico que puede romper la encriptación.
¿De qué te sirve una L1 privada si el dispositivo que guarda tus notas privadas, tu wallet, tu firmware, está comprometido? Ya pasó: Coldcard + Liquid WAF, CEXs hackeados, etc. No hackean Bitcoin, hackean el perímetro.
Ahí es donde entra lo que vengo siguiendo: @NaorisProtocol.
No es una L1 más, es un mesh post-cuántico que valida que el dispositivo que va a firmar esté limpio ANTES de firmar. Seguridad desde abajo.
Y el gráfico lo está empezando a mostrar: después de meses abajo, $NAORIS está marcando mínimos más altos. De 0,024 a defender 0,034 como piso. +18% en el mes, consolidando arriba de resistencia.
La narrativa de privacidad + seguridad post-cuántica recién empieza.
#NAORIS #BTC #Zcash #ZK #PostQuantum #NaoX
Todos festejan que ahora podes hacer transferencias privadas en Bitcoin sin soft fork usando OP_RETURN + PIPEs v2 + ZK proofs. Suena hermoso.
Pero pensalo a largo plazo: esa privacidad es "a corto plazo" guardada para siempre en L1. Es una bomba de tiempo si el día de mañana tenes un ordenador cuántico que puede romper la encriptación.
¿De qué te sirve una L1 privada si el dispositivo que guarda tus notas privadas, tu wallet, tu firmware, está comprometido? Ya pasó: Coldcard + Liquid WAF, CEXs hackeados, etc. No hackean Bitcoin, hackean el perímetro.
Ahí es donde entra lo que vengo siguiendo: @NaorisProtocol.
No es una L1 más, es un mesh post-cuántico que valida que el dispositivo que va a firmar esté limpio ANTES de firmar. Seguridad desde abajo.
Y el gráfico lo está empezando a mostrar: después de meses abajo, $NAORIS está marcando mínimos más altos. De 0,024 a defender 0,034 como piso. +18% en el mes, consolidando arriba de resistencia.
La narrativa de privacidad + seguridad post-cuántica recién empieza.
#NAORIS #BTC #Zcash #ZK #PostQuantum #NaoX