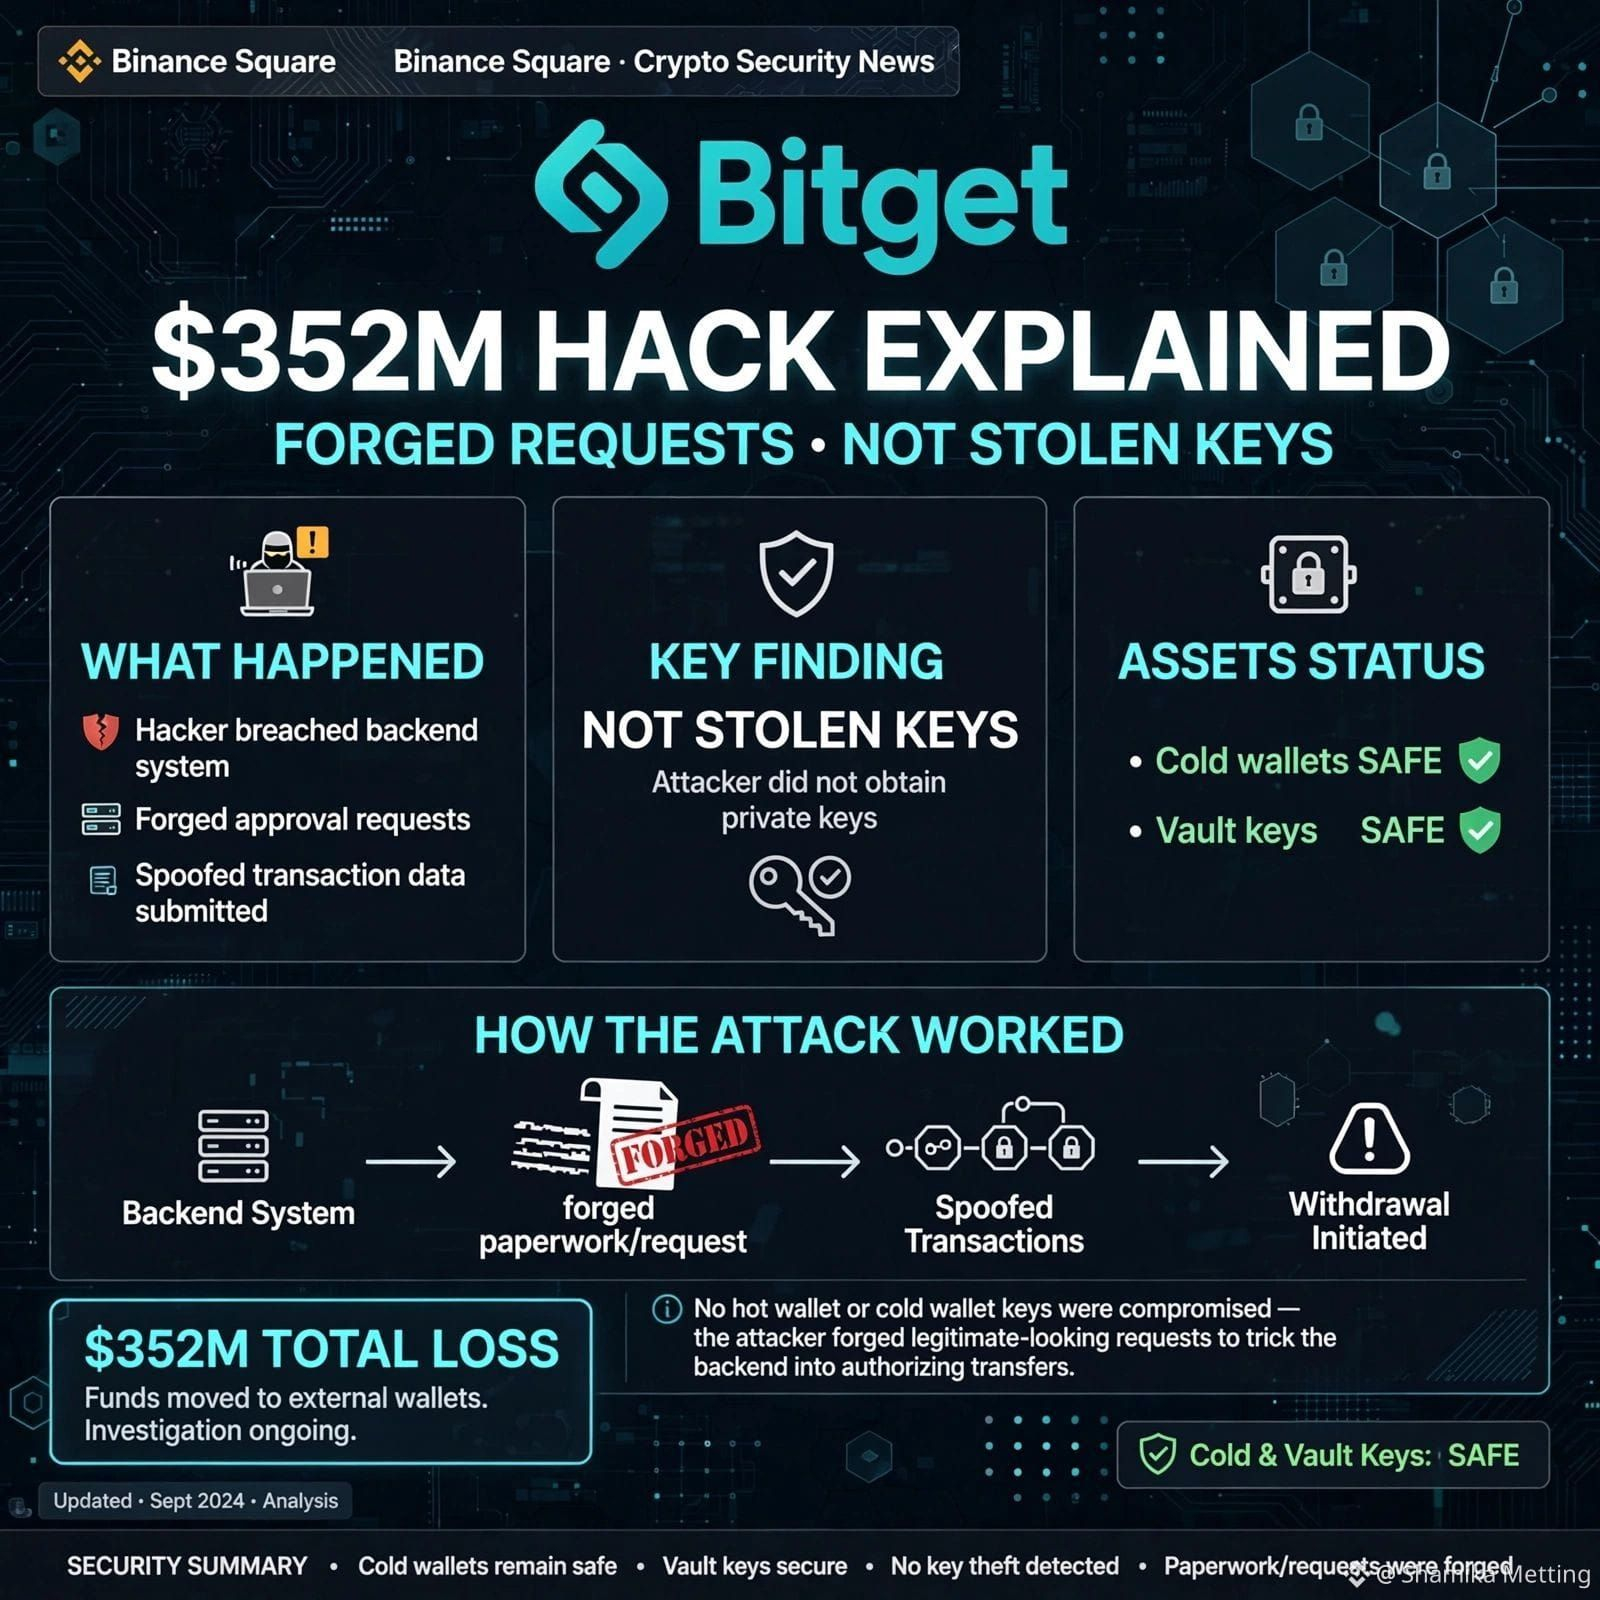
🚨 Intrusi di Bitget dijelaskan senilai 352 juta dolar: permintaan dipalsukan, bukan kunci yang dicuri!
Semua orang panik soal kunci privat. Tapi direktur eksekutif Bitget, Gracy Chen, mengonfirmasi sesuatu yang bahkan lebih mengkhawatirkan.
Apa yang sebenarnya terjadi?
❌ Kunci privat tidak dicuri (cold, hot, dan warm dilindungi di brankas yang aman)
❌ Tidak ada pemalsuan pada permintaan penarikan pengguna
✅ Para penyerang membobol sistem penting dan cadangan (Backend)
✅ Memalsukan data transaksi
✅ Mengaktifkan proses otorisasi Bitget untuk memindahkan 351,6 juta dolar
Bayangkan begini: "Mereka tidak memaksa brankas; mereka memalsukan dokumennya". Kunci brankas tidak pernah keluar dari gedung; seseorang hanya membuat tanda terima resmi yang dipalsukan.
Status saat ini:
Terdeteksi pada pukul 18:31 UTC, 24 September
Dompet dingin aman
Dana perlindungan pengguna akan menanggung kerugian 464 juta dolar
Presiden mengaitkan serangan ini dengan koneksi ke Korea Utara melalui bukti berupa alamat IP
Menurutmu: apakah platform CEX seharusnya mempublikasikan (open source) backend mereka?
Silakan lanjutkan
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Semua orang panik soal kunci privat. Tapi direktur eksekutif Bitget, Gracy Chen, mengonfirmasi sesuatu yang bahkan lebih mengkhawatirkan.
Apa yang sebenarnya terjadi?
❌ Kunci privat tidak dicuri (cold, hot, dan warm dilindungi di brankas yang aman)
❌ Tidak ada pemalsuan pada permintaan penarikan pengguna
✅ Para penyerang membobol sistem penting dan cadangan (Backend)
✅ Memalsukan data transaksi
✅ Mengaktifkan proses otorisasi Bitget untuk memindahkan 351,6 juta dolar
Bayangkan begini: "Mereka tidak memaksa brankas; mereka memalsukan dokumennya". Kunci brankas tidak pernah keluar dari gedung; seseorang hanya membuat tanda terima resmi yang dipalsukan.
Status saat ini:
Terdeteksi pada pukul 18:31 UTC, 24 September
Dompet dingin aman
Dana perlindungan pengguna akan menanggung kerugian 464 juta dolar
Presiden mengaitkan serangan ini dengan koneksi ke Korea Utara melalui bukti berupa alamat IP
Menurutmu: apakah platform CEX seharusnya mempublikasikan (open source) backend mereka?
Silakan lanjutkan
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys