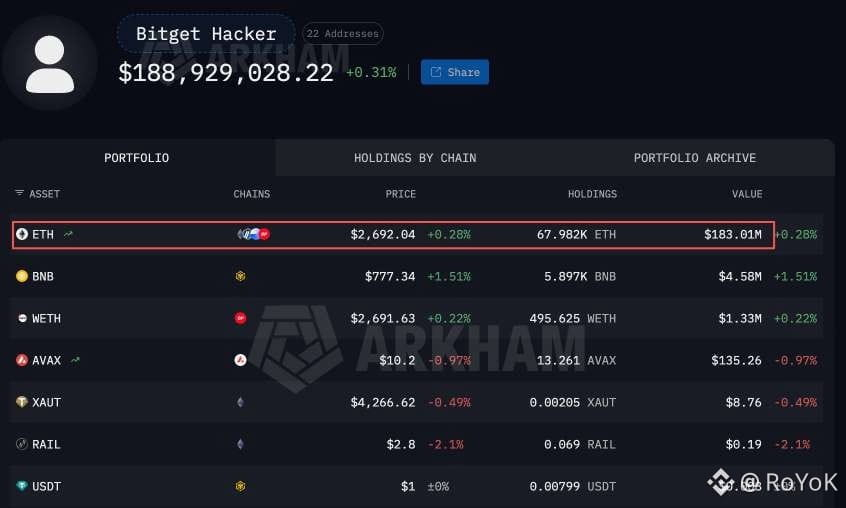

🚨 Kebocoran Bitget senilai $351,6 juta sedang ramai dibicarakan, tetapi jumlah dolar sebenarnya bukanlah poin utama.
Bitget mengklaim uang yang dicuri diambil dari hot wallet dan warm wallet, sehingga cold storage mereka sama sekali tidak tersentuh. Mereka juga menyoroti dana User Protection Fund mereka yang kira-kira $464 juta, menyatakan itu lebih dari cukup untuk menutup kerugian.
Ini mengklarifikasi satu hal: kerugian tidak akan melebihi bantalan pengaman mereka.
Namun, itu sepenuhnya mengabaikan masalah besar di ruangan: bagaimana mungkin ratusan juta dolar bisa dipindahkan sebelum ada perlindungan internal yang sempat bekerja?
Salah satu teori yang beredar adalah penyerang tidak hanya mengambil private key, melainkan membobol infrastruktur penandatanganan (wallet-signing). Perbedaan ini sangat besar. Jika sistem penandatanganan dikompromikan, artinya ada kelemahan pada pembatasan akses, aturan transaksi, atau automated safety net—bukan hanya satu kunci yang terbuka.
Melihat aktivitas di blockchain memberi petunjuk lain. Seseorang menukar $19,67 juta USDT menjadi 7.111 ETH hanya dalam enam menit, menelan biaya slippage yang sangat besar
Tidak ada yang melakukan itu demi mendapatkan harga yang bagus. Itu terdengar seperti penyerang yang buru-buru memindahkan dana, bukan kesalahan sistem.
Yang perlu difokuskan berikutnya:
Semua perhatian harus tertuju pada laporan teknis Bitget yang akan datang. Secara spesifik, metode serangannya, desain wallet yang terlibat, timeline lengkap kejadian, berapa yang sudah dipulihkan, dan rincian penuh dari $351,6 juta.
Sampai detail-detail itu dirilis, klaim siapa yang melakukannya atau bagaimana mereka bisa masuk hanyalah spekulasi.
Dana perlindungan mungkin bisa membuat bursa tetap utuh secara finansial, tetapi tidak menjelaskan mengapa keamanan gagal atau apakah kerentanan yang sebenarnya sudah ditambal
#Bitget #Hacked
$MPon $NVDAB
Bitget mengklaim uang yang dicuri diambil dari hot wallet dan warm wallet, sehingga cold storage mereka sama sekali tidak tersentuh. Mereka juga menyoroti dana User Protection Fund mereka yang kira-kira $464 juta, menyatakan itu lebih dari cukup untuk menutup kerugian.
Ini mengklarifikasi satu hal: kerugian tidak akan melebihi bantalan pengaman mereka.
Namun, itu sepenuhnya mengabaikan masalah besar di ruangan: bagaimana mungkin ratusan juta dolar bisa dipindahkan sebelum ada perlindungan internal yang sempat bekerja?
Salah satu teori yang beredar adalah penyerang tidak hanya mengambil private key, melainkan membobol infrastruktur penandatanganan (wallet-signing). Perbedaan ini sangat besar. Jika sistem penandatanganan dikompromikan, artinya ada kelemahan pada pembatasan akses, aturan transaksi, atau automated safety net—bukan hanya satu kunci yang terbuka.
Melihat aktivitas di blockchain memberi petunjuk lain. Seseorang menukar $19,67 juta USDT menjadi 7.111 ETH hanya dalam enam menit, menelan biaya slippage yang sangat besar
Tidak ada yang melakukan itu demi mendapatkan harga yang bagus. Itu terdengar seperti penyerang yang buru-buru memindahkan dana, bukan kesalahan sistem.
Yang perlu difokuskan berikutnya:
Semua perhatian harus tertuju pada laporan teknis Bitget yang akan datang. Secara spesifik, metode serangannya, desain wallet yang terlibat, timeline lengkap kejadian, berapa yang sudah dipulihkan, dan rincian penuh dari $351,6 juta.
Sampai detail-detail itu dirilis, klaim siapa yang melakukannya atau bagaimana mereka bisa masuk hanyalah spekulasi.
Dana perlindungan mungkin bisa membuat bursa tetap utuh secara finansial, tetapi tidak menjelaskan mengapa keamanan gagal atau apakah kerentanan yang sebenarnya sudah ditambal
#Bitget #Hacked
$MPon $NVDAB