#bitgetbreachforgedrequestsnotstolenkeys
BITGET TERKENA INSIDEN: PERMINTAAN TRANSFER PALSU, BUKAN KUNCI PRIBADI YANG DICURI
Bitget telah mengonfirmasi adanya insiden keamanan besar yang melibatkan sekitar $351,6M dana yang terdampak.
Namun ada detail penting:
Para penyerang dilaporkan TIDAK mencuri kunci privat Bitget.
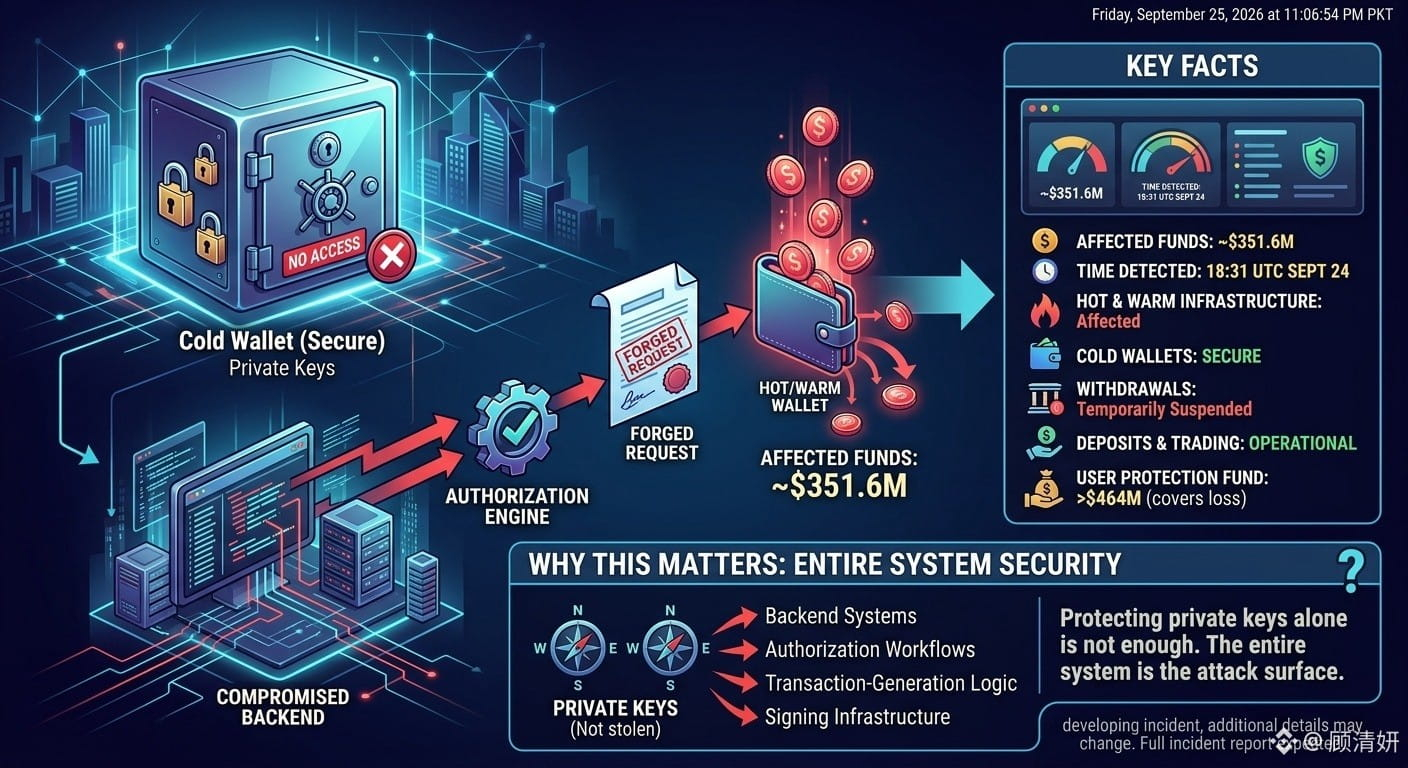
Sebaliknya, CEO Bitget Gracy Chen mengatakan penyerang membobol sistem layanan dompet backend dan menggunakan akses tersebut untuk memalsukan informasi transfer serta menjalankan proses otorisasi/penandatanganan.
FAKTA UTAMA
• Sekitar $351,6M dana terdampak
• Insiden terdeteksi pada pukul 18:31 UTC tanggal 24 September
• Sebagian infrastruktur dompet hot dan warm Bitget terdampak
• Bitget menyatakan dompet cold tetap aman
• Penarikan dana sempat ditangguhkan selama peninjauan keamanan
• Setoran dan perdagangan tetap beroperasi
• Bitget menyatakan Dana Perlindungan Penggunanya bernilai lebih dari $464M dan menutupi kerugian yang dilaporkan
MENGAPA HAL INI PENTING
Insiden ini menyoroti risiko keamanan bursa yang penting: melindungi kunci privat saja tidak cukup.
Sistem backend, logika pembuatan transaksi, alur kerja otorisasi, dan infrastruktur penandatanganan juga dapat menjadi permukaan serangan yang krusial.
Bitget mengatakan penyelidikannya masih menentukan dengan tepat bagaimana sistem backend dibobol, dengan laporan insiden lengkap yang diharapkan.
Bagi para trader, poin utamanya sederhana:
Keamanan bursa adalah sistem yang utuh — bukan sekadar masalah kunci privat.
Insiden ini masih berkembang, sehingga detail tambahan dapat berubah seiring berjalannya penyelidikan.
$QI $PHA $ARK
BITGET TERKENA INSIDEN: PERMINTAAN TRANSFER PALSU, BUKAN KUNCI PRIBADI YANG DICURI
Bitget telah mengonfirmasi adanya insiden keamanan besar yang melibatkan sekitar $351,6M dana yang terdampak.
Namun ada detail penting:
Para penyerang dilaporkan TIDAK mencuri kunci privat Bitget.
Sebaliknya, CEO Bitget Gracy Chen mengatakan penyerang membobol sistem layanan dompet backend dan menggunakan akses tersebut untuk memalsukan informasi transfer serta menjalankan proses otorisasi/penandatanganan.
FAKTA UTAMA
• Sekitar $351,6M dana terdampak
• Insiden terdeteksi pada pukul 18:31 UTC tanggal 24 September
• Sebagian infrastruktur dompet hot dan warm Bitget terdampak
• Bitget menyatakan dompet cold tetap aman
• Penarikan dana sempat ditangguhkan selama peninjauan keamanan
• Setoran dan perdagangan tetap beroperasi
• Bitget menyatakan Dana Perlindungan Penggunanya bernilai lebih dari $464M dan menutupi kerugian yang dilaporkan
MENGAPA HAL INI PENTING
Insiden ini menyoroti risiko keamanan bursa yang penting: melindungi kunci privat saja tidak cukup.
Sistem backend, logika pembuatan transaksi, alur kerja otorisasi, dan infrastruktur penandatanganan juga dapat menjadi permukaan serangan yang krusial.
Bitget mengatakan penyelidikannya masih menentukan dengan tepat bagaimana sistem backend dibobol, dengan laporan insiden lengkap yang diharapkan.
Bagi para trader, poin utamanya sederhana:
Keamanan bursa adalah sistem yang utuh — bukan sekadar masalah kunci privat.
Insiden ini masih berkembang, sehingga detail tambahan dapat berubah seiring berjalannya penyelidikan.
$QI $PHA $ARK