Bitget Digelapkan 3,5 Miliar: Begitulah Langkah Pertama Hacker—Habiskan “Celana Dalam” Industri hingga Bersih
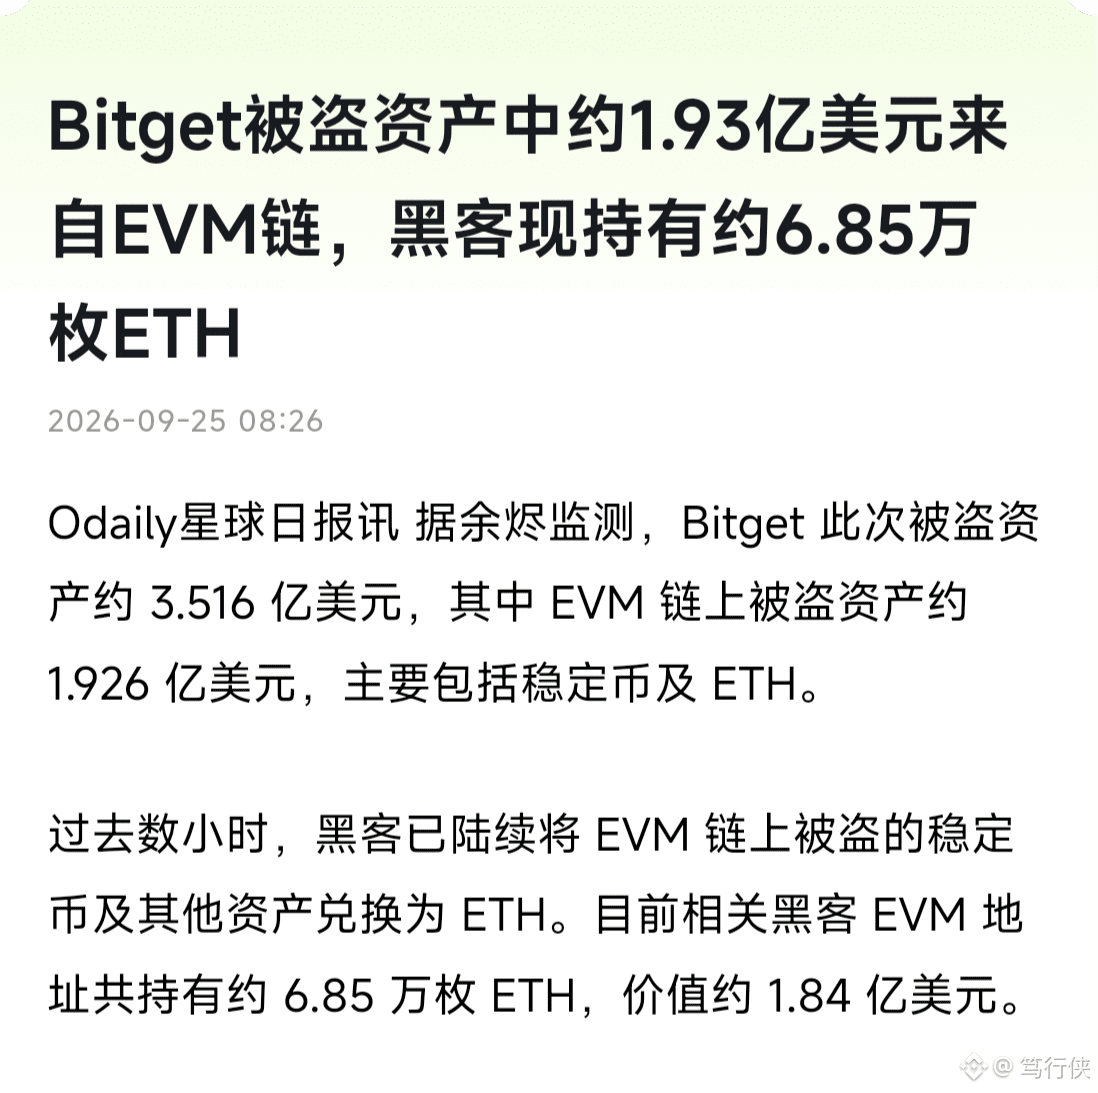
Pukul 02.31 dini hari tanggal 25 September, sistem keamanan Bitget membunyikan alarm: dompet panas mengalami penarikan dana yang tidak normal. Perhitungan awal resmi memperkirakan kerugian sekitar 3,516 miliar dolar AS
Analis on-chain sudah lebih dulu mengintainya. Dalam waktu kurang lebih 2 jam, sekitar 190 juta dolar AS aset mengalir dari beberapa alamat ber-tag ke satu alamat baru yang sama. Ada 15 kali transfer yang melibatkan 7 jenis aset, dengan proporsi ETH mencapai 44,4%
Kenapa? Modus operandi hacker ini bisa dibilang seperti pelajaran dari buku
Langkah pertama: kejar waktu
Sebuah dompet baru dibuat dengan USDT 1967 juta dolar, lalu dalam 6 menit ditukar menjadi 7111 ETH—meski harus membayar premi 5% saja pun tetap dilakukan. Mengapa mau rugi untuk ditukar?
USDT seperti stablecoin adalah “uang yang punya pemilik”: penerbit (Tether, Circle) cukup dengan satu kalimat bisa membekukan. Sedangkan ETH tidak punya penerbit; tak ada yang bisa menekan tombol pause.
Jadi, hacker lebih dulu menukar “uang yang bisa dibekukan” menjadi “uang yang tidak bisa dibekukan”.
Langkah kedua: pecah lintas rantai
Dana disebar lewat jembatan lintas rantai seperti Stargate dan Celer ke enam atau tujuh alamat baru, lalu diteruskan melalui THORChain—jalur yang tidak memerlukan KYC—untuk mencampur aset. Saat Bybit digelapkan 1,4 miliar dolar AS, hacker juga menggunakan jalur yang sama.
Lalu, uangmu bagaimana?
Menurut pernyataan resmi:
Hanya sebagian dompet panas yang menjadi sasaran; dompet dingin masih utuh, saldo pengguna tidak mengalami perubahan. Kerugian sepenuhnya ditanggung oleh dana perlindungan pengguna senilai 4,64 miliar dolar AS. Penarikan dihentikan, tetapi transaksi pengisian tetap berjalan.
Kemungkinan besar kali ini bisa ditangani dengan relatif stabil, tetapi pelajaran yang didapat lebih berharga daripada nominal uangnya
Bitget tahun lalu ketika Bybit dibobol adalah yang pertama mengeluarkan 40.000 ETH untuk membantu. Kali ini respons daruratnya juga tergolong cepat
Namun ingat satu hukum yang tak bisa ditawar
Uang yang kamu taruh di bursa pada dasarnya sama dengan menyerahkan kunci mobil untuk disimpan orang lain. Sekalipun asuransi membayar dengan sangat cepat dan lancar, penarikan tetap bisa saja dihentikan kapan saja.
Bursa hanya menyimpan uang untuk aktivitas trading. Aset yang akan dipertahankan dalam jangka panjang dipindahkan ke cold wallet self-custody
Pengguna Bitget, dalam jangka pendek jangan buru-buru mengisi ulang. Tunggu hingga laporan lengkap insiden keluar pada 26 September sebelum mengambil tindakan
Ada rumor yang mengarah ke organisasi Lazarus dari Korea Utara, tetapi pihak resmi belum mengonfirmasi. Jangan terburu-buru mengambil kesimpulan
Peringatan risiko: sejumlah besar ETH yang ada di tangan hacker bisa saja kapan saja dijual atau terus dicampur; dalam jangka pendek, sentimen pasar berpotensi terganggu. Komposisi aset dana perlindungan belum diaudit independen, dan “bisa menanggung” sejauh ini masih sebatas klaim dari bursa sendiri. Jangan pertaruhkan uang sungguhanmu dengan mengandalkan kepercayaan pada orang lain
#Bitget被盗
#Bitget遭黑客攻击损失3.52亿美元
Pukul 02.31 dini hari tanggal 25 September, sistem keamanan Bitget membunyikan alarm: dompet panas mengalami penarikan dana yang tidak normal. Perhitungan awal resmi memperkirakan kerugian sekitar 3,516 miliar dolar AS
Analis on-chain sudah lebih dulu mengintainya. Dalam waktu kurang lebih 2 jam, sekitar 190 juta dolar AS aset mengalir dari beberapa alamat ber-tag ke satu alamat baru yang sama. Ada 15 kali transfer yang melibatkan 7 jenis aset, dengan proporsi ETH mencapai 44,4%
Kenapa? Modus operandi hacker ini bisa dibilang seperti pelajaran dari buku
Langkah pertama: kejar waktu
Sebuah dompet baru dibuat dengan USDT 1967 juta dolar, lalu dalam 6 menit ditukar menjadi 7111 ETH—meski harus membayar premi 5% saja pun tetap dilakukan. Mengapa mau rugi untuk ditukar?
USDT seperti stablecoin adalah “uang yang punya pemilik”: penerbit (Tether, Circle) cukup dengan satu kalimat bisa membekukan. Sedangkan ETH tidak punya penerbit; tak ada yang bisa menekan tombol pause.
Jadi, hacker lebih dulu menukar “uang yang bisa dibekukan” menjadi “uang yang tidak bisa dibekukan”.
Langkah kedua: pecah lintas rantai
Dana disebar lewat jembatan lintas rantai seperti Stargate dan Celer ke enam atau tujuh alamat baru, lalu diteruskan melalui THORChain—jalur yang tidak memerlukan KYC—untuk mencampur aset. Saat Bybit digelapkan 1,4 miliar dolar AS, hacker juga menggunakan jalur yang sama.
Lalu, uangmu bagaimana?
Menurut pernyataan resmi:
Hanya sebagian dompet panas yang menjadi sasaran; dompet dingin masih utuh, saldo pengguna tidak mengalami perubahan. Kerugian sepenuhnya ditanggung oleh dana perlindungan pengguna senilai 4,64 miliar dolar AS. Penarikan dihentikan, tetapi transaksi pengisian tetap berjalan.
Kemungkinan besar kali ini bisa ditangani dengan relatif stabil, tetapi pelajaran yang didapat lebih berharga daripada nominal uangnya
Bitget tahun lalu ketika Bybit dibobol adalah yang pertama mengeluarkan 40.000 ETH untuk membantu. Kali ini respons daruratnya juga tergolong cepat
Namun ingat satu hukum yang tak bisa ditawar
Uang yang kamu taruh di bursa pada dasarnya sama dengan menyerahkan kunci mobil untuk disimpan orang lain. Sekalipun asuransi membayar dengan sangat cepat dan lancar, penarikan tetap bisa saja dihentikan kapan saja.
Bursa hanya menyimpan uang untuk aktivitas trading. Aset yang akan dipertahankan dalam jangka panjang dipindahkan ke cold wallet self-custody
Pengguna Bitget, dalam jangka pendek jangan buru-buru mengisi ulang. Tunggu hingga laporan lengkap insiden keluar pada 26 September sebelum mengambil tindakan
Ada rumor yang mengarah ke organisasi Lazarus dari Korea Utara, tetapi pihak resmi belum mengonfirmasi. Jangan terburu-buru mengambil kesimpulan
Peringatan risiko: sejumlah besar ETH yang ada di tangan hacker bisa saja kapan saja dijual atau terus dicampur; dalam jangka pendek, sentimen pasar berpotensi terganggu. Komposisi aset dana perlindungan belum diaudit independen, dan “bisa menanggung” sejauh ini masih sebatas klaim dari bursa sendiri. Jangan pertaruhkan uang sungguhanmu dengan mengandalkan kepercayaan pada orang lain
#Bitget被盗
#Bitget遭黑客攻击损失3.52亿美元