Bayi Burung Nuri


Posting

燕寶Melissa
·
--
Bearish🚨 Kejadian peretasan Bybit senilai $1,5 miliar—di mana letak kelemahannya yang sebenarnya?
Banyak orang langsung berpikir: “apakah Safe multisig tidak aman?” “apakah cold wallet gagal?” “apakah hardware wallet dibobol?”
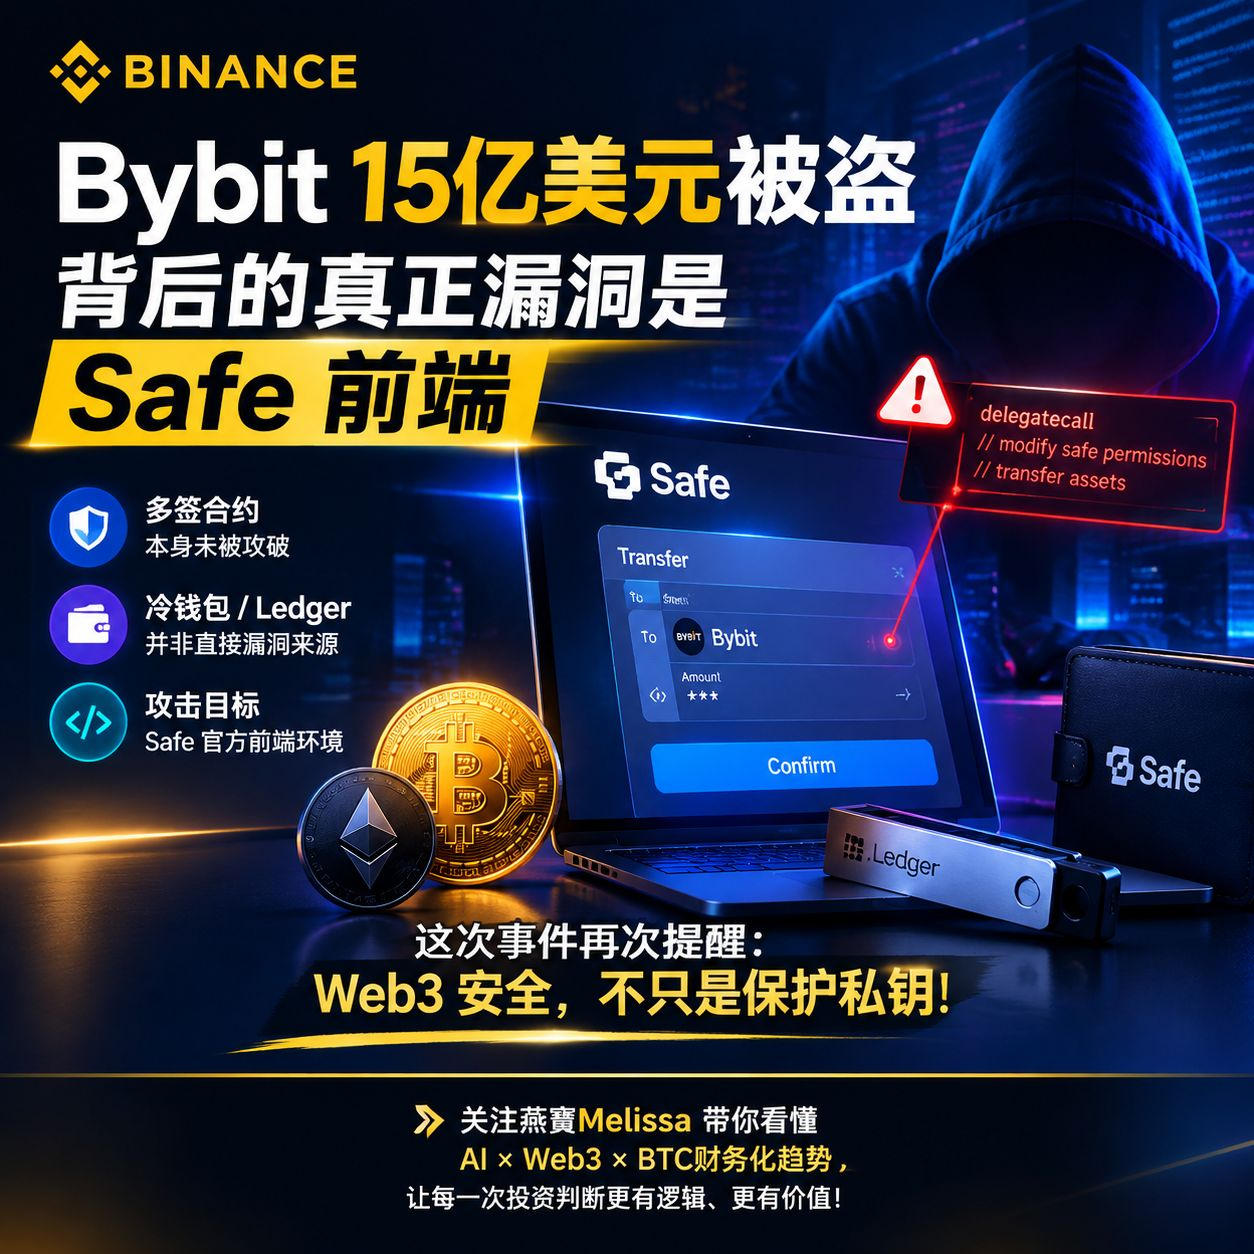
Namun, pendiri OneKey mengungkapkan dalam wawancara di Binance: inti masalah kejadian ini, kemungkinan besar bukanlah kontrak di blockchain itu sendiri, melainkan risiko keamanan pada lapisan interaksi front-end.
Menurut keterangannya:
🔹 Kontrak Safe multisig itu sendiri tidak dibobol
🔹 Cold wallet, Ledger, dan perangkat hardware lainnya bukan sumber celah langsung
🔹 Target penyerang adalah lingkungan front-end resmi Safe
Konon, setelah insinyur front-end Safe mengalami serangan social engineering, front-end situs web resmi disusupi dengan kode berbahaya.
Paling berbahaya dari semuanya:
Pengguna melihatnya sebagai “tampilan transfer yang normal”👇
Namun pada kenyataannya, transaksi yang ditandatangani justru menyembunyikan tindakan untuk memodifikasi izin kontrak Safe melalui delegatecall.
Akhirnya, penyerang memperoleh kendali dan memindahkan aset bernilai besar.
Ini kembali mengingatkan seluruh industri:
🔐 Keamanan Web3, bukan hanya melindungi kunci privat
Yang lebih penting adalah:
✅ Apakah transaksi yang kamu tanda tangani benar?
✅ Apakah tampilan dompet bisa dipercaya?
✅ Apakah kode front-end telah dimanipulasi?
✅ Apakah proses multisig sudah diverifikasi secara independen?
Inti persaingan dompet di masa depan, bukan hanya “desentralisasi”, melainkan:
interaksi yang tepercaya + identifikasi risiko + pengalaman keamanan pengguna.
Di era AI × Web3, pentingnya infrastruktur keamanan sedang didefinisikan ulang.
Menurutmu, tantangan keamanan terbesar dompet di masa depan akan datang dari mana?
#比特币两度受阻87300美元
$BTC
$ETH
$BNB
Banyak orang langsung berpikir: “apakah Safe multisig tidak aman?” “apakah cold wallet gagal?” “apakah hardware wallet dibobol?”
Namun, pendiri OneKey mengungkapkan dalam wawancara di Binance: inti masalah kejadian ini, kemungkinan besar bukanlah kontrak di blockchain itu sendiri, melainkan risiko keamanan pada lapisan interaksi front-end.
Menurut keterangannya:
🔹 Kontrak Safe multisig itu sendiri tidak dibobol
🔹 Cold wallet, Ledger, dan perangkat hardware lainnya bukan sumber celah langsung
🔹 Target penyerang adalah lingkungan front-end resmi Safe
Konon, setelah insinyur front-end Safe mengalami serangan social engineering, front-end situs web resmi disusupi dengan kode berbahaya.
Paling berbahaya dari semuanya:
Pengguna melihatnya sebagai “tampilan transfer yang normal”👇
Namun pada kenyataannya, transaksi yang ditandatangani justru menyembunyikan tindakan untuk memodifikasi izin kontrak Safe melalui delegatecall.
Akhirnya, penyerang memperoleh kendali dan memindahkan aset bernilai besar.
Ini kembali mengingatkan seluruh industri:
🔐 Keamanan Web3, bukan hanya melindungi kunci privat
Yang lebih penting adalah:
✅ Apakah transaksi yang kamu tanda tangani benar?
✅ Apakah tampilan dompet bisa dipercaya?
✅ Apakah kode front-end telah dimanipulasi?
✅ Apakah proses multisig sudah diverifikasi secara independen?
Inti persaingan dompet di masa depan, bukan hanya “desentralisasi”, melainkan:
interaksi yang tepercaya + identifikasi risiko + pengalaman keamanan pengguna.
Di era AI × Web3, pentingnya infrastruktur keamanan sedang didefinisikan ulang.
Menurutmu, tantangan keamanan terbesar dompet di masa depan akan datang dari mana?
#比特币两度受阻87300美元
$BTC
$ETH
$BNB