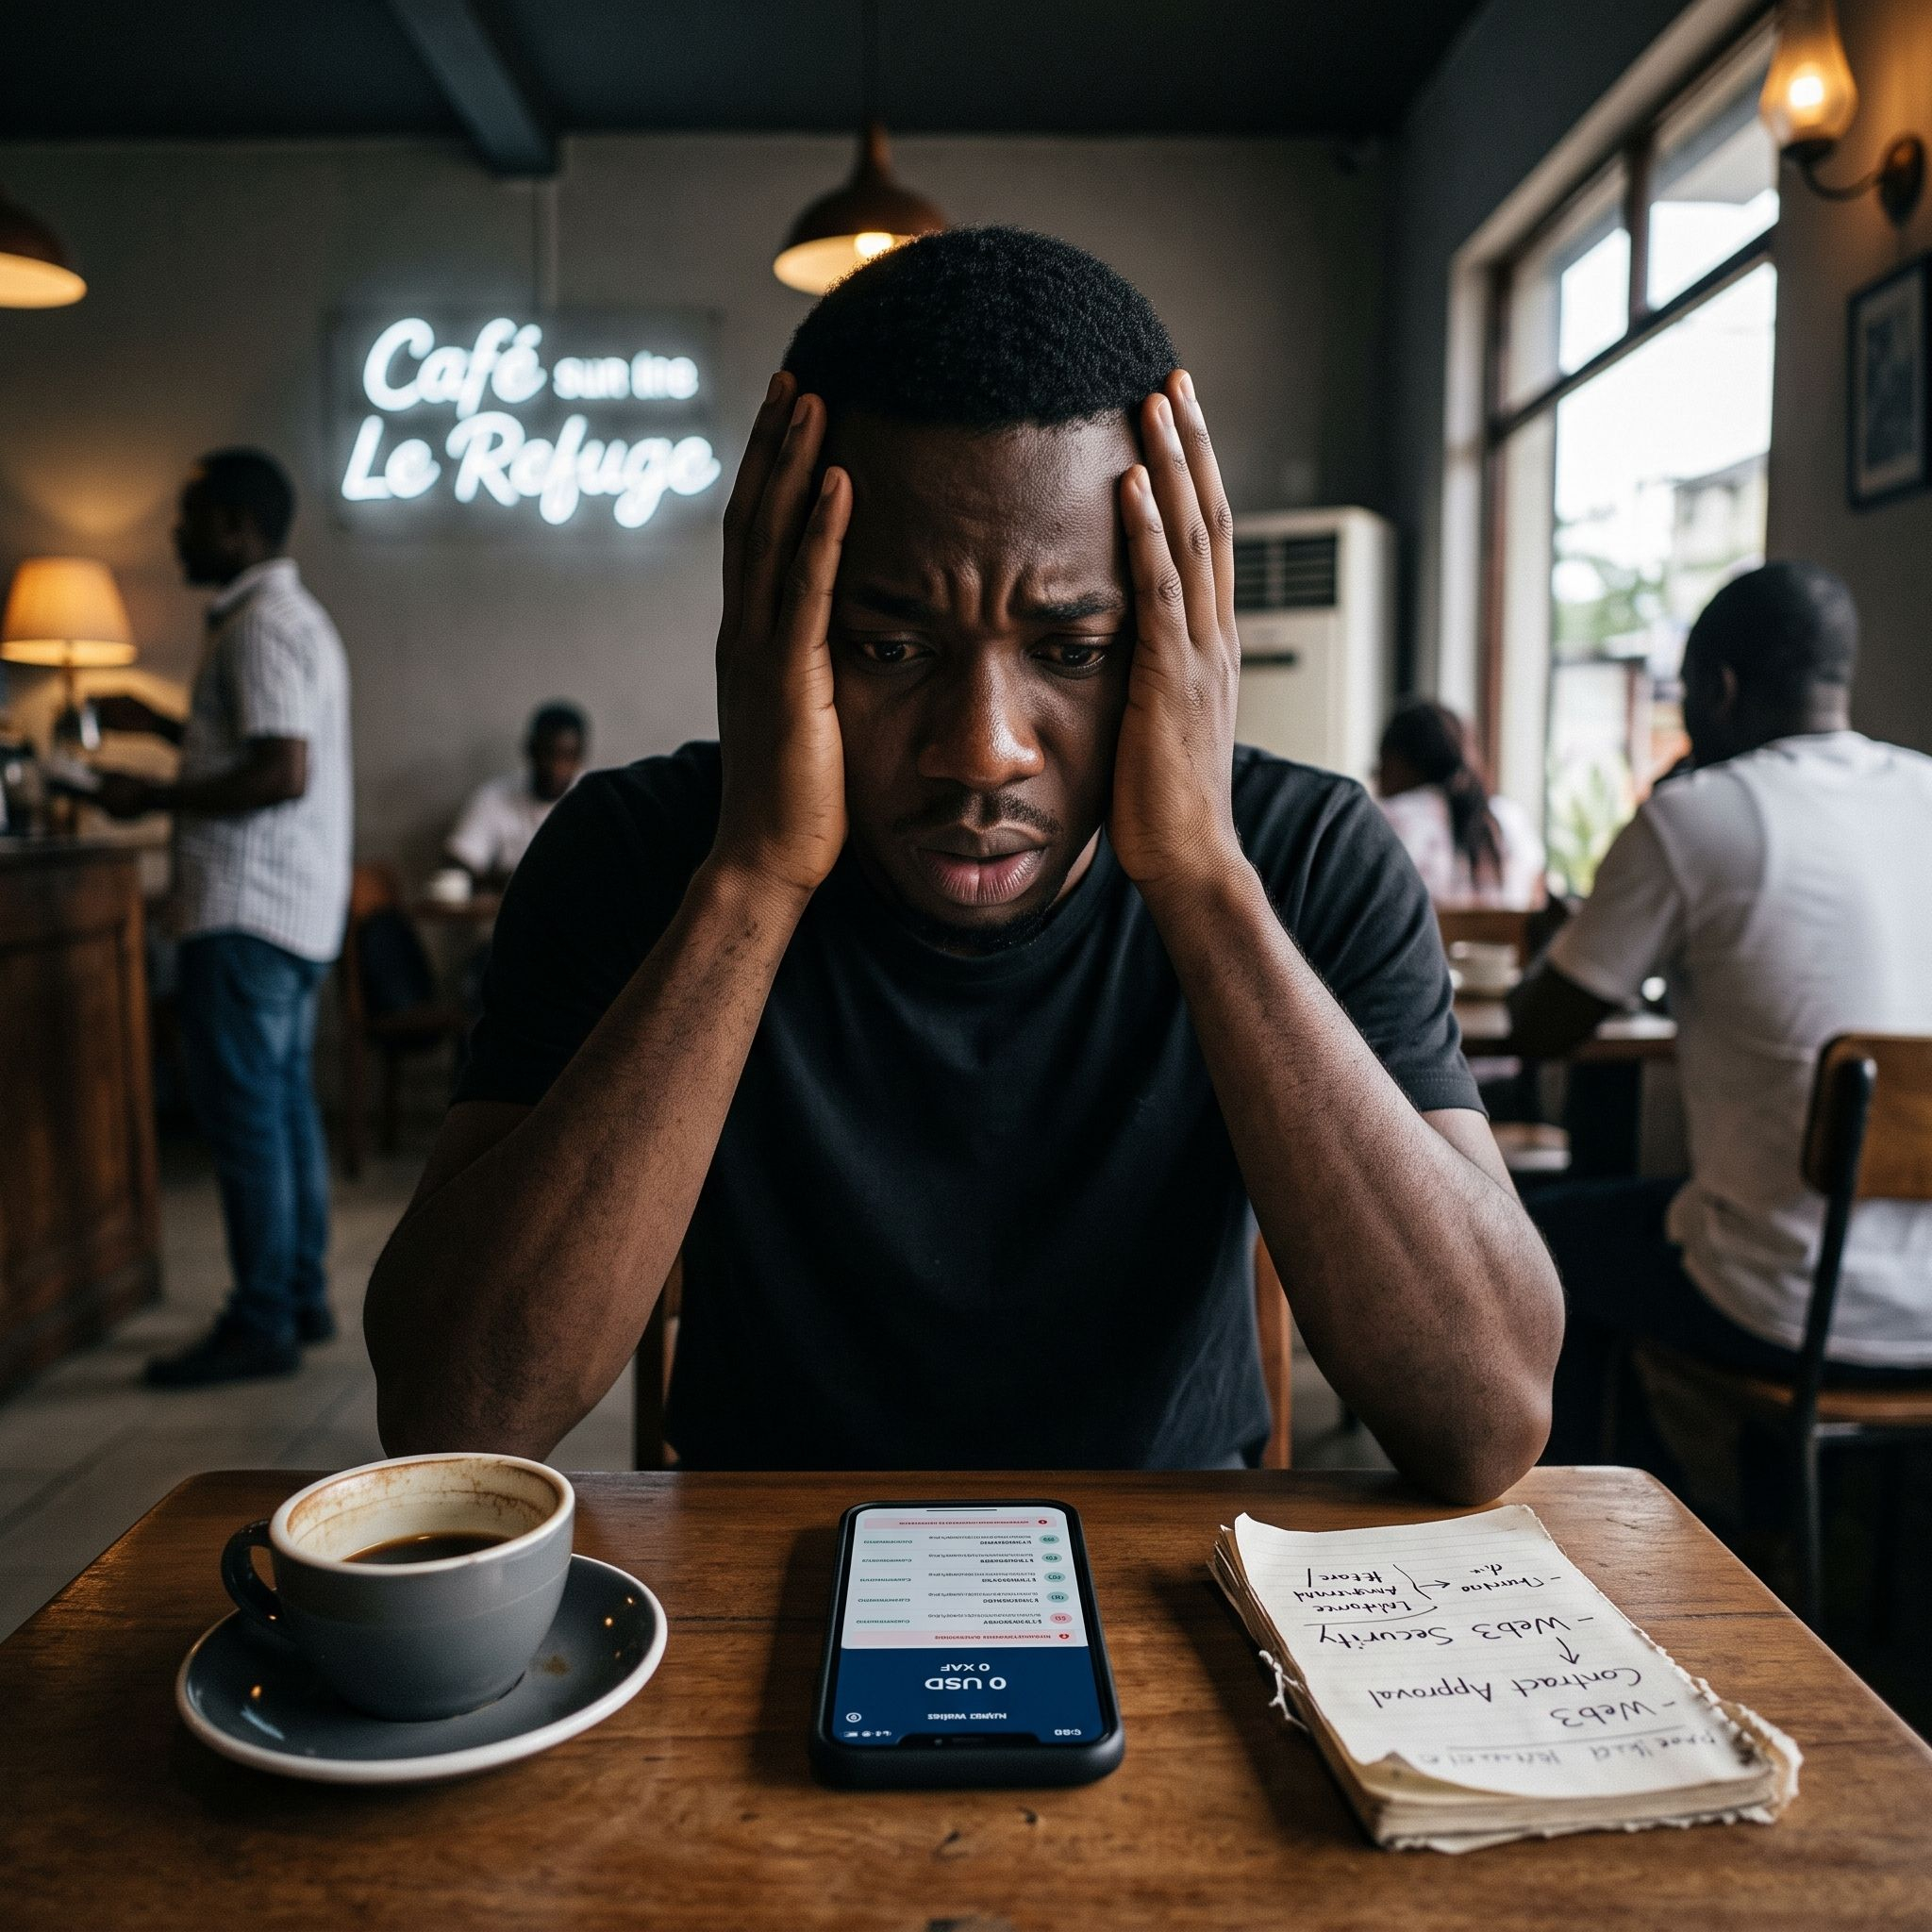
Pagi Minggu yang biasa. Saat membuka notifikasi di Web3 wallet saya, saya menemukan peringatan: "airdrop eksklusif" yang ditujukan bagi pengguna aktif jaringan. Situs webnya mirip sedekat mungkin dengan platform resmi yang saya gunakan setiap minggu.
Saya menghubungkan wallet saya. Saya mengklik "Claim your tokens".
Jendela otorisasi terbuka. Karena sudah terbiasa menandatangani transaksi cepat, saya bahkan tidak membaca detailnya. Saya mengklik Konfirmasi.
Dalam kurang dari sepuluh detik, dana saya lenyap: stablecoin saya dan token-token utama saya disedot ke alamat yang tidak dikenal.
Ini bukan peretasan blockchain. Ini adalah penipuan melalui persetujuan kontrak yang tidak terbatas (unlimited token allowance). Dengan menyetujui transaksi ini, saya secara harfiah memberikan izin kepada kontrak bajak untuk mengosongkan aset saya.
Kesalahan ini membuat saya rugi, tapi itu mengubah cara saya berinteraksi dengan kripto:
Jangan pernah menandatangani secara membabi buta: selalu baca apa yang diminta wallet (apakah hanya transfer biasa, atau izin pengeluaran token?).
Cabut akses secara berkala: gunakan alat seperti Revoke.cash untuk membatalkan otorisasi yang diberikan ke protokol lama.
Pisahkan modal Anda: simpan cold wallet (atau dompet penyimpanan dingin) yang tidak pernah terhubung ke aplikasi desentralisasi mana pun, dan gunakan burner wallet dengan nominal kecil untuk menguji dApps atau mengejar airdrop.
Keberterimaan/"gratis" menyembunyikan jebakan: airdrop tak terduga yang dikirim langsung ke alamat Anda tanpa alasan hampir selalu merupakan umpan phishing.
Dalam ekosistem kripto, kedaulatan finansial berarti tanggung jawab penuh. Tidak ada layanan pelanggan yang akan membatalkan transaksi di blockchain.
🔒 Pernahkah Anda hampir terjebak dalam perangkap phishing atau airdrop palsu? Apa aturan emas Anda untuk mengamankan dompet Anda?
Berikan like ❤️ agar sebanyak mungkin investor sadar akan keamanan wallet!
#cryptouniverseofficial #ProtectYourAssets $USDC $PEPE