🚨 $235K Dicuri dalam 48 Jam: Pembajakan Trojan Sedang Aktif Menarget Sesi Browser
Sebuah serangan malware yang menyusup telah menguras lebih dari $235K dari ratusan dompet kripto hanya dalam 48 jam. 💻⚠️
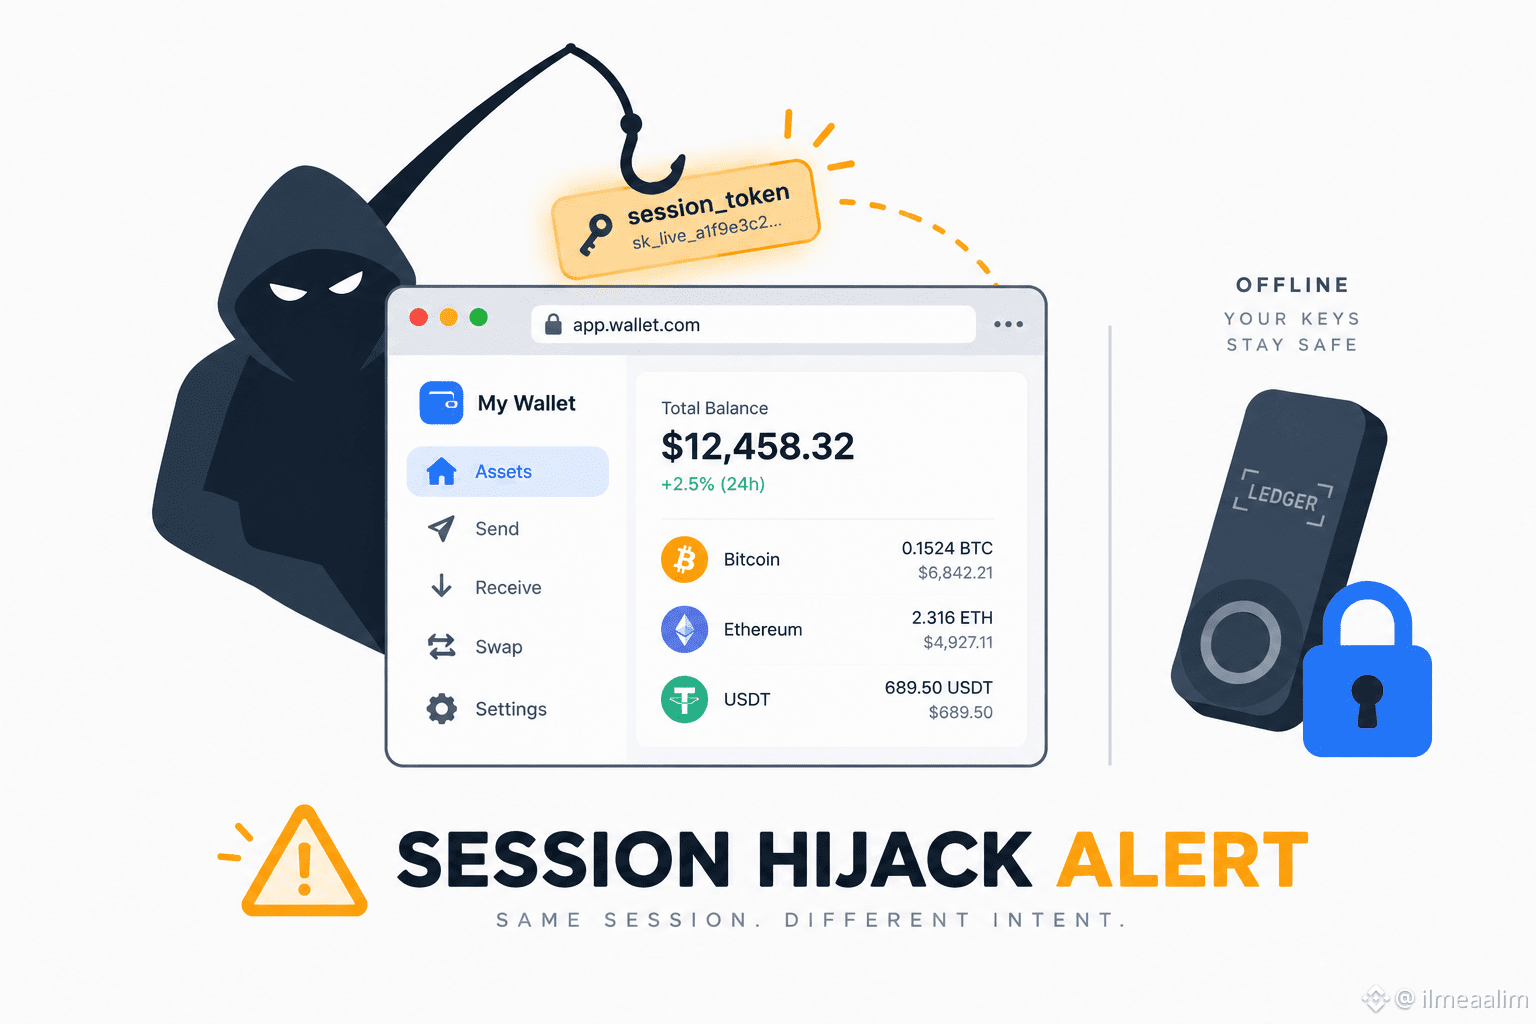
Trojan akses jarak jauh ini menargetkan sesi browser yang sedang aktif pada hot wallet dan bursa. Pelaku tidak perlu kunci privat atau seed phrase Anda. Jika sebuah tab bursa atau web wallet sudah masuk (logged in) di mesin yang terinfeksi, malware akan mencuri token sesi yang sedang berjalan dan menandatangani transfer langsung. 🔓
Sebagian besar aset yang dicuri dikonversi menjadi $USDC dan dipusatkan ke satu alamat dompet penyerang:
0x7028174ED69A237DE0791101b5b85D1E6Db35887 📦
Laporan dari Coin Bureau mencatat vektor pengiriman masih belum terkonfirmasi; ekstensi berbahaya dan pembaruan palsu diduga menjadi penyebab. 🛡️
Langkah pertahanan penting:
🔹 Pindahkan saldo besar ke hardware wallet offline.
🔸 Segera logout dari tab bursa setelah digunakan.
🔹 Gunakan hardware key seperti YubiKey untuk penarikan.
Apakah Anda logout dari tab wallet setelah trading? 👇
#CryptoSecurity #CyberSecurity #USDC #Web3
Sebuah serangan malware yang menyusup telah menguras lebih dari $235K dari ratusan dompet kripto hanya dalam 48 jam. 💻⚠️
Trojan akses jarak jauh ini menargetkan sesi browser yang sedang aktif pada hot wallet dan bursa. Pelaku tidak perlu kunci privat atau seed phrase Anda. Jika sebuah tab bursa atau web wallet sudah masuk (logged in) di mesin yang terinfeksi, malware akan mencuri token sesi yang sedang berjalan dan menandatangani transfer langsung. 🔓
Sebagian besar aset yang dicuri dikonversi menjadi $USDC dan dipusatkan ke satu alamat dompet penyerang:
0x7028174ED69A237DE0791101b5b85D1E6Db35887 📦
Laporan dari Coin Bureau mencatat vektor pengiriman masih belum terkonfirmasi; ekstensi berbahaya dan pembaruan palsu diduga menjadi penyebab. 🛡️
Langkah pertahanan penting:
🔹 Pindahkan saldo besar ke hardware wallet offline.
🔸 Segera logout dari tab bursa setelah digunakan.
🔹 Gunakan hardware key seperti YubiKey untuk penarikan.
Apakah Anda logout dari tab wallet setelah trading? 👇
#CryptoSecurity #CyberSecurity #USDC #Web3