
Wu mengatakan telah mendapat informasi bahwa Kepala Keamanan Informasi (CISO) untuk Slow Mist, 23pds, mengeluarkan peringatan keamanan, menyerukan pengguna iOS untuk segera memperbarui sistem. Ia menyebutkan bahwa para pelaku “hitam-abu” saat ini telah berhasil mencuri kunci privat dan seed phrase dari perangkat iOS melalui pemanfaatan seluruh rangkaian (full-chain exploit) dalam satu rantai.
Rangkaian serangan tersebut meliputi: membujuk pengguna agar mengakses situs web berbahaya di Safari melalui rekayasa sosial atau serangan waterhole; memanfaatkan kerusakan memori pada WebKit/JavaScriptCore (JSC) untuk memperoleh izin baca/tulis pada lapisan JS; lalu melewati mekanisme verifikasi kode autentikasi pointer (PAC) untuk mendapatkan kemampuan pemanggilan asli; kemudian melarikan diri dari sandbox WebContent dan melakukan eskalasi hak istimewa hingga memperoleh izin root kernel; dengan demikian mencuri Keychain (rantai kunci) serta data aplikasi dompet terenkripsi.
Serangan ini berasal dari paket eksploitasi “DarkSword” untuk kerentanan full-chain iOS yang sebelumnya bocor. Karena materinya telah tersebar, kini dimanfaatkan kembali oleh pelaku hitam-abu, sehingga secara serius mengancam keamanan dompet self-custody di perangkat seluler.
0xFrancis (@xiao_zcloak):
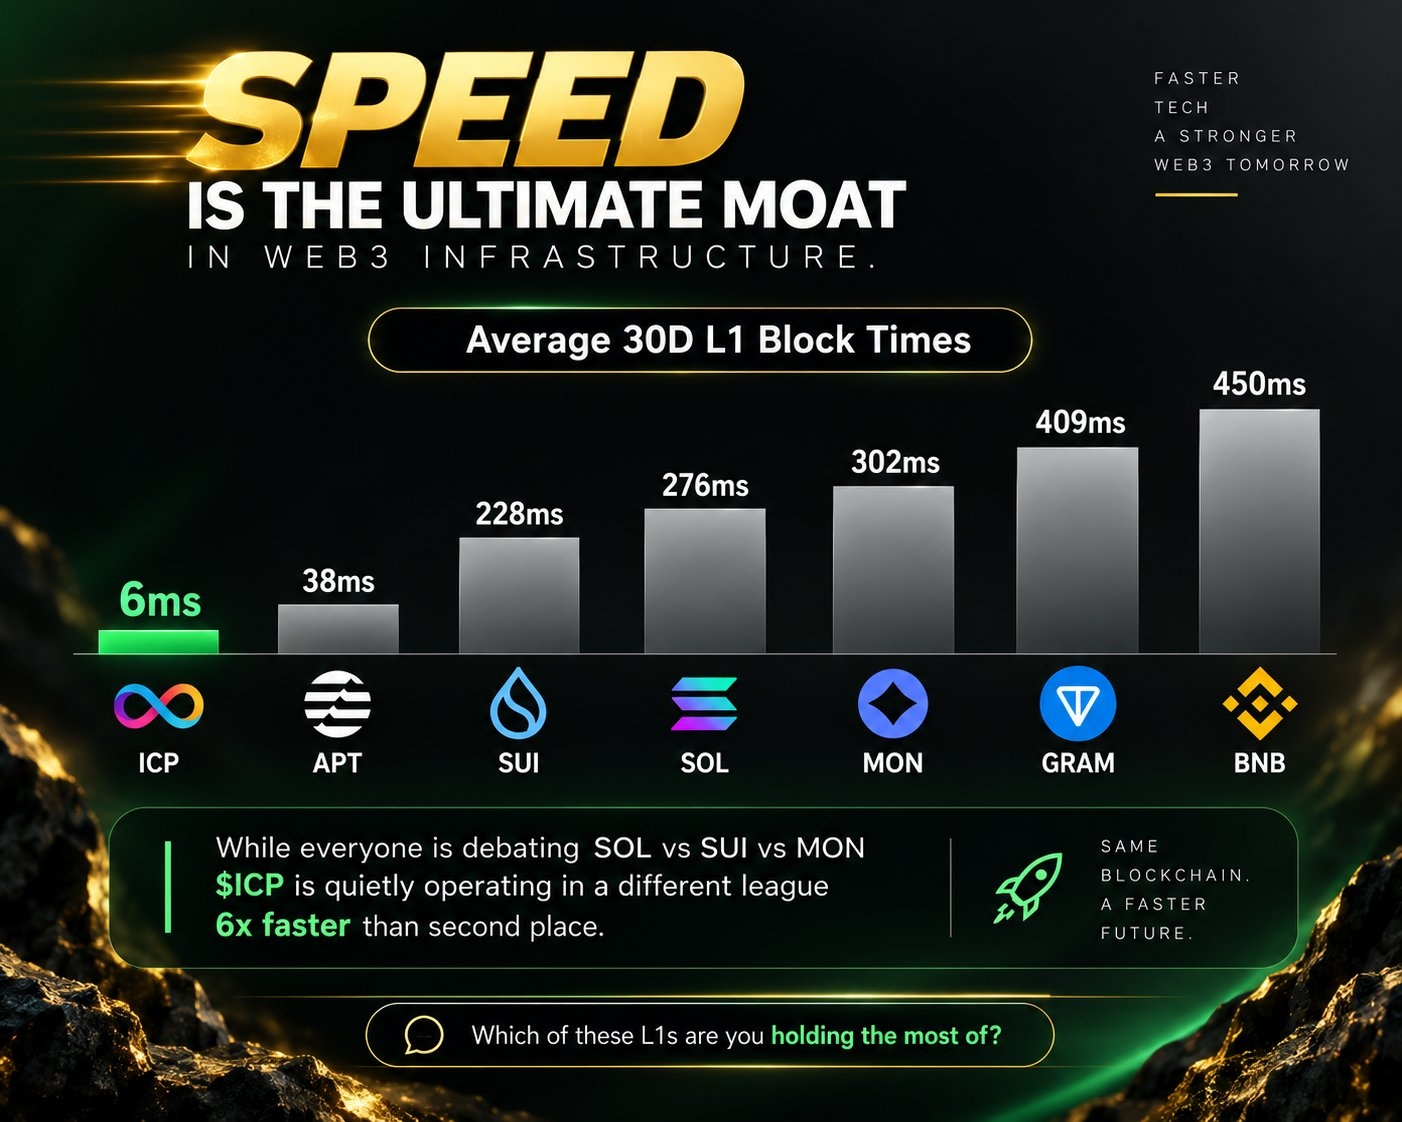
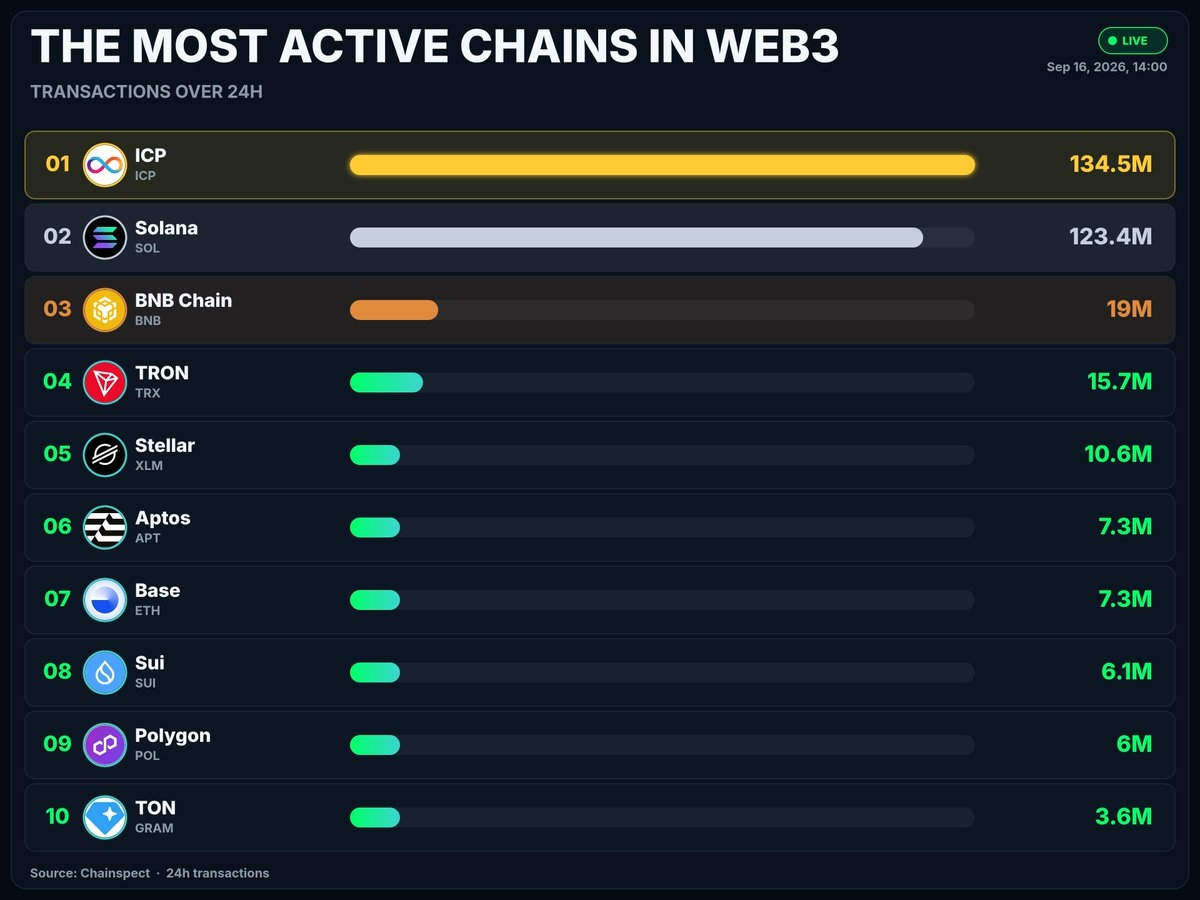
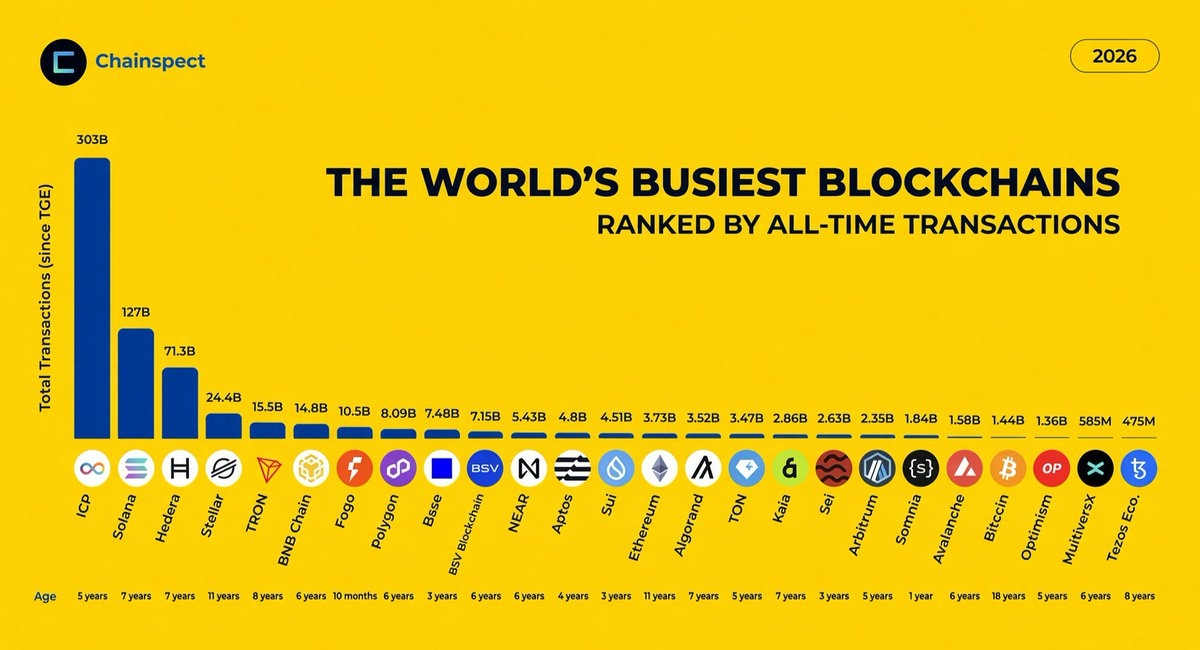
ICP seharusnya menjadi satu-satunya public chain dalam seluruh industri Web3 yang benar-benar kebal terhadap jenis serangan seperti ini. Kontribusi utamanya ada pada front-end yang tidak dapat diubah dalam smart contract serta dompet Passkey.
Selain itu, belakangan ini Near mengalami lonjakan aset multi-chain karena narasi privasi dan “chain signature”. Namun, di industri ini tidak banyak orang yang tahu bahwa ini adalah trik yang sudah diproduksi dan diimplementasikan oleh ICP sejak beberapa tahun lalu.
Jadi, teknologinya terlalu maju—benar-benar tidak ada gunanya…
Rangkaian serangan tersebut meliputi: membujuk pengguna agar mengakses situs web berbahaya di Safari melalui rekayasa sosial atau serangan waterhole; memanfaatkan kerusakan memori pada WebKit/JavaScriptCore (JSC) untuk memperoleh izin baca/tulis pada lapisan JS; lalu melewati mekanisme verifikasi kode autentikasi pointer (PAC) untuk mendapatkan kemampuan pemanggilan asli; kemudian melarikan diri dari sandbox WebContent dan melakukan eskalasi hak istimewa hingga memperoleh izin root kernel; dengan demikian mencuri Keychain (rantai kunci) serta data aplikasi dompet terenkripsi.
Serangan ini berasal dari paket eksploitasi “DarkSword” untuk kerentanan full-chain iOS yang sebelumnya bocor. Karena materinya telah tersebar, kini dimanfaatkan kembali oleh pelaku hitam-abu, sehingga secara serius mengancam keamanan dompet self-custody di perangkat seluler.
0xFrancis (@xiao_zcloak):
ICP seharusnya menjadi satu-satunya public chain dalam seluruh industri Web3 yang benar-benar kebal terhadap jenis serangan seperti ini. Kontribusi utamanya ada pada front-end yang tidak dapat diubah dalam smart contract serta dompet Passkey.
Selain itu, belakangan ini Near mengalami lonjakan aset multi-chain karena narasi privasi dan “chain signature”. Namun, di industri ini tidak banyak orang yang tahu bahwa ini adalah trik yang sudah diproduksi dan diimplementasikan oleh ICP sejak beberapa tahun lalu.
Jadi, teknologinya terlalu maju—benar-benar tidak ada gunanya…