Kali ini, dari peristiwa FomoPeek, ada juga teman kecil di sekitar saya yang ikut terdampak—kehilangan hampir 1000U, dan uangnya kemungkinan besar tidak bisa kembali.
Setelah melihat timeline FomoPeek, saya jadi penasaran: apakah para developer memang dengan sengaja melakukan ini?
1.0 (sekitar 29 Agustus): paketnya belum berisi rangka berbahaya tersebut
1.1 (sekitar 9 September): menyisipkan apptrace + libapptracecore
1.2 (sekitar 12 September): masih membawa rangka kerja itu
1.3 (sekitar 17 September): rangka kerja dihapus; peringatan terbuka oleh SlowMist terjadi dua hari lebih lambat
Yang kemungkinan terkena adalah pengguna yang menggunakan versi 1.1–1.2, tetapi hampir tidak ada yang terus bertahan di versi 1.0.
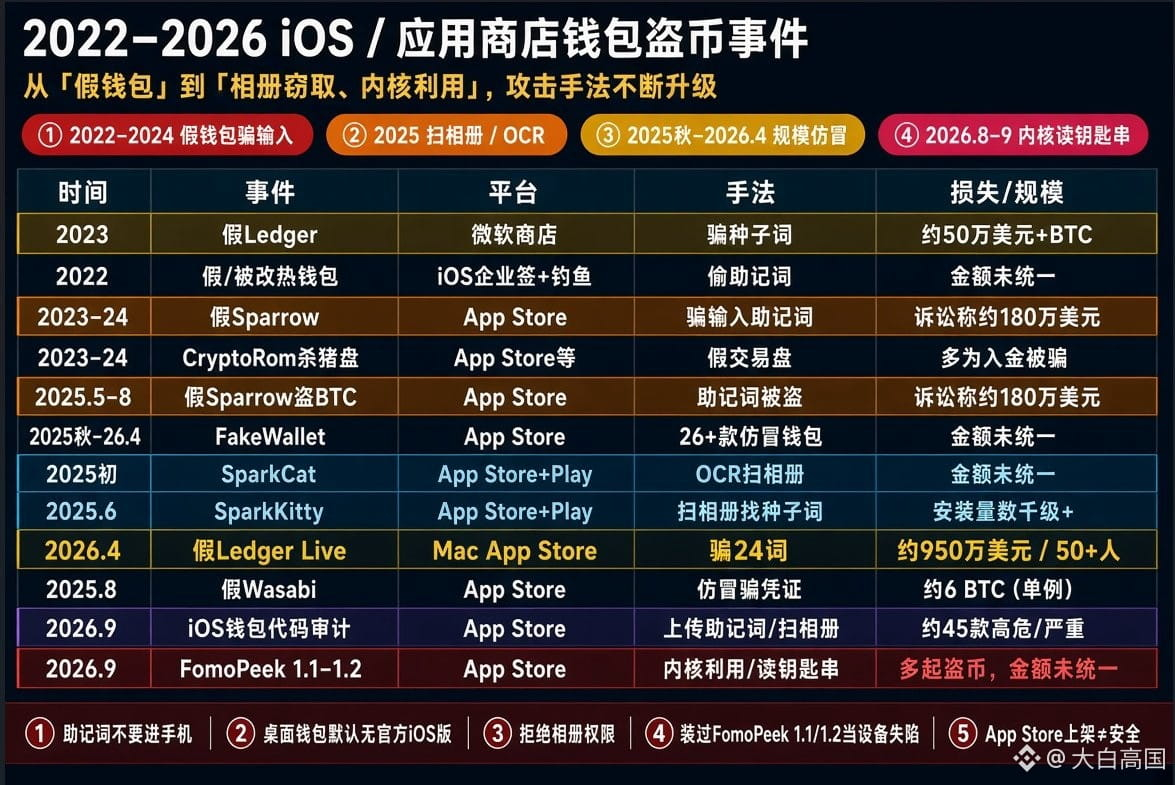
Saya juga meninjau lagi beberapa celah penting App Store dalam beberapa tahun terakhir—enkripsi masih menjadi area yang paling parah, dan modus operandi para pelaku terus ditingkatkan.
Dompet palsu untuk menipu agar memasukkan data → memindai album untuk mencari seed/mnemonic → eksploitasi kernel langsung membaca keychain.
Sekarang, untuk mencuri aset Anda, bahkan tidak perlu membocorkan seed/mnemonic atau mengklik tautan palsu—langsung bisa membaca private key.
Jangan mengira, begitu aplikasi sudah masuk App Store itu berarti aman. Keamanan Apple juga bersifat relatif.
Di tempat ponsel atau komputer bisa terhubung ke internet, hanya taruh hot wallet yang bisa Anda terima jika nilainya menjadi nol; untuk nominal besar, sebaiknya gunakan hardware wallet.
Jangan sampai uang yang susah payah Anda hasilkan menghilang karena satu kali pembaruan default—itu sungguh terlalu tidak adil.
Setelah melihat timeline FomoPeek, saya jadi penasaran: apakah para developer memang dengan sengaja melakukan ini?
1.0 (sekitar 29 Agustus): paketnya belum berisi rangka berbahaya tersebut
1.1 (sekitar 9 September): menyisipkan apptrace + libapptracecore
1.2 (sekitar 12 September): masih membawa rangka kerja itu
1.3 (sekitar 17 September): rangka kerja dihapus; peringatan terbuka oleh SlowMist terjadi dua hari lebih lambat
Yang kemungkinan terkena adalah pengguna yang menggunakan versi 1.1–1.2, tetapi hampir tidak ada yang terus bertahan di versi 1.0.
Saya juga meninjau lagi beberapa celah penting App Store dalam beberapa tahun terakhir—enkripsi masih menjadi area yang paling parah, dan modus operandi para pelaku terus ditingkatkan.
Dompet palsu untuk menipu agar memasukkan data → memindai album untuk mencari seed/mnemonic → eksploitasi kernel langsung membaca keychain.
Sekarang, untuk mencuri aset Anda, bahkan tidak perlu membocorkan seed/mnemonic atau mengklik tautan palsu—langsung bisa membaca private key.
Jangan mengira, begitu aplikasi sudah masuk App Store itu berarti aman. Keamanan Apple juga bersifat relatif.
Di tempat ponsel atau komputer bisa terhubung ke internet, hanya taruh hot wallet yang bisa Anda terima jika nilainya menjadi nol; untuk nominal besar, sebaiknya gunakan hardware wallet.
Jangan sampai uang yang susah payah Anda hasilkan menghilang karena satu kali pembaruan default—itu sungguh terlalu tidak adil.