又一次提醒:风险未必在链上,可能先藏在手机里。
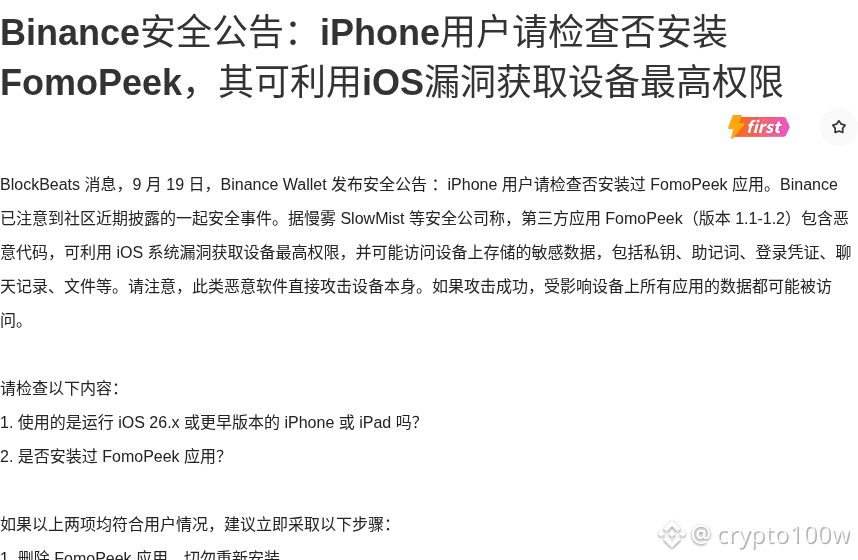
BlockBeats 引用 Binance 安全公告称,第三方应用 FomoPeek 1.1–1.2 版本被慢雾等安全机构曝出内置恶意代码,可利用 iOS 漏洞获取设备最高权限,进而读取私钥、助记词、登录凭据、聊天记录和文件等敏感数据。受影响重点是 iPhone/iPad 用户,尤其是运行 iOS 26.x 及以下、且安装过 FomoPeek 的设备。
这类设备级攻击的可怕之处,在于它不挑应用。若攻击成功,受影响设备上所有应用的数据都可能被访问。观察上,一种情况是自托管钱包安全被连带放大;另一种情况是多钱包、多交易所账户同时暴露于同一台设备风险之下。
如果你用的是 iPhone/iPad,你会先检查是否安装过 FomoPeek,还是先更新系统并清理设备?
配图1:FomoPeek被曝内置恶意代码 · 来源页面局部截图
图片来源:https://www.theblockbeats.info/flash/368030
BlockBeats 引用 Binance 安全公告称,第三方应用 FomoPeek 1.1–1.2 版本被慢雾等安全机构曝出内置恶意代码,可利用 iOS 漏洞获取设备最高权限,进而读取私钥、助记词、登录凭据、聊天记录和文件等敏感数据。受影响重点是 iPhone/iPad 用户,尤其是运行 iOS 26.x 及以下、且安装过 FomoPeek 的设备。
这类设备级攻击的可怕之处,在于它不挑应用。若攻击成功,受影响设备上所有应用的数据都可能被访问。观察上,一种情况是自托管钱包安全被连带放大;另一种情况是多钱包、多交易所账户同时暴露于同一台设备风险之下。
如果你用的是 iPhone/iPad,你会先检查是否安装过 FomoPeek,还是先更新系统并清理设备?
配图1:FomoPeek被曝内置恶意代码 · 来源页面局部截图
图片来源:https://www.theblockbeats.info/flash/368030