Французские хакеры обнаружили новый ужасающий метод кражи криптовалюты: они убеждают жертв самостоятельно запрограммировать программное обеспечение, которое опустошит их кошелёк.
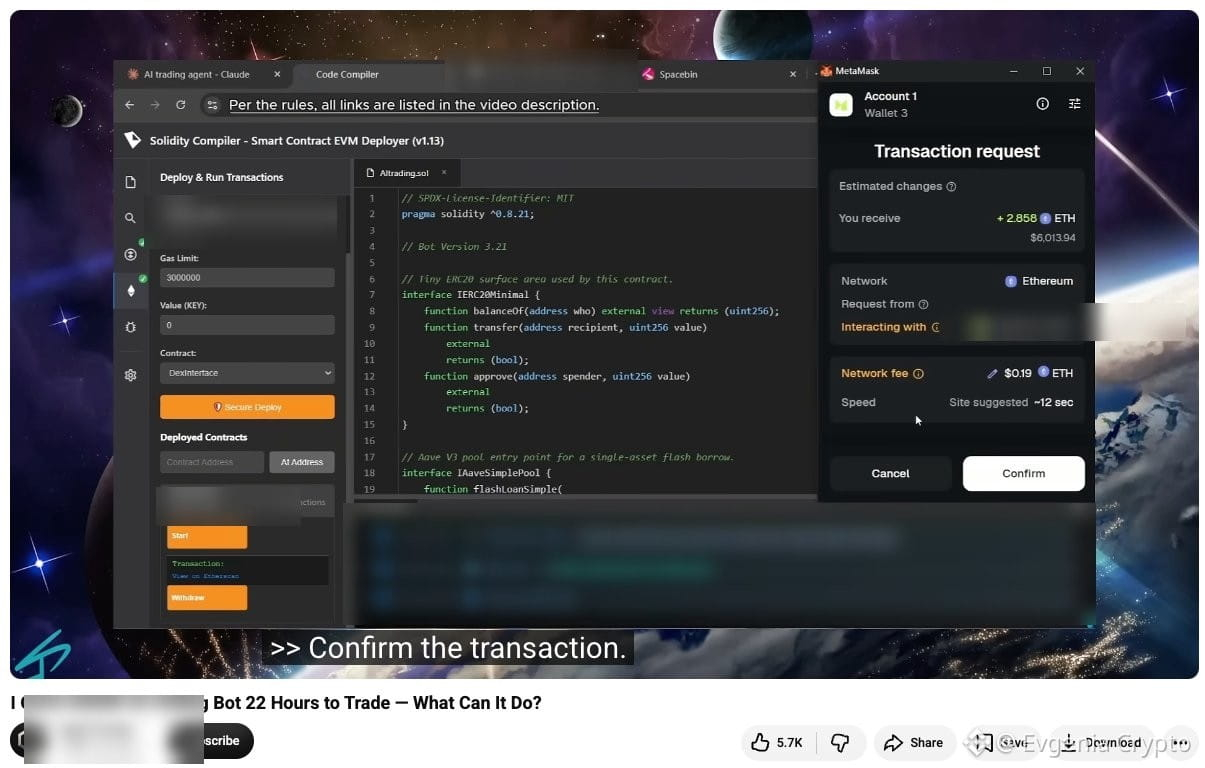
TRM Labs выявила 9 фальшивых руководств на YouTube, объясняющих, как создать якобы бот для арбитража криптовалют с помощью Claude.
Видео вели пользователей пошагово до развертывания смарт-контракта. Но используемый фальшивый компилятор незаметно заменял отображаемый код на вредоносный контракт.
С февраля по август 2026 года 224 жертвы якобы потеряли 274,60 $ETH , что составляет примерно 517 000 $ на момент краж.
Самое изобретательное в том, что не было никаких классических фишинговых ссылок, никаких подозрительных разрешений и никаких взломанных кошельков.
Жертвы сами развертывали контракт, отправляли в него свои ETH, а затем подтверждали каждую транзакцию.
Видео даже использовали ведущих и голоса, сгенерированные ИИ, а также фальшивые свидетельства.
TRM Labs выявила 9 фальшивых руководств на YouTube, объясняющих, как создать якобы бот для арбитража криптовалют с помощью Claude.
Видео вели пользователей пошагово до развертывания смарт-контракта. Но используемый фальшивый компилятор незаметно заменял отображаемый код на вредоносный контракт.
С февраля по август 2026 года 224 жертвы якобы потеряли 274,60 $ETH , что составляет примерно 517 000 $ на момент краж.
Самое изобретательное в том, что не было никаких классических фишинговых ссылок, никаких подозрительных разрешений и никаких взломанных кошельков.
Жертвы сами развертывали контракт, отправляли в него свои ETH, а затем подтверждали каждую транзакцию.
Видео даже использовали ведущих и голоса, сгенерированные ИИ, а также фальшивые свидетельства.