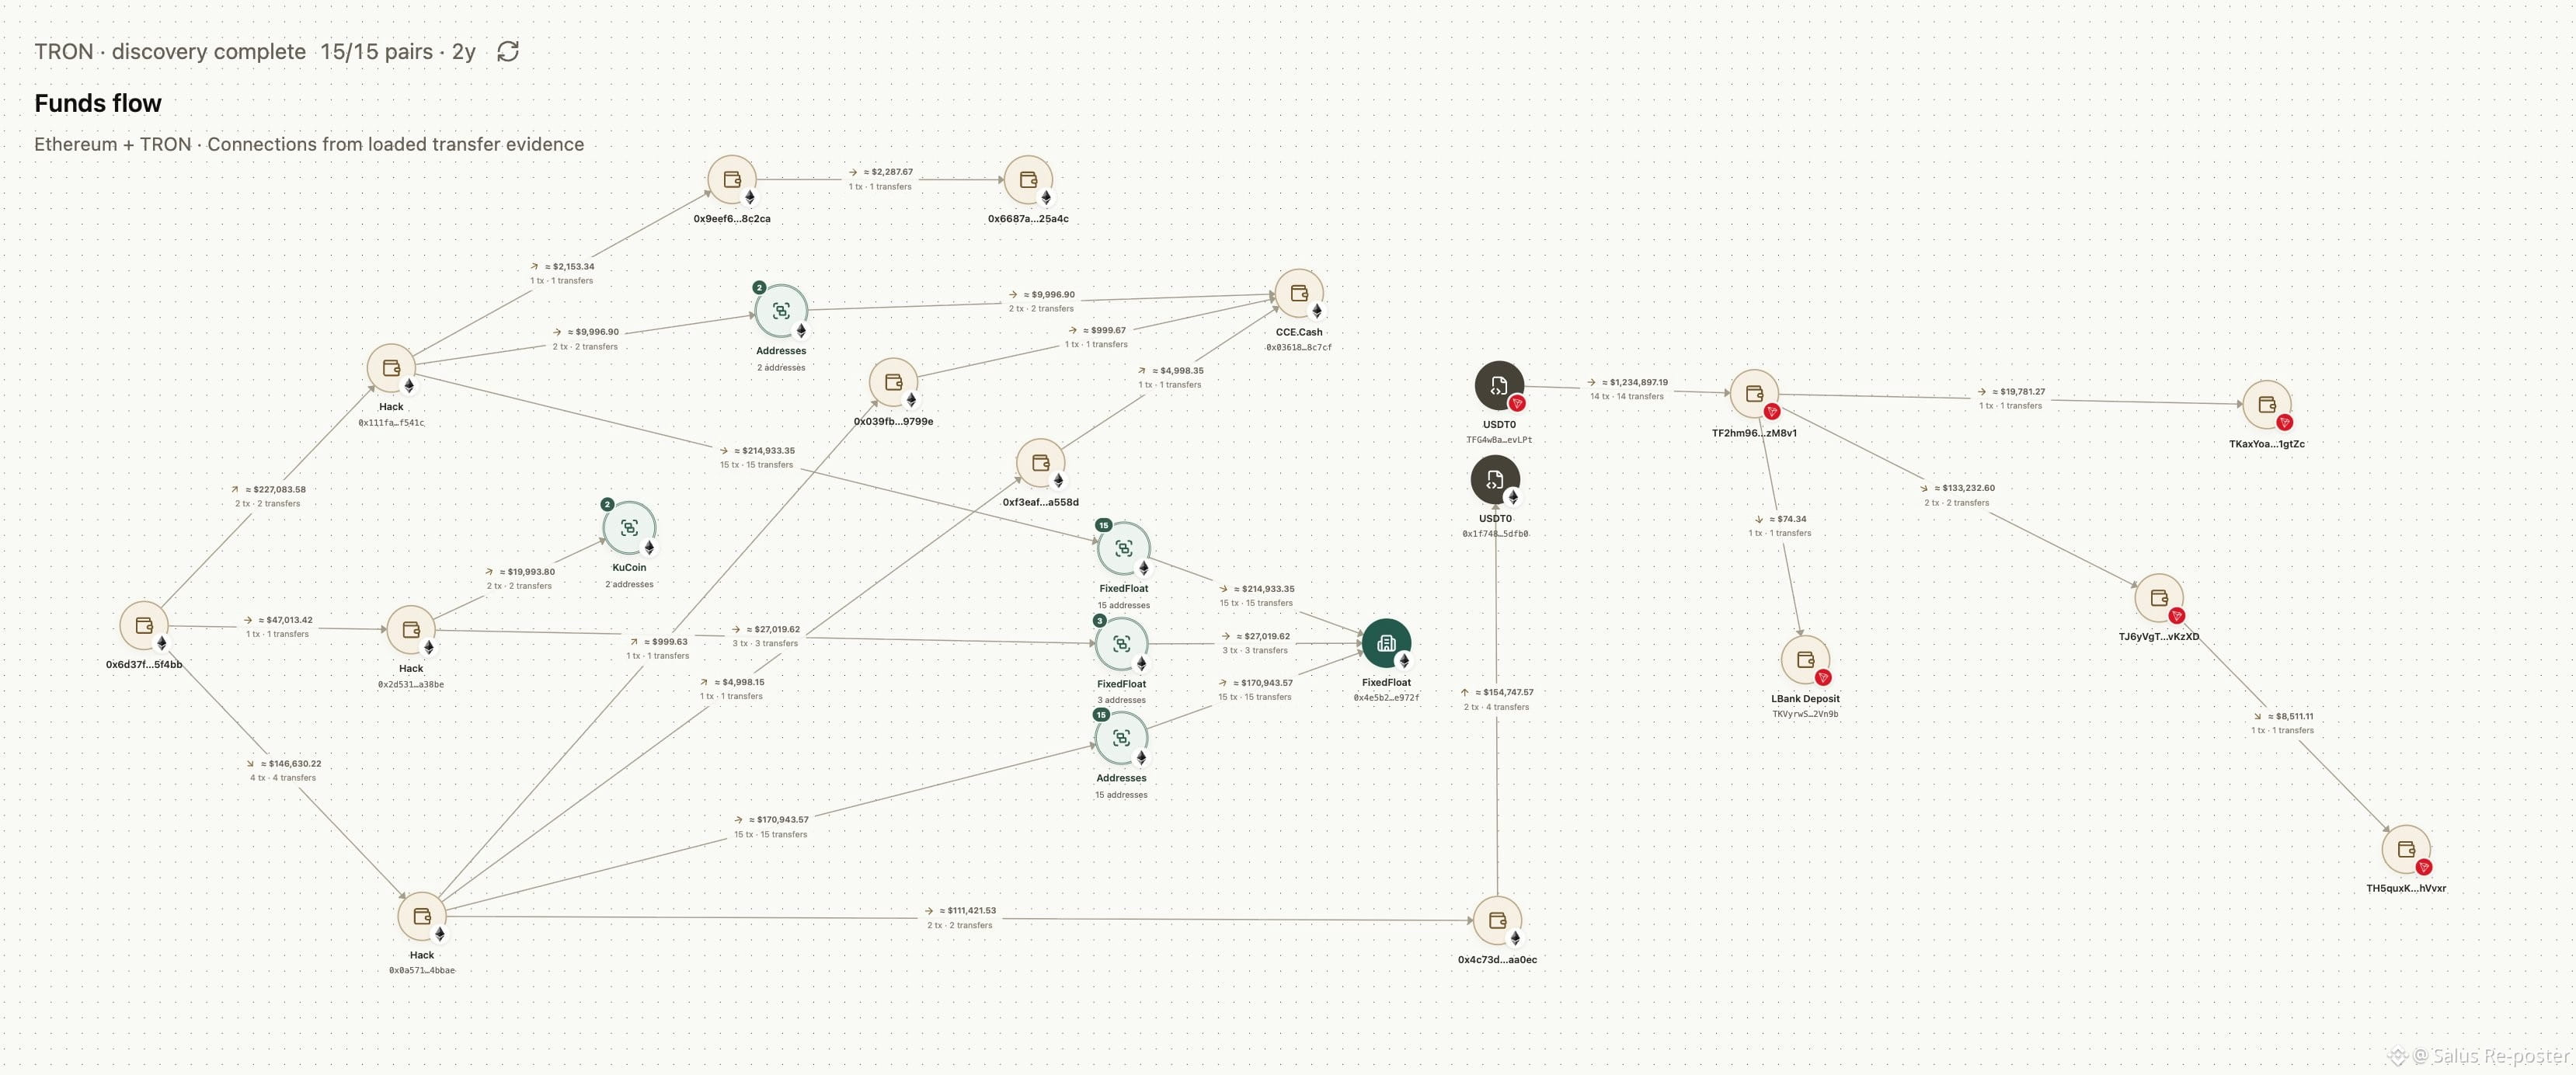
Analisis berkelanjutan kami terhadap situasi FomoPeek mengungkapkan bahwa dompet penyerang yang terkonfirmasi adalah 0x6d37f2C5e8F8546b648D317295565dA95975f4BB. Dalam kejadian ini, pelaku berhasil memperoleh total dana perkiraan sekitar 579.900 USDT. Menelusuri latar belakang kelompok di balik kebocoran ini, kami menemukan keterlibatan mereka sebelumnya dalam kasus pencurian kunci privat pada bulan Juni. Pada saat ini, tim kami masih aktif menyelidiki apakah mereka menggunakan metodologi yang sama untuk eksploitasi terbaru ini.
Dana yang tidak sah kemudian dipindahkan ke luar melalui tiga jalur utama. Sebagian besar diarahkan melalui rute FixedFloat, yang berhasil memproses total 401.028 USDT. Untuk melakukannya, para penyerang membagi modal ke tiga dompet perantara. Secara spesifik, 215.000 USDT dialirkan melalui 0x111faeb95cd0786593433bcc762dc5c1debf541c, sementara 159.000 USDT mengalir melalui 0x0df6ac2e2856114228756947d1b1d9ff63ea3e68. Alamat ketiga, 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be, menangani sisa 27.028 USDT untuk jalur yang spesifik ini.
Alamat yang sama, 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be, juga berperan dalam saluran utama kedua, yang menargetkan KuCoin. Dari dompet tersebut, sejumlah 20.000 USDT dimulai dalam dua transaksi terpisah masing-masing 10.000 USDT. Aset-aset ini melewati sepasang alamat deposit sebelum akhirnya dikumpulkan menjadi satu di dompet panas KuCoin.
Saluran transfer ketiga dan terakhir melibatkan platform escrow. Pada tahap ini, 111.458,3085 USDT ditransmisikan melalui dompet 0x4c73d7e8ef0e61129403e219debc597fd43aa0ec sebelum tiba di tujuan yang terkait dengan layanan escrow. Selain itu, 10.000 USDT dikirim ke layanan pencampuran CCE melalui 0x0361897d757d13a4afad64a2e1bc561b96a8c7cf, yang kemudian merutekan aset ke alamat-alamat yang juga terkait dengan platform escrow yang sama.
Ke depan, kami melakukan pelacakan yang sangat komprehensif untuk menelusuri semua alamat yang masih tersisa terkait insiden ini.
Dana yang tidak sah kemudian dipindahkan ke luar melalui tiga jalur utama. Sebagian besar diarahkan melalui rute FixedFloat, yang berhasil memproses total 401.028 USDT. Untuk melakukannya, para penyerang membagi modal ke tiga dompet perantara. Secara spesifik, 215.000 USDT dialirkan melalui 0x111faeb95cd0786593433bcc762dc5c1debf541c, sementara 159.000 USDT mengalir melalui 0x0df6ac2e2856114228756947d1b1d9ff63ea3e68. Alamat ketiga, 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be, menangani sisa 27.028 USDT untuk jalur yang spesifik ini.
Alamat yang sama, 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be, juga berperan dalam saluran utama kedua, yang menargetkan KuCoin. Dari dompet tersebut, sejumlah 20.000 USDT dimulai dalam dua transaksi terpisah masing-masing 10.000 USDT. Aset-aset ini melewati sepasang alamat deposit sebelum akhirnya dikumpulkan menjadi satu di dompet panas KuCoin.
Saluran transfer ketiga dan terakhir melibatkan platform escrow. Pada tahap ini, 111.458,3085 USDT ditransmisikan melalui dompet 0x4c73d7e8ef0e61129403e219debc597fd43aa0ec sebelum tiba di tujuan yang terkait dengan layanan escrow. Selain itu, 10.000 USDT dikirim ke layanan pencampuran CCE melalui 0x0361897d757d13a4afad64a2e1bc561b96a8c7cf, yang kemudian merutekan aset ke alamat-alamat yang juga terkait dengan platform escrow yang sama.
Ke depan, kami melakukan pelacakan yang sangat komprehensif untuk menelusuri semua alamat yang masih tersisa terkait insiden ini.