🚨 KRITIS: Aplikasi iOS FomoPeek Diduga Menguras Dompet
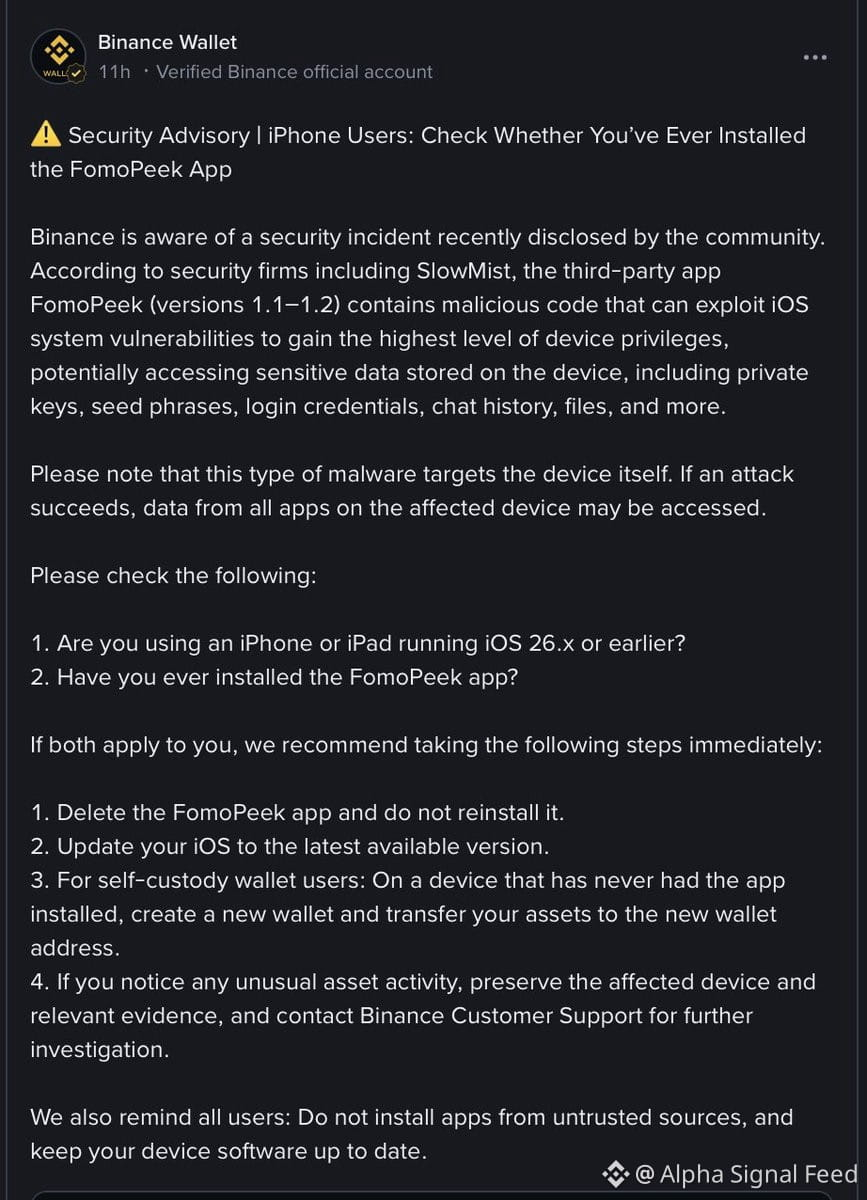
Peneliti SlowMist + OKX menemukan kode berbahaya di FomoPeek v1.1 & v1.2 — bukan sekadar bug, melainkan eksploit kernel iOS lengkap dengan 8 vektor serangan.
Apa yang bisa dilakukannya:
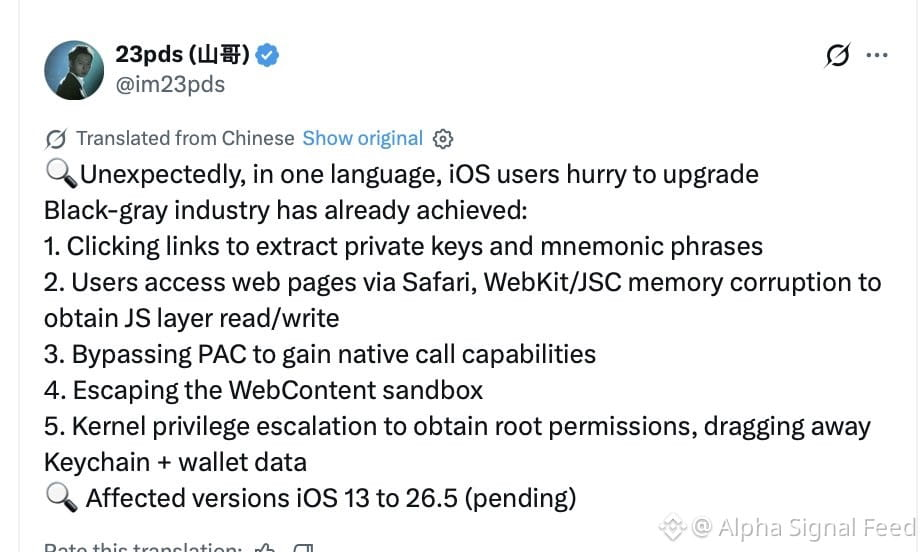
→ Keluar dari sandbox iOS
→ Mendekripsi Keychain
→ Mencuri private key & seed phrase
→ Mengeksfiltrasi file & kredensial
→ Mengambil perintah jarak jauh dari server penyerang
Beberapa laporan pencurian sudah dikaitkan dengan pengguna yang memasang versi-versi ini.
Jika Anda pernah mengunduh FomoPeek:
→ Hapus SEKARANG
→ Segera perbarui iOS
→ Buat wallet BARU di perangkat yang BERSIH
→ Pindahkan semua aset ke wallet baru
→ Pantau transaksi yang mencurigakan
⚠️ Menghapus aplikasi tidak memperbaiki seed phrase yang sudah terekspos. Jika kunci Anda telah dikompromikan, maka sudah hangus. Titik.
Total korban & kerugian masih belum diketahui. Ini juga menunjukkan bagaimana kode berbahaya bisa lolos dari peninjauan App Store.
Private key Anda adalah garis pertahanan terakhir. Perlakukannya seperti itu.
Peneliti SlowMist + OKX menemukan kode berbahaya di FomoPeek v1.1 & v1.2 — bukan sekadar bug, melainkan eksploit kernel iOS lengkap dengan 8 vektor serangan.
Apa yang bisa dilakukannya:
→ Keluar dari sandbox iOS
→ Mendekripsi Keychain
→ Mencuri private key & seed phrase
→ Mengeksfiltrasi file & kredensial
→ Mengambil perintah jarak jauh dari server penyerang
Beberapa laporan pencurian sudah dikaitkan dengan pengguna yang memasang versi-versi ini.
Jika Anda pernah mengunduh FomoPeek:
→ Hapus SEKARANG
→ Segera perbarui iOS
→ Buat wallet BARU di perangkat yang BERSIH
→ Pindahkan semua aset ke wallet baru
→ Pantau transaksi yang mencurigakan
⚠️ Menghapus aplikasi tidak memperbaiki seed phrase yang sudah terekspos. Jika kunci Anda telah dikompromikan, maka sudah hangus. Titik.
Total korban & kerugian masih belum diketahui. Ini juga menunjukkan bagaimana kode berbahaya bisa lolos dari peninjauan App Store.
Private key Anda adalah garis pertahanan terakhir. Perlakukannya seperti itu.