
FomoPeek Aplikasi iOS Diduga Mengekspos Kunci Private Dompet Kripto | Pengguna Mendesak Bertindak Segera
Insiden keamanan besar pada iOS dilaporkan telah menimbulkan kekhawatiran serius di seluruh komunitas kripto.
Peneliti keamanan dari SlowMist dan OKX dilaporkan mengidentifikasi kode berbahaya dalam versi FomoPeek 1.1 dan 1.2, termasuk kerangka eksploitasi kernel iOS dengan 8 metode serangan.
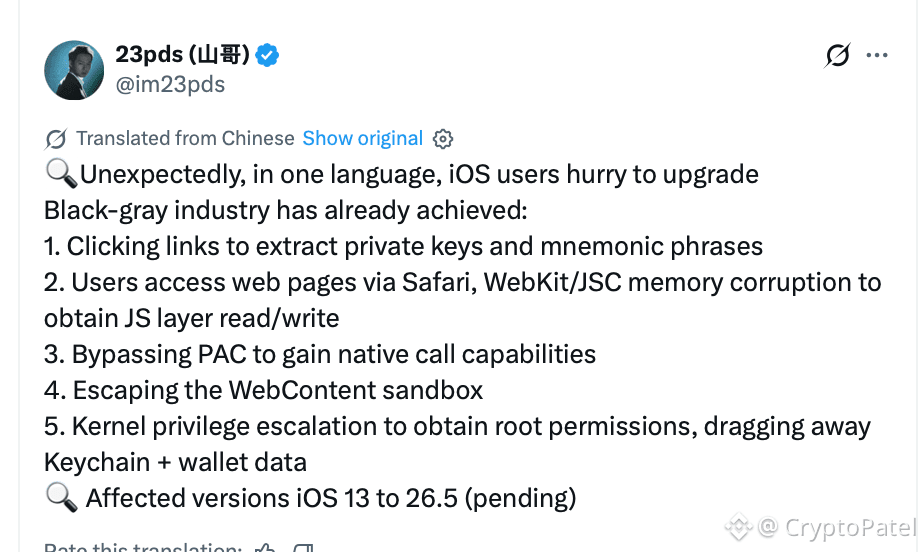
Rangkaian serangan yang dilaporkan berpotensi:
→ Melarikan diri dari sandbox aplikasi iOS
→ Mengakses dan mendekripsi data Keychain
→ Mengekspos kunci private dan seed phrase
→ Mengakses kredensial dan file sensitif
→ Menerima perintah jarak jauh dari server eksternal
Beberapa laporan pencurian kripto dilaporkan terkait dengan pengguna yang sebelumnya telah menginstal versi yang terdampak.
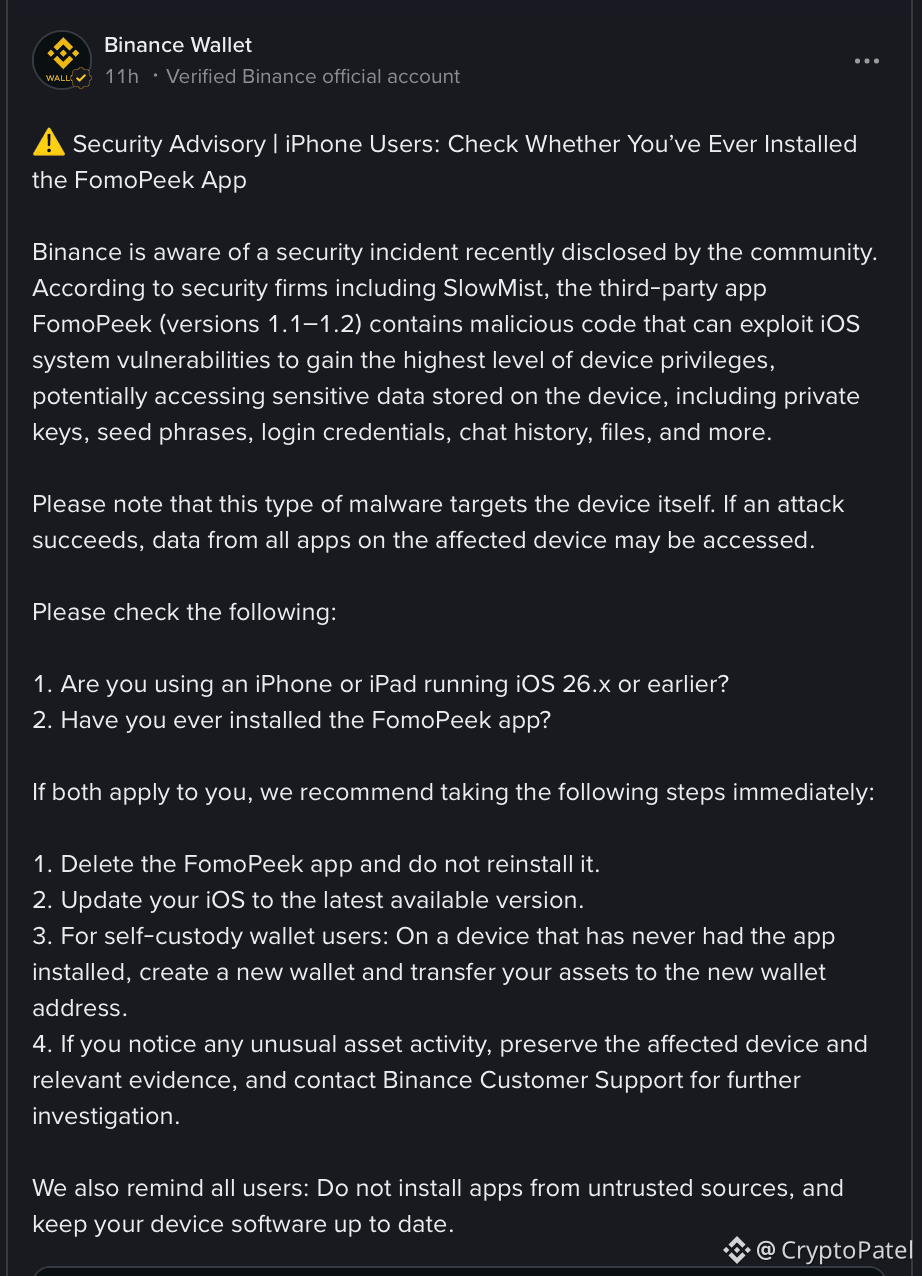
Binance Wallet telah mendesak pengguna yang berpotensi terdampak untuk:
→ Menghapus FomoPeek segera
→ Memperbarui iOS ke versi terbaru yang tersedia
→ Membuat DOMPET BARU di perangkat yang bersih
→ Memindahkan aset yang tersisa ke dompet baru
→ Memantau dompet untuk transaksi mencurigakan
PENTING: Menghapus FomoPeek saja TIDAK akan memutar (rotate) seed phrase atau kunci private yang sudah terekspos.
Jika kredensial dompet Anda telah dikompromikan, maka kredensial itu sendiri harus dianggap sudah dikompromikan.
Jumlah pasti korban dan total nilai kripto yang dilaporkan dicuri belum ditetapkan secara publik.
Insiden ini juga memunculkan pertanyaan baru tentang seberapa canggih kode berbahaya yang dapat lolos proses distribusi dan peninjauan aplikasi seluler.
Tetap Waspada. Kunci Private Anda Adalah Lapisan Keamanan Terakhir Anda.
Insiden keamanan besar pada iOS dilaporkan telah menimbulkan kekhawatiran serius di seluruh komunitas kripto.
Peneliti keamanan dari SlowMist dan OKX dilaporkan mengidentifikasi kode berbahaya dalam versi FomoPeek 1.1 dan 1.2, termasuk kerangka eksploitasi kernel iOS dengan 8 metode serangan.
Rangkaian serangan yang dilaporkan berpotensi:
→ Melarikan diri dari sandbox aplikasi iOS
→ Mengakses dan mendekripsi data Keychain
→ Mengekspos kunci private dan seed phrase
→ Mengakses kredensial dan file sensitif
→ Menerima perintah jarak jauh dari server eksternal
Beberapa laporan pencurian kripto dilaporkan terkait dengan pengguna yang sebelumnya telah menginstal versi yang terdampak.
Binance Wallet telah mendesak pengguna yang berpotensi terdampak untuk:
→ Menghapus FomoPeek segera
→ Memperbarui iOS ke versi terbaru yang tersedia
→ Membuat DOMPET BARU di perangkat yang bersih
→ Memindahkan aset yang tersisa ke dompet baru
→ Memantau dompet untuk transaksi mencurigakan
PENTING: Menghapus FomoPeek saja TIDAK akan memutar (rotate) seed phrase atau kunci private yang sudah terekspos.
Jika kredensial dompet Anda telah dikompromikan, maka kredensial itu sendiri harus dianggap sudah dikompromikan.
Jumlah pasti korban dan total nilai kripto yang dilaporkan dicuri belum ditetapkan secara publik.
Insiden ini juga memunculkan pertanyaan baru tentang seberapa canggih kode berbahaya yang dapat lolos proses distribusi dan peninjauan aplikasi seluler.
Tetap Waspada. Kunci Private Anda Adalah Lapisan Keamanan Terakhir Anda.