🚨 30 ribu unit komputer diserang lewat skema perekrutan palsu yang sama, kunci privat dari lebih dari 7.000 dompet kripto dicuri
Grup: 点击进入玖玖的粉丝群
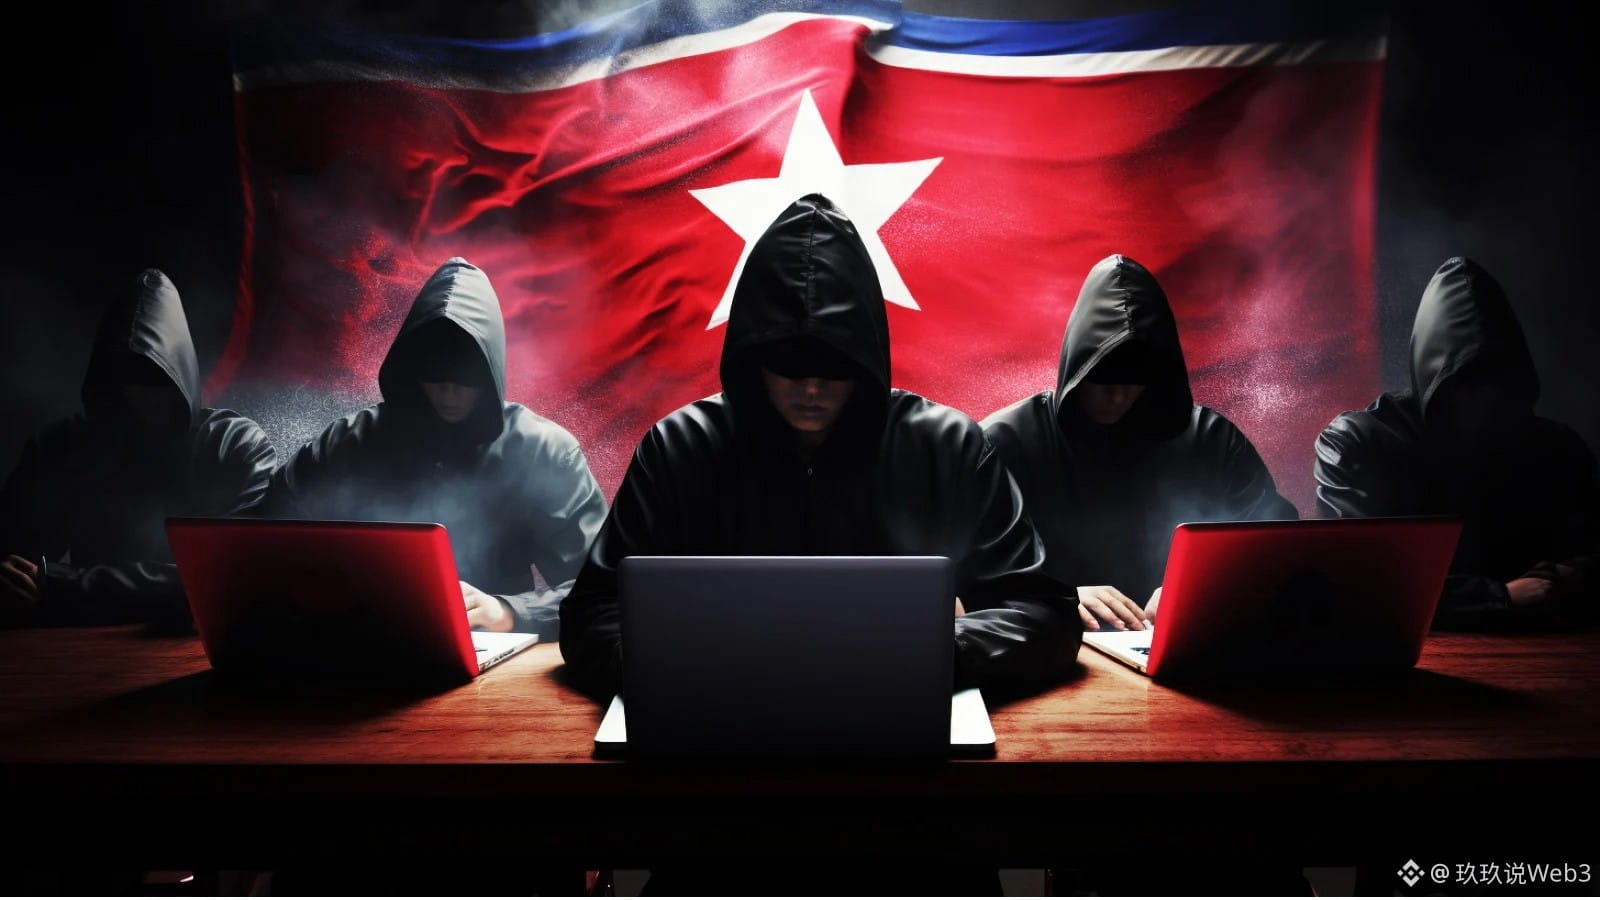
Regulator Shikoku merilis pengumuman bersama pada hari yang sama. Kepolisian Jepang, FBI AS, pihak Australia, dan otoritas Jerman juga turut menyebut organisasi peretas berlatar belakang Korea Utara WaterPlum, dengan nama lain Contagious Interview⚠️
Pertama, lapisan paling awal: rentang waktunya dari Desember 2025 hingga Juli 2026. Perangkat yang menjadi korban sedikitnya 30 ribu unit, mencakup lebih dari 100 negara dan wilayah. Yang mereka cari bukan celah pada platform, melainkan manusia.
Lanjut ke lapisan kedua: kerugiannya sangat spesifik. Yang dicuri adalah dana dan kredensial akun dari lebih dari 7.000 dompet kripto; total aset kripto senilai 1,7 miliar yen atau sekitar 10,71 juta dolar AS dipindahkan kembali ke Korea Utara, untuk menyuplai “dana segar” bagi proyek.
Lapisan ketiga: metodenya sama sekali tidak canggih. Mereka menyamar sebagai perusahaan AI, kripto, dan NFT untuk merekrut orang, menggunakan platform perekrutan untuk mengatur wawancara. Lalu meminta pelamar mengunduh proyek, memasang dependensi, dan menjalankan kode dalam apa yang disebut tes teknis🔧 Kode berbahaya disembunyikan di paket npm dan proyek Visual Studio Code, dengan nama seperti BeaverTail dan InvisibleFerret.
Yang menarik, sebagian peretas saat wawancara menyalakan aplikasi pengganti wajah berbasis AI. Begitu ditanya lebih jauh, mereka langsung mematikan kamera dengan alasan jaringan buruk. Kalimatnya terdengar janggal, tetapi yang menjadi sasaran adalah kamu yang ingin mendapatkan pekerjaan itu.
Tentu, ada juga yang bilang: jangan instal dependensi yang sumbernya tidak jelas, nanti aman. Benar—tapi dalam kenyataan, pengembang setiap hari harus menjalankan skrip di proyek yang asing. Mengandalkan kewaspadaan saja sulit menutupi semuanya. Yang benar-benar perlu diincar bukan satu paket berbahaya, melainkan seluruh lini produksi yang menjadikan pelamar kerja sebagai pintu masuk.
Ada yang bilang ini pencurian level negara, ada yang bilang cukup berhati-hati secara pribadi pun bisa mencegah. Kamu berpihak yang mana?👀
Klik foto profil untuk menonton live + gabung Grup Obrolan Jiu Jiu guna mendapatkan strategi harian🚀
#加密货币 #网络安全 #比特币 #Web3
Grup: 点击进入玖玖的粉丝群
Regulator Shikoku merilis pengumuman bersama pada hari yang sama. Kepolisian Jepang, FBI AS, pihak Australia, dan otoritas Jerman juga turut menyebut organisasi peretas berlatar belakang Korea Utara WaterPlum, dengan nama lain Contagious Interview⚠️
Pertama, lapisan paling awal: rentang waktunya dari Desember 2025 hingga Juli 2026. Perangkat yang menjadi korban sedikitnya 30 ribu unit, mencakup lebih dari 100 negara dan wilayah. Yang mereka cari bukan celah pada platform, melainkan manusia.
Lanjut ke lapisan kedua: kerugiannya sangat spesifik. Yang dicuri adalah dana dan kredensial akun dari lebih dari 7.000 dompet kripto; total aset kripto senilai 1,7 miliar yen atau sekitar 10,71 juta dolar AS dipindahkan kembali ke Korea Utara, untuk menyuplai “dana segar” bagi proyek.
Lapisan ketiga: metodenya sama sekali tidak canggih. Mereka menyamar sebagai perusahaan AI, kripto, dan NFT untuk merekrut orang, menggunakan platform perekrutan untuk mengatur wawancara. Lalu meminta pelamar mengunduh proyek, memasang dependensi, dan menjalankan kode dalam apa yang disebut tes teknis🔧 Kode berbahaya disembunyikan di paket npm dan proyek Visual Studio Code, dengan nama seperti BeaverTail dan InvisibleFerret.
Yang menarik, sebagian peretas saat wawancara menyalakan aplikasi pengganti wajah berbasis AI. Begitu ditanya lebih jauh, mereka langsung mematikan kamera dengan alasan jaringan buruk. Kalimatnya terdengar janggal, tetapi yang menjadi sasaran adalah kamu yang ingin mendapatkan pekerjaan itu.
Tentu, ada juga yang bilang: jangan instal dependensi yang sumbernya tidak jelas, nanti aman. Benar—tapi dalam kenyataan, pengembang setiap hari harus menjalankan skrip di proyek yang asing. Mengandalkan kewaspadaan saja sulit menutupi semuanya. Yang benar-benar perlu diincar bukan satu paket berbahaya, melainkan seluruh lini produksi yang menjadikan pelamar kerja sebagai pintu masuk.
Ada yang bilang ini pencurian level negara, ada yang bilang cukup berhati-hati secara pribadi pun bisa mencegah. Kamu berpihak yang mana?👀
Klik foto profil untuk menonton live + gabung Grup Obrolan Jiu Jiu guna mendapatkan strategi harian🚀
#加密货币 #网络安全 #比特币 #Web3