$POL Nimiq Dieksploitasi di Polygon: Kerugian $504K Akibat Celah Verifikasi Tanda Tangan
Kontrak swap Nimiq di Polygon dieksploitasi pada 16 September, dengan kerugian sekitar $504. Ini bukan peretasan canggih—melainkan kesalahan dasar, namun mahal.
Bagaimana kejadiannya:
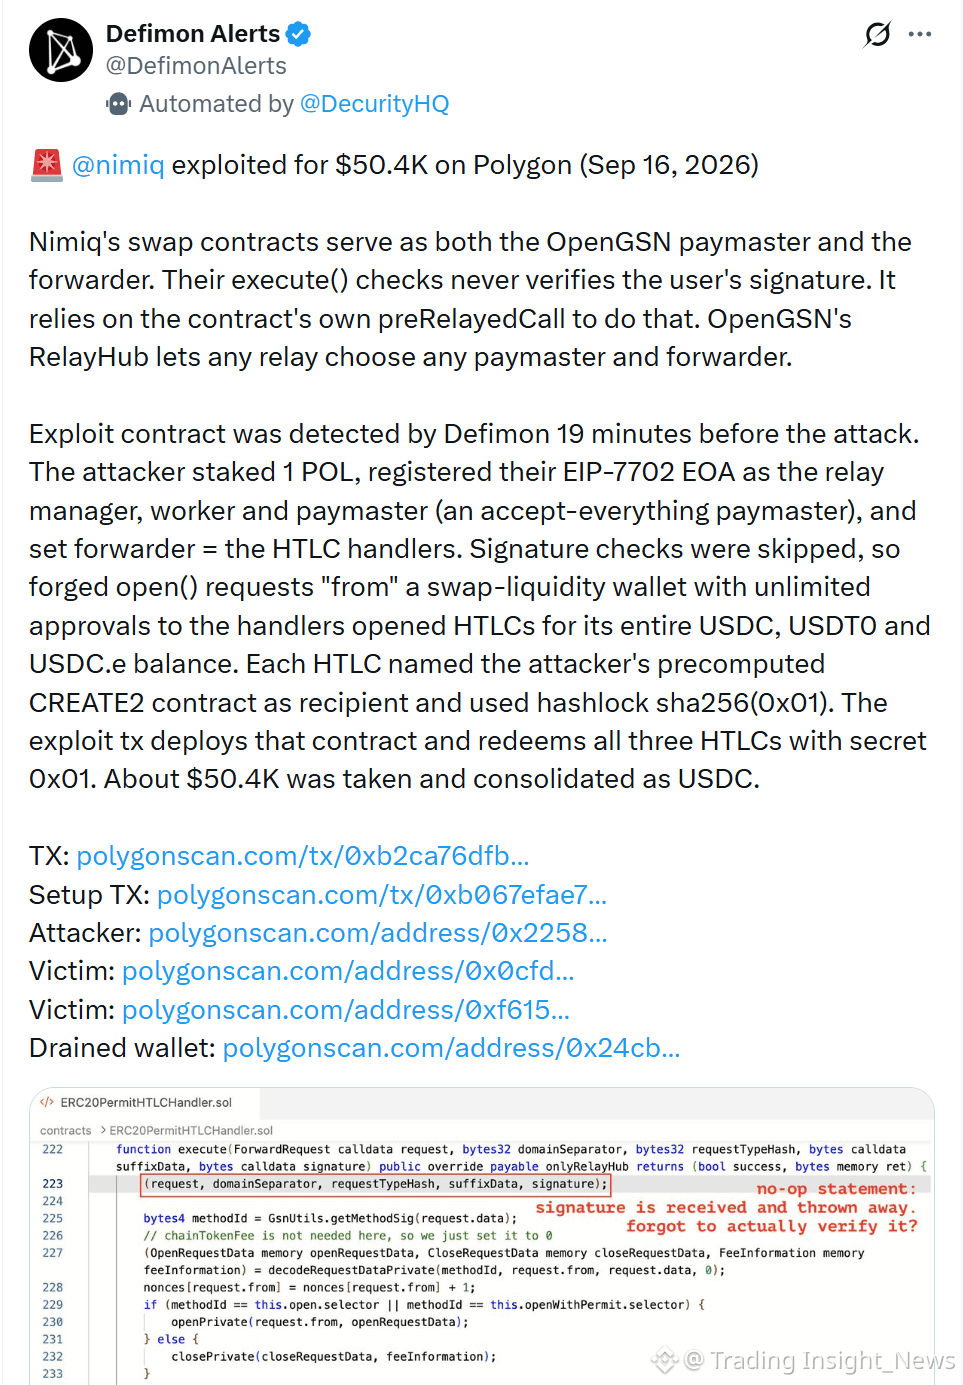
Penyerang memanfaatkan celah pada fungsi execute() kontrak yang tidak memverifikasi tanda tangan pengguna. Mereka memalsukan permintaan open() dari liquidity wallet, membuka beberapa HTLC (Hashed Time-Locked Contracts), lalu menguras semua USDC, USDT0, dan USDC.e. Hasilnya kemudian dikonsolidasikan menjadi USDC.
Respons Nimiq:
Menghentikan semua transaksi stablecoin berbayar gas di Nimiq Pay dan Nimiq Wallet
Sedang menyelidiki isu keamanan terkait OpenGSN
Inti persoalannya: kerentanan ini bukan berasal dari Nimiq Chain atau Nimiq Pay, melainkan dari lapisan integrasi pihak ketiga: OpenGSN.
OpenGSN (Gas Station Network) memungkinkan pengguna membayar gas dengan token alternatif alih-alih token asli jaringan. Ini utilitas yang umum, tetapi juga merupakan permukaan serangan baru.
Masalah utamanya: jika execute() tidak memverifikasi tanda tangan pengguna sebelum dieksekusi, siapa pun bisa memalsukan permintaan. Ini celah yang sederhana, tetapi dalam DeFi, celah dasar sering kali menimbulkan kerusakan besar.
Dibandingkan peretasan yang lebih besar, $504K tidak terlalu besar. Namun ini pengingat bahwa tidak semua eksploit membutuhkan teknik tingkat lanjut. Kadang-kadang, satu pengecekan yang hilang sudah cukup.
Pelajaran untuk proyek: saat mengintegrasikan lapisan pihak ketiga apa pun, terutama yang berkaitan dengan tanda tangan dan autentikasi, audit logika verifikasinya dengan cermat. Dan selalu sediakan opsi pemulihan dengan menghentikan sistem ketika terjadi masalah.
Menurut Anda, apakah proyek sebaiknya membatasi ketergantungan pada lapisan integrasi pihak ketiga untuk mengurangi permukaan serangan?
Berita ini hanya untuk referensi, bukan nasihat investasi. Silakan baca dengan saksama sebelum mengambil keputusan.
Kontrak swap Nimiq di Polygon dieksploitasi pada 16 September, dengan kerugian sekitar $504. Ini bukan peretasan canggih—melainkan kesalahan dasar, namun mahal.
Bagaimana kejadiannya:
Penyerang memanfaatkan celah pada fungsi execute() kontrak yang tidak memverifikasi tanda tangan pengguna. Mereka memalsukan permintaan open() dari liquidity wallet, membuka beberapa HTLC (Hashed Time-Locked Contracts), lalu menguras semua USDC, USDT0, dan USDC.e. Hasilnya kemudian dikonsolidasikan menjadi USDC.
Respons Nimiq:
Menghentikan semua transaksi stablecoin berbayar gas di Nimiq Pay dan Nimiq Wallet
Sedang menyelidiki isu keamanan terkait OpenGSN
Inti persoalannya: kerentanan ini bukan berasal dari Nimiq Chain atau Nimiq Pay, melainkan dari lapisan integrasi pihak ketiga: OpenGSN.
OpenGSN (Gas Station Network) memungkinkan pengguna membayar gas dengan token alternatif alih-alih token asli jaringan. Ini utilitas yang umum, tetapi juga merupakan permukaan serangan baru.
Masalah utamanya: jika execute() tidak memverifikasi tanda tangan pengguna sebelum dieksekusi, siapa pun bisa memalsukan permintaan. Ini celah yang sederhana, tetapi dalam DeFi, celah dasar sering kali menimbulkan kerusakan besar.
Dibandingkan peretasan yang lebih besar, $504K tidak terlalu besar. Namun ini pengingat bahwa tidak semua eksploit membutuhkan teknik tingkat lanjut. Kadang-kadang, satu pengecekan yang hilang sudah cukup.
Pelajaran untuk proyek: saat mengintegrasikan lapisan pihak ketiga apa pun, terutama yang berkaitan dengan tanda tangan dan autentikasi, audit logika verifikasinya dengan cermat. Dan selalu sediakan opsi pemulihan dengan menghentikan sistem ketika terjadi masalah.
Menurut Anda, apakah proyek sebaiknya membatasi ketergantungan pada lapisan integrasi pihak ketiga untuk mengurangi permukaan serangan?
Berita ini hanya untuk referensi, bukan nasihat investasi. Silakan baca dengan saksama sebelum mengambil keputusan.