


Masalah yang ingin diselesaikannya sangat langsung:
Saat sebuah tugas, data, pesan, atau operasi di jaringan dijalankan oleh suatu sistem, siapa yang bisa membuktikan bahwa hal itu benar, tepat, dan tidak dimanipulasi oleh node terpusat mana pun?
Posisi (role) yang ingin dipegang DeepSafe adalah:
Universal Verification Layer, lapisan verifikasi universal.
📍 Pada intinya, ia ingin membangun sebuah jaringan verifikasi yang independen.
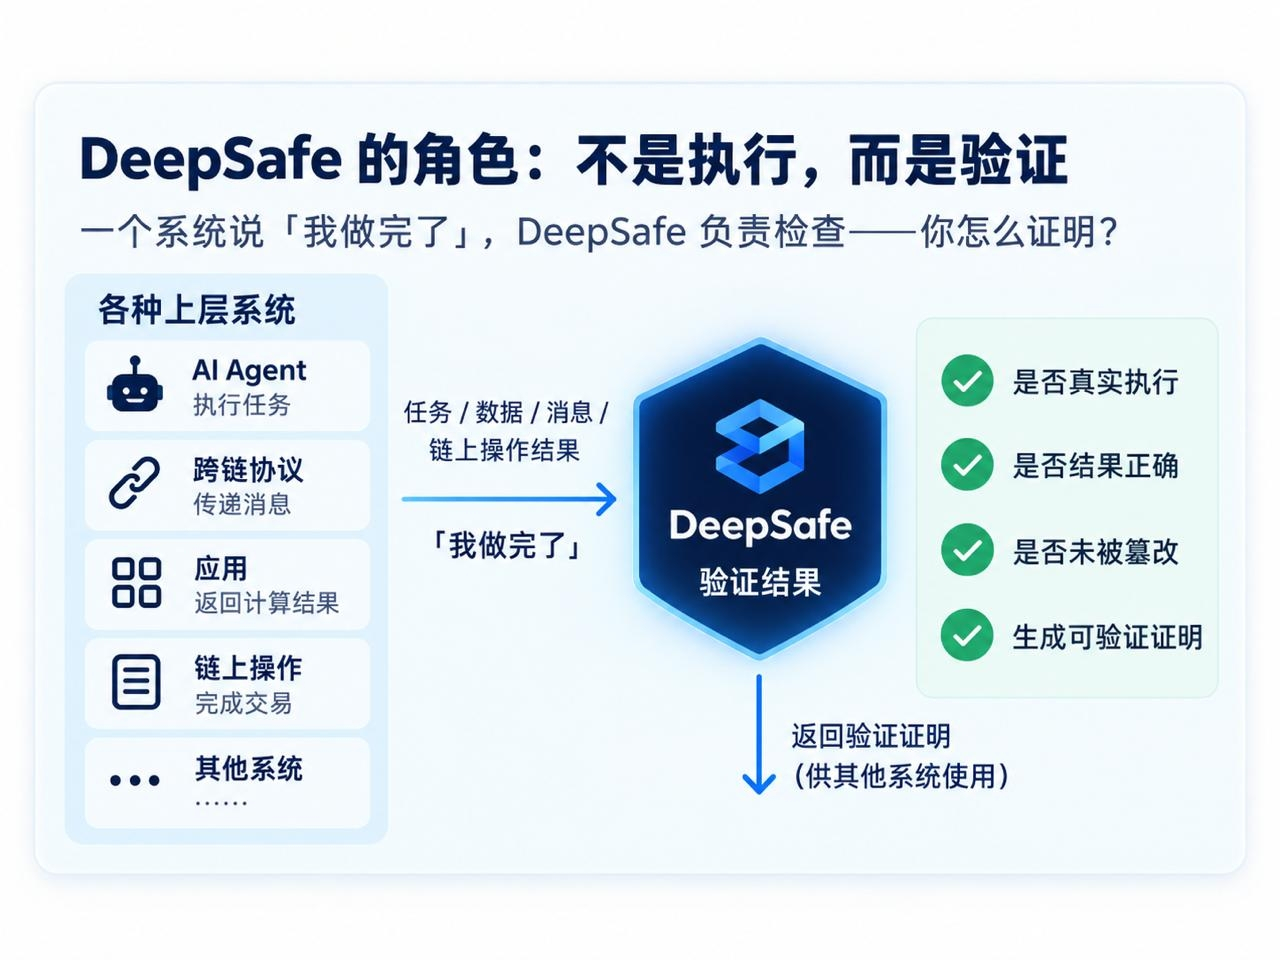
Apa pun yang dihubungkan di lapisan atas—AI Agent, protokol lintas rantai, aplikasi, atau sistem lain yang membutuhkan eksekusi yang dapat dipercaya—DeepSafe ingin menyediakan sebuah lapisan verifikasi eksternal.
Dijelaskan dengan bahasa sederhana:
Jika sebuah sistem berkata “saya sudah selesai”, DeepSafe bertanggung jawab untuk memeriksa—
Bagaimana Anda membuktikannya?
🗝️ Satu, masalah apa sebenarnya yang diselesaikan DeepSafe?
Hari ini banyak aplikasi sebenarnya bergantung pada model kepercayaan yang sangat sederhana:
Server memberi tahu Anda hasilnya apa, dan Anda menganggapnya benar.
Sebuah node memberi tahu Anda bahwa pesan sudah dieksekusi, dan Anda menganggapnya benar.
Sebuah sistem mengembalikan sebuah hasil, dan Anda menganggapnya tidak melakukan hal jahat.
Ini tidak terlalu menjadi masalah pada skenario bernilai rendah.
Tapi begitu melibatkan dana, aset, lintas-rantai, atau eksekusi otomatis, risiko kepercayaan pada satu titik mulai membesar.
Jadi yang ingin dilakukan DeepSafe bukan menyelesaikan tugas-tugas itu sendirian.
melainkan menambahkan satu lapisan pada tugas tersebut:
Keterverifikasian.
misalnya:
Sebuah Agent mengeksekusi sebuah transaksi.
DeepSafe tidak bertanggung jawab untuk melakukan transaksinya; ia memverifikasi hasil eksekusi.
Sebuah sistem meneruskan pesan lintas-rantai.
DeepSafe tidak bertanggung jawab menentukan isi pesan, melainkan memverifikasi apakah pesan tersebut dihasilkan dan diteruskan dengan benar.
Suatu hasil komputasi perlu diadopsi oleh sistem lain.
DeepSafe ingin pengguna tidak hanya percaya begitu saja pada penyedia hasil.
Itulah logika inti dari apa yang mereka sebut Verification Layer.
📍 Dua, apa itu CRVA?
Inti DeepSafe adalah jaringan verifikasi CRVA.
Di dalamnya akan melibatkan berbagai teknologi seperti Ring VRF, MPC, TEE, ZKP, dan lainnya.
Nama-nama bahasa Inggris ini terlihat agak rumit, tapi sebenarnya tidak perlu memikirkannya terlalu mistis.
Bisa disederhanakan menjadi beberapa hal:
🔻 Pilih validator secara acak untuk mengurangi risiko sistem kontrol jangka panjang oleh node tetap;
🔻 Banyak pihak berpartisipasi menyelesaikan verifikasi bersama, agar hasil tidak sepenuhnya ditentukan oleh satu entitas saja;
🔻 Memanfaatkan lingkungan eksekusi tepercaya seperti TEE untuk menurunkan kemungkinan proses eksekusi disusupi atau diintervensi pihak luar;
🔻 Lalu, melalui alat-alat kriptografi seperti ZKP, sediakan bukti terverifikasi atas hasilnya.
Dengan menggabungkan semua hal ini, akhirnya yang ingin diselesaikan sebenarnya hanya satu masalah:
Bagaimana meminimalkan risiko “satu node menentukan semuanya” sebanyak mungkin.
Saya rasa ini adalah poin paling penting untuk memahami DeepSafe.
Ada banyak istilah teknis, tapi inti proyeknya tidak rumit.
Yang sedang dikerjakan adalah:
Verifikasi yang terdesentralisasi.
🗝️ Tiga, kenapa disebut “lapisan verifikasi universal”?
karena DeepSafe tidak ingin mengikat dirinya hanya pada satu skenario tertentu.
Kalau hanya menyediakan verifikasi untuk suatu AI Agent, itu sebenarnya lebih seperti plugin untuk sebuah Agent.
Kalau hanya melayani lintas-rantai, ia lebih mirip Bridge Verification Network.
Tapi yang ingin dilakukan DeepSafe adalah lapisan yang lebih mendasar:
Selama ada kebutuhan di mana suatu sistem “hasil perlu diverifikasi oleh pihak ketiga”, secara teori ia dapat diintegrasikan.
Jadi yang ditekankannya adalah Universal.
Inilah juga cara berpikir infrastruktur yang cukup khas dari proyek ini:
Ia tidak langsung menghasilkan produk akhir, melainkan menyediakan kemampuan tepercaya untuk sistem di atasnya.
Jika positioning ini pada akhirnya bisa berjalan, nilainya tidak hanya bergantung pada apakah satu aplikasi berhasil, tetapi pada apakah ia bisa menjadi jaringan verifikasi yang dipanggil bersama oleh berbagai sistem.
Tentu saja, ini juga kesulitannya.
“Universal” berarti batas atasnya tinggi.
tapi itu juga berarti perlu kompatibel dengan lebih banyak skenario, developer, dan kebutuhan bisnis.
📍 Empat, DeepSafe bukan proyek AI yang tiba-tiba beralih haluan
Saya rasa poin ini layak disebut secara terpisah.
Pendahulu DeepSafe adalah Bool Network.
Mulai 2024, tim sudah mendorong pengembangan ke arah jaringan verifikasi, BTC lintas-rantai, TEE, CRVA, dan sebagainya.
Artinya, hari ini mereka membicarakan Verification, bukan karena setelah AI Agent menjadi tren, tiba-tiba mereka membungkus proyek lama dengan konsep AI.
Karena sejak awal mereka meneliti eksekusi dan verifikasi yang tepercaya.
Saat ini, mainnet Beta DeepSafe sudah berjalan.
Token aslinya adalah DEF, totalnya 1 miliar keping.
GitHub juga bisa melihat catatan pengembangan yang berkelanjutan.
Sebelumnya proyek ini juga mengungkapkan pendanaan Seed sebesar 3 juta dolar AS, dengan investor termasuk Antalpha Ventures, ViaBTC Capital, Gate Ventures, Spark Digital Capital, CKB Eco Fund, dan lainnya.
Setidaknya jika dilihat dari garis waktu, rute teknologinya berkesinambungan.
Poin ini jauh lebih kuat daripada sekadar “ganti nama dan ikut arus AI”.
🗝️ Lima, saya rasa yang sebenarnya ingin dibuktikan DeepSafe bukanlah teknologi, melainkan kebutuhan
Proyek seperti jaringan verifikasi sering punya satu masalah:
Secara teknis tampak lengkap.
Kriptografi, TEE, MPC, ZK semuanya ada.
Gambar arsitekturnya juga terlihat indah.
Tapi pada akhirnya tidak ada cukup banyak aplikasi yang bersedia memanggilnya.
Inilah risiko terbesar.
Karena pada akhirnya infrastruktur harus menjawab satu pertanyaan:
Siapa yang bersedia membayar untuk infrastruktur lapisan ini?
Bagi DeepSafe, saya rasa yang paling layak diamati ke depannya bukan lagi berapa banyak modul teknis yang ditambahkan.
bukan beberapa metrik yang lebih realistis:
Apakah ada pemanggilan nyata yang berkelanjutan terhadap jaringan verifikasi;
Apakah jumlah permintaan verifikasi bisa tumbuh;
Apakah skenario AI, lintas-rantai, atau otomatisasi di-chain muncul kebutuhan yang benar-benar mendesak;
Apakah developer bersedia menanggung biaya verifikasi dan latensi tambahan;
Dan pada akhirnya, apakah DEF bisa benar-benar terkait dengan volume penggunaan jaringan.
Hal-hal ini lebih penting daripada sekadar mengumumkan beberapa Partnership.
📍 Jadi, jika saat ini saya harus memberi DeepSafe sebuah positioning:
Saya akan menganggapnya sebagai proyek infrastruktur untuk pertumbuhan kebutuhan “komputasi terverifikasi / eksekusi terverifikasi”.
Keunggulannya adalah rutenya cukup konsisten, dan karena memang sudah ada akumulasi teknis pada masa Bool Network, bukan dimulai dari nol.
Tapi masalahnya juga sangat khas:
Apakah lapisan verifikasi pada akhirnya akan menjadi pasar yang independen dan cukup besar?
Saat ini masih belum bisa memberi jawaban lebih dulu.
Yang ingin dibuktikan DeepSafe bukanlah “Verification itu penting”.
Klaim ini sendiri tidak terlalu kontroversial.
Yang benar-benar sulit adalah:
Apakah pasar bersedia membayar secara terpisah untuk Verification?
Jika suatu hari nanti ia bisa benar-benar beranjak dari “jaringan verifikasi berbasis teknologi” menjadi “infrastruktur yang dipanggil oleh banyak aplikasi”, maka proyek ini baru dianggap berhasil melangkah ke langkah paling penting.
Sebelumnya, saya lebih memilih menaruhnya di daftar pantauan.
Rute teknologinya sudah ada; sekarang yang dilihat adalah penggunaan.