
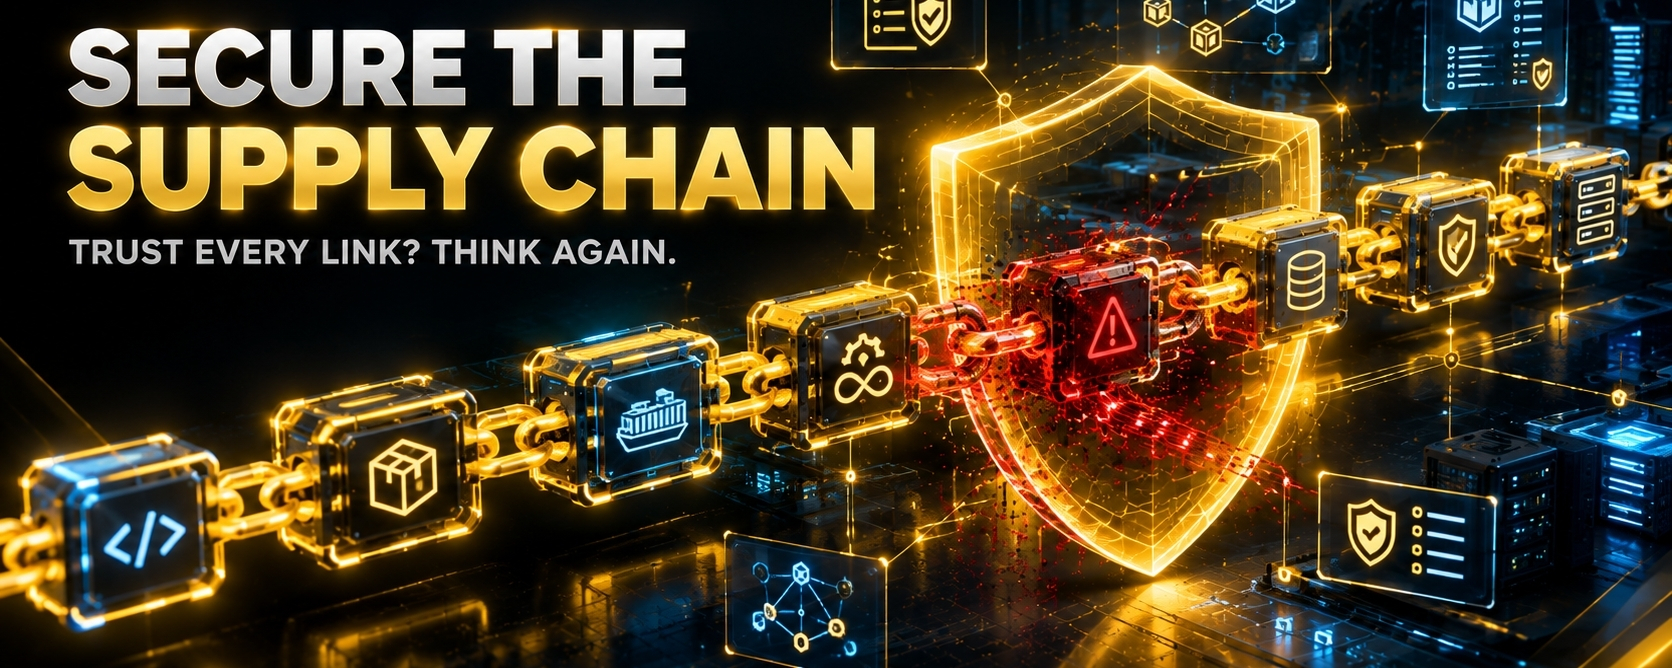

🚨 Rantai Pasokan Perangkat Lunak: Kode Anda Bukan Satu-satunya Hal yang Perlu Diamankan
Ketika orang memikirkan keamanan aplikasi, mereka sering kali menganggap kode sumber mereka sendiri.
Namun aplikasi modern jarang dibangun sepenuhnya dari nol.
Mereka bergantung pada:
Perpustakaan sumber terbuka
Paket
Gambar container
Alat CI/CD
Layanan cloud
API pihak ketiga
Sistem build
Plugin
Peralatan pengembang
Ini menciptakan sesuatu yang sangat penting:
Rantai Pasokan Perangkat Lunak.
Dan para penyerang semakin memahami bahwa menyerang rantai pasokan dapat lebih efektif daripada menyerang aplikasi akhir secara langsung.
🧩 Apa Itu Serangan Rantai Pasok Perangkat Lunak?
Bayangkan sebuah aplikasi bergantung pada 50 komponen eksternal.
Alih-alih menyerang aplikasi itu sendiri, penyerang mungkin mencoba mengkompromikan salah satu komponen tersebut.
Perubahan berbahaya kemudian dapat menyebar ke hilir ke aplikasi yang mempercayainya.
Ini membentuk sebuah rantai:
Pihak Ketiga → Dependensi → Bangun → Aplikasi → Produksi
Satu tautan yang terkompromi berpotensi memengaruhi banyak sistem.
⚠️ Mengapa Ini Sulit?
Pengembangan modern bergerak cepat.
Pengembang menginstal paket.
Sistem CI/CD secara otomatis membangun aplikasi.
Container diterapkan secara otomatis.
Infrastruktur dapat dibuat melalui kode.
Otomatisasi sangat kuat.
Namun otomatisasi juga dapat memperbesar kesalahan.
Jika komponen yang tidak aman masuk ke pipeline otomatis, ia dapat berpindah melalui beberapa lingkungan sebelum siapa pun menyadarinya.
📦 Masuk ke SBOM
Salah satu praktik keamanan yang penting adalah Software Bill of Materials, yang umum dikenal sebagai SBOM.
Anggap SBOM sebagai daftar bahan untuk perangkat lunak.
Hal ini dapat membantu organisasi memahami:
Komponen apa saja yang ada
Versi mana yang digunakan
Dari mana dependensi berasal
Komponen mana yang mungkin rentan
Apa yang bisa terdampak oleh kerentanan baru yang ditemukan
Anda tidak bisa mengamankan secara efektif sesuatu yang tidak Anda ketahui sedang Anda jalankan.
🔐 Bagaimana DevSecOps Dapat Membantu
Keamanan dapat diintegrasikan di seluruh siklus pengembangan.
Rencanakan
Identifikasi kebutuhan keamanan.
Kode
Gunakan praktik pengodean yang aman.
Bangun
Pindai dependensi dan artefak.
Uji
Lakukan pengujian keamanan otomatis.
Paket
Verifikasi image dan artefak perangkat lunak.
Terapkan
Terapkan kebijakan keamanan.
Pantau
Deteksi perilaku mencurigakan.
Tingkatkan
Pelajari dari temuan dan insiden.
🛡️ Kontrol Penting Rantai Pasok
Organisasi dapat memperkuat pipeline mereka dengan:
Pemindaian dependensi
SAST
Pemindaian container
Deteksi rahasia
Pembuatan SBOM
Verifikasi artefak
Rilis yang ditandatangani
Registri tepercaya
Izin CI/CD dengan prinsip least-privilege
Tata kelola dependensi
Pemantauan berkelanjutan
🤖 AI Mengubah Persamaan
Asisten pengodean berbasis AI dapat mempercepat pengembangan perangkat lunak.
Itu sangat kuat.
Namun kode yang dihasilkan tetap perlu:
Tinjau → Uji → Pindai → Verifikasi
AI dapat menghasilkan kode dengan cepat.
Ini tidak secara otomatis menjamin kode yang aman.
Prinsip yang sama berlaku untuk dependensi dan otomatisasi.
🚀 Pikiran Penutup
Keamanan perangkat lunak modern tidak lagi hanya soal melindungi kode sumber Anda.
Anda perlu memahami semuanya yang berkontribusi pada produk akhir.
Ketahui dependensi Anda.
Ketahui proses build Anda.
Ketahui artefak Anda.
Ketahui izin Anda.
Karena dalam keamanan siber modern:
Keamanan Anda hanya sekuat ekosistem yang Anda percayai.