
Token ONE Harmony baru-baru ini menghadapi insiden keamanan besar.
Pada 12 Agustus, Harmony mengonfirmasi bahwa para penyerang telah mengeksploitasi kerentanan dalam sistem verifikasi tanda terima lintas-shard (cross-shard) miliknya, sehingga tanda terima yang sebelumnya telah diproses dapat diputar ulang (replayed) dan digunakan untuk membuat token ONE yang tidak sah.
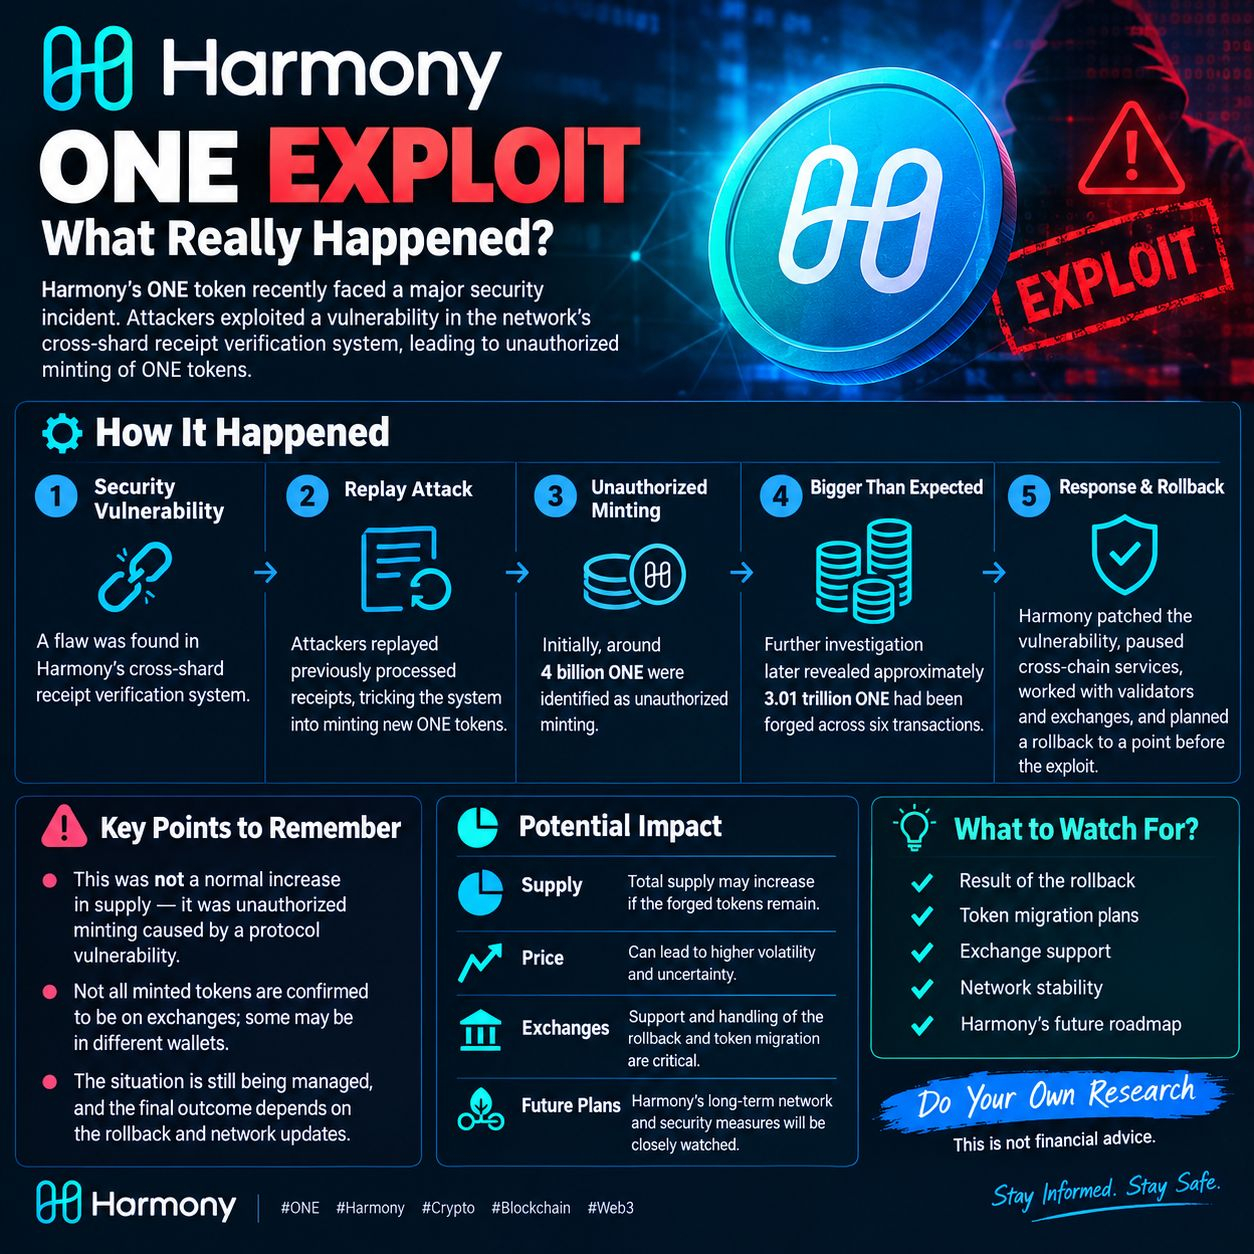 $
🔹 Penemuan awal: Sekitar 4 miliar ONE diidentifikasi sebagai peminyan (minting) yang tidak sah.
🔹 Investigasi lanjutan: Harmony merekonstruksi insiden tersebut dan menemukan sekitar 3,01 triliun ONE telah dipalsukan melalui enam transaksi.
🔹 Respons: Harmony menambal kerentanan tersebut, menghentikan layanan lintas-rantai, dan bekerja sama dengan validator serta bursa.
🔹 Rollback: Harmony kemudian merencanakan rollback ke titik sebelum eksploit untuk menghapus status yang dipalsukan.
⚠️ Penting: Ini bukan sekadar peningkatan pasokan yang normal. Ini adalah peristiwa pencetakan tanpa izin yang disebabkan oleh kerentanan protokol.
Bagi siapa pun yang mengikuti $ONE, hal-hal utama yang perlu diperhatikan adalah hasil rollback, rencana migrasi token, dukungan bursa, dan rencana jaringan masa depan dari Harmony.
Lakukan riset Anda sendiri. Ini bukan nasihat keuangan.
#Harmony #ONE #ONEUSDT #Crypto #Blockchain #CryptoNews #Web3 #Security #Altcoins