1/4
Ringkasan Eksploit
Pada 15 September 2026, terjadi bypass otorisasi yang parah dalam sebuah strategy executor yang mengakibatkan terkurasnya dompet #Safe milik individu bernilai kekayaan tinggi. Insiden ini menyebabkan perkiraan kerugian sebesar $7,8M.
Memahami Akar Masalah
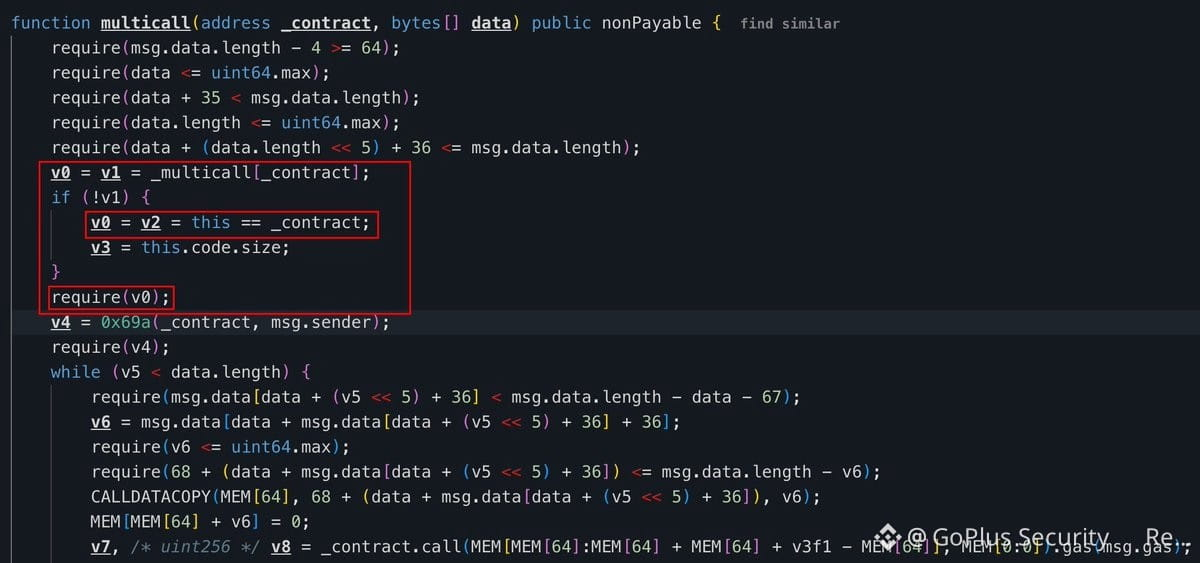
Kerentanan tersebut diisolasi pada sebuah strategy executor yang tidak terverifikasi yang berlokasi di alamat kontrak 0x4f0055926c839D1d960a82CBF84E2eE933958ebC. Penting untuk menekankan bahwa celah ini tidak ditemukan dalam protokol inti Safe, dan juga tidak berasal dari Aave atau rsETH.
Dalam kondisi operasi normal, sistem mensyaratkan bahwa target harus merupakan Safe yang disetujui dan masuk daftar allowlist, serta msg.sender haruslah sebuah Module yang secara khusus diaktifkan oleh Safe tersebut. Namun, sistem membolehkan setiap pemanggil eksternal untuk melewati dua pemeriksaan keamanan penting ini hanya dengan menetapkan target sebagai address(this), yang mengarah kembali ke executor itu sendiri.
Setelah verifikasi-verifikasi ini dilewati, pelaku beritikad buruk menjalankan DELEGATECALL melalui sebuah Safe Module yang sebelumnya telah diaktifkan. Hal ini memungkinkan penyerang memproses logika arbitrer secara langsung dalam konteks Safe milik korban.
Urutan Serangan
Selama pelaksanaan eksploit, penyerang memindahkan sekitar 2.900 aEthrsETH ke dalam liquidity pool Uniswap v4, dengan memasangkan aset terhadap token PAT yang sama sekali tidak memiliki nilai. Akibatnya, Safe yang telah disusupi dikosongkan dari aset-aset nyatanya, menyisakan korban hanya dengan NFT LP sampah yang tidak bernilai.
Menariknya, transaksi serangan awal tidak berjalan persis seperti yang direncanakan peretas. Sebuah bot MEV bernama Yoink berhasil melakukan front-run terhadap eksploit tersebut, mencegat transaksinya, dan pergi membawa seluruh tumpukan rsETH.