

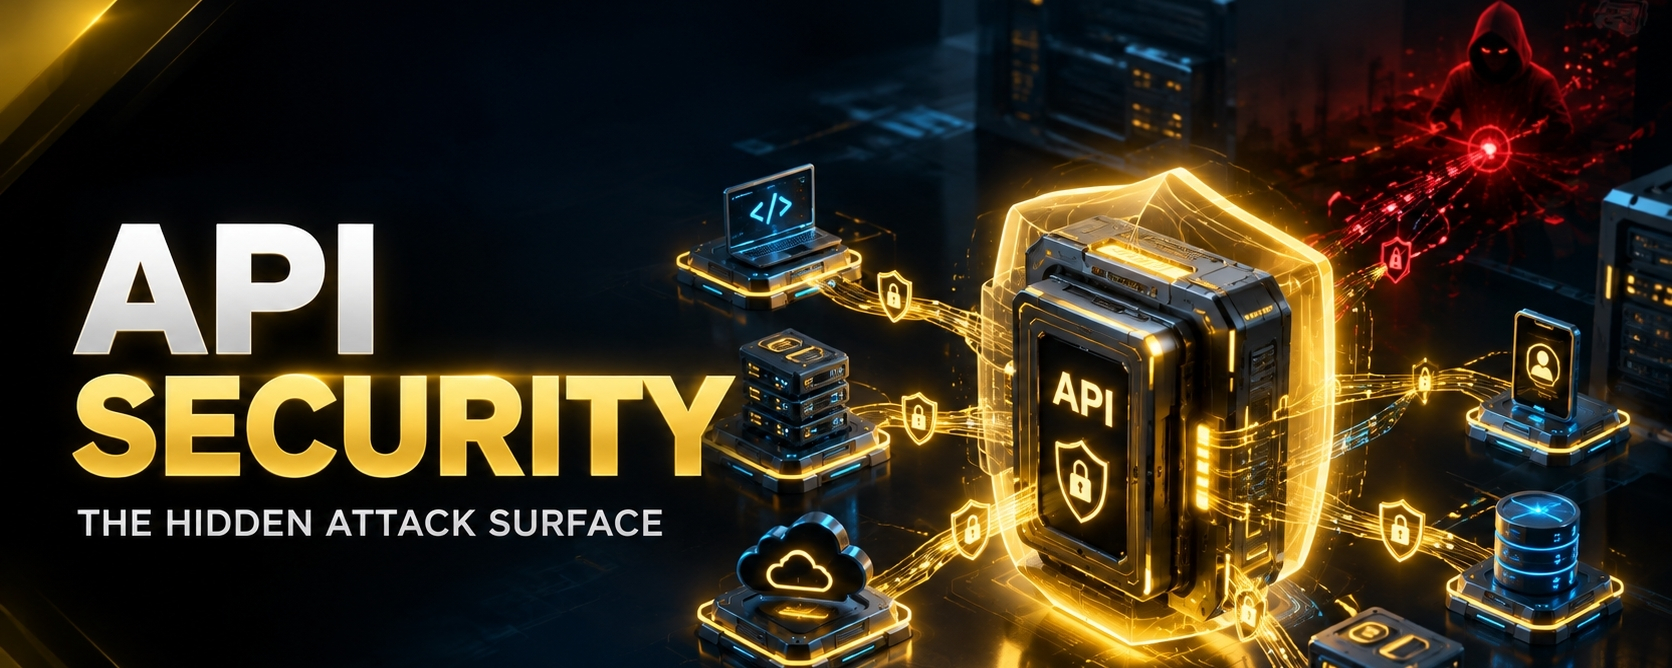
🛡️ Keamanan API: Gerbang Tersembunyi Menuju Aplikasi Modern
Aplikasi modern jarang bekerja sendiri.
Di balik situs web, aplikasi seluler, layanan cloud, atau platform Web3, biasanya ada API yang menghubungkan berbagai sistem.
API memungkinkan aplikasi untuk saling berkomunikasi.
Mereka dapat menangani:
Otentikasi
Data pengguna
Pembayaran
Pesanan
Permintaan basis data
Layanan cloud
Mikroservis internal
Integrasi pihak ketiga
Interaksi blockchain
Namun, konektivitas ini juga menimbulkan risiko.
Sebuah API dapat menjadi permukaan serangan yang kuat ketika tidak diamankan dengan benar.
🌐 Mengapa API Begitu Penting?
Bayangkan sebuah aplikasi sebagai gedung besar.
Tampilan depan adalah yang dilihat pengunjung.
API adalah salah satu sistem yang menghubungkan resepsionis di depan dengan ruang-ruang di belakangnya.
Jika API mengekspos fungsi sensitif tanpa perlindungan yang memadai, penyerang mungkin mencoba menggunakan endpoint tersebut secara langsung.
Mereka tidak harus berinteraksi dengan antarmuka yang terlihat oleh aplikasi.
Mereka dapat menargetkan API yang mendasarinya.
⚠️ Masalah Umum Keamanan API
🔴 Autentikasi yang Rusak
Jika mekanisme autentikasi lemah, penyerang dapat mencoba mengakses akun atau sumber daya yang dilindungi.
🔴 Otorisasi yang Rusak
Autentikasi bertanya:
“Siapa Anda?”
Otorisasi bertanya:
“Apa yang diizinkan untuk Anda akses?”
Pengguna yang berhasil diautentikasi tidak berarti mereka berhak mengakses semuanya.
🔴 Paparan Data Berlebihan
Sebuah API bisa saja secara tidak sengaja mengembalikan lebih banyak informasi daripada yang benar-benar dibutuhkan frontend.
Hal itu dapat mengekspos data sensitif.
🔴 Penyalahgunaan Rate
Tanpa kontrol rate yang sesuai, penyerang dapat berulang kali mengirim permintaan ke API.
Ini dapat berkontribusi pada:
Serangan terhadap kredensial
Enumerasi (pencacahan)
Kelelahan sumber daya (resource exhaustion)
Penyalahgunaan otomatis
🔴 Validasi Input yang Buruk
Aplikasi tidak boleh begitu saja mempercayai data yang masuk.
Setiap input harus diperlakukan sebagai berpotensi tidak tepercaya.
🔐 Strategi Keamanan API yang Kuat
Strategi API yang aman harus mencakup beberapa lapisan kontrol.
Autentikasi
Verifikasi siapa yang membuat permintaan.
Otorisasi
Verifikasi apa yang diizinkan identitas tersebut untuk dilakukan.
Validasi
Perlakukan data masuk sebagai tidak tepercaya.
Batasi
Terapkan batas laju (rate limits) dan kontrol sumber daya yang sesuai.
Pantau
Catat peristiwa keamanan yang bermakna.
Lindungi
Gunakan enkripsi dan pengelolaan kredensial yang aman.
Uji
Uji API secara berkelanjutan untuk menemukan kelemahan.
🧩 API + Microservices = Kompleksitas Keamanan yang Lebih Tinggi
Aplikasi modern semakin sering menggunakan microservices.
Alih-alih satu aplikasi besar, fungsionalitas bisa didistribusikan ke banyak layanan.
Misalnya:
Frontend
↓
API Gateway
↓
Layanan Autentikasi
↓
Layanan Pesanan
↓
Layanan Pembayaran
↓
Basis data
Setiap koneksi menjadi batas keamanan lain.
Inilah mengapa keamanan tidak bisa sekadar ditambahkan di frontend.
🤖 Bagaimana dengan Aplikasi AI?
Sistem AI membuat API semakin penting.
Aplikasi AI modern dapat terhubung ke:
LLM
Basis data
Layanan cloud
Sistem Pencarian
API Eksternal
Alat internal
Sistem autentikasi
Ini menciptakan kemungkinan baru.
Namun ini juga menciptakan permukaan serangan baru.
Aplikasi AI dengan izin berlebihan berpotensi menjadi masalah keamanan jika kontrol akses tidak dirancang dengan cermat.
🚀 Pikiran Terakhir
API adalah infrastruktur tak terlihat yang menghubungkan sistem digital modern.
Anda mungkin tidak melihatnya.
Namun penyerang justru menyerang.
Karena itu, aplikasi yang aman memerlukan lebih dari sekadar tampilan depan yang indah.
Diperlukan API yang aman, otorisasi yang kuat, validasi yang cermat, pemantauan, dan pengujian berkelanjutan.
Jangan hanya mengamankan apa yang bisa dilihat pengguna.
Amankan apa yang dapat diakses aplikasi.