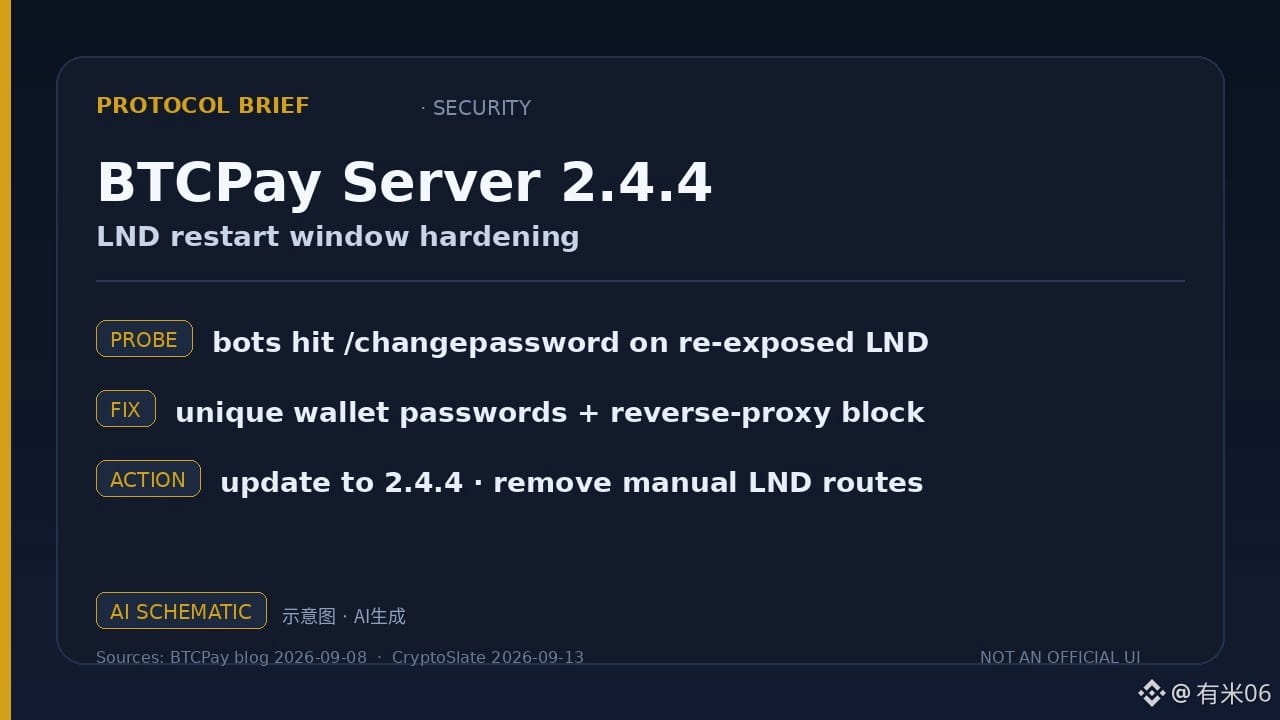
Kesimpulan langsung: untuk merchant node yang menjalankan BTCPay, sarankan segera upgrade ke 2.4.4 dan cabut route LND yang diekspos secara manual—resmi sudah melihat bot sedang melakukan pemindaian pada jendela setelah restart untuk antarmuka penggantian sandi.
Menurut blog resmi BTCPay Server (sekitar 2026-09-08): penyebaran Docker standar sebelumnya sudah mematikan API LND yang diekspos ke publik; namun masih ada yang memaparkan ulang secara manual. Bot berulang kali memanggil `/lnd-rest/btc/v1/changepassword`. Selama wallet masih terkunci, route ini bisa diakses tanpa macaroon; versi lama bahkan pernah menggunakan sandi default bersama. Setelah LND restart, ada sedikit jeda sebelum internal unlocker tersambung. Jika penyerang lebih dulu mengirim sandi yang sudah diketahui, mereka berpotensi mengubah sandi dan kemudian meminta kembali admin macaroon, sehingga dapat mengendalikan node. Penguatan di 2.4.4 ada dua jalur: gunakan wallet baru dengan kata sandi unik acak (default lama akan otomatis bermigrasi), dan di lapisan reverse proxy blokir route setup/unlock wallet yang belum terautentikasi. Pihak resmi menulis: belum ada laporan bahwa upaya deteksi gelombang ini berhasil mengambil alih.
Verifikasi independen: CryptoSlate (2026-09-13) menyampaikan dengan penuturan yang sama—targetnya adalah node yang memaparkan ulang secara manual; 2.4.4 (dirilis sekitar 9/7) menangani jalur tersebut; perubahan kontrol route yang digabung sekitar 9/11 membuat akses jarak jauh perlu diaktifkan secara eksplisit, sedangkan secara default antarmuka LND/Core Lightning ke publik tetap dimatikan. Reverse proxy kustom masih harus diperiksa.
Gambar adalah ilustrasi/hasil AI, bukan tangkapan layar konsol resmi.
Data sampai: blog BTCPay sekitar 2026-09-08; CryptoSlate 2026-09-13.
Hanya untuk berbagi informasi, bukan nasihat investasi.
#Lightning #Bitcoin
Menurut blog resmi BTCPay Server (sekitar 2026-09-08): penyebaran Docker standar sebelumnya sudah mematikan API LND yang diekspos ke publik; namun masih ada yang memaparkan ulang secara manual. Bot berulang kali memanggil `/lnd-rest/btc/v1/changepassword`. Selama wallet masih terkunci, route ini bisa diakses tanpa macaroon; versi lama bahkan pernah menggunakan sandi default bersama. Setelah LND restart, ada sedikit jeda sebelum internal unlocker tersambung. Jika penyerang lebih dulu mengirim sandi yang sudah diketahui, mereka berpotensi mengubah sandi dan kemudian meminta kembali admin macaroon, sehingga dapat mengendalikan node. Penguatan di 2.4.4 ada dua jalur: gunakan wallet baru dengan kata sandi unik acak (default lama akan otomatis bermigrasi), dan di lapisan reverse proxy blokir route setup/unlock wallet yang belum terautentikasi. Pihak resmi menulis: belum ada laporan bahwa upaya deteksi gelombang ini berhasil mengambil alih.
Verifikasi independen: CryptoSlate (2026-09-13) menyampaikan dengan penuturan yang sama—targetnya adalah node yang memaparkan ulang secara manual; 2.4.4 (dirilis sekitar 9/7) menangani jalur tersebut; perubahan kontrol route yang digabung sekitar 9/11 membuat akses jarak jauh perlu diaktifkan secara eksplisit, sedangkan secara default antarmuka LND/Core Lightning ke publik tetap dimatikan. Reverse proxy kustom masih harus diperiksa.
Gambar adalah ilustrasi/hasil AI, bukan tangkapan layar konsol resmi.
Data sampai: blog BTCPay sekitar 2026-09-08; CryptoSlate 2026-09-13.
Hanya untuk berbagi informasi, bukan nasihat investasi.
#Lightning #Bitcoin