Seorang penipu mengirim permintaan untuk informasi tentang pelanggan Bitcoin ke Revolut dari domain email resmi milik lembaga pemerintah yang sah.
Karena pesan tersebut berasal dari server pemerintah yang autentik, pesan itu lolos SPF, DKIM, dan DMARC tanpa masalah. Bagi filter Revolut, itu tampak seperti permintaan yang benar. Dan informasinya diserahkan sebelum permintaan tersebut diverifikasi secara langsung.
Paspor. Verifikasi selfie. Alamat. IBAN. Laporan rekening. Riwayat transaksi Bitcoin.
Dana pelanggan tidak dikompromikan. Datanya.
Ada hal yang sangat penting di sini: kontrol teknis tidak gagal. Kontrol itu bekerja dengan benar pada email yang secara teknis memang autentik.
Yang kurang adalah kontrol proses: memverifikasi secara independen bahwa orang yang membuat permintaan benar-benar adalah pihak yang mereka klaim sebelum memberikan informasi tersebut.
ZachXBT (seorang penyelidik keamanan onchain yang sudah terkenal) menunjukkan bahwa pihak yang terdampak tampaknya adalah pelanggan dengan kekayaan yang lebih tinggi. Dengan kata lain, ini tidak terlihat seperti pelanggaran yang bersifat acak. Tampaknya ada penargetan yang cukup serius. 👀
Soal AI: serangan ini bahkan tidak membutuhkannya. Kotak surat pemerintah yang sah saja sudah cukup.
Yang berubah karena AI tidak selalu berarti tingkat kecanggihan dari vektor serangannya. Yang berubah adalah biaya untuk mereplikasinya dalam skala besar.
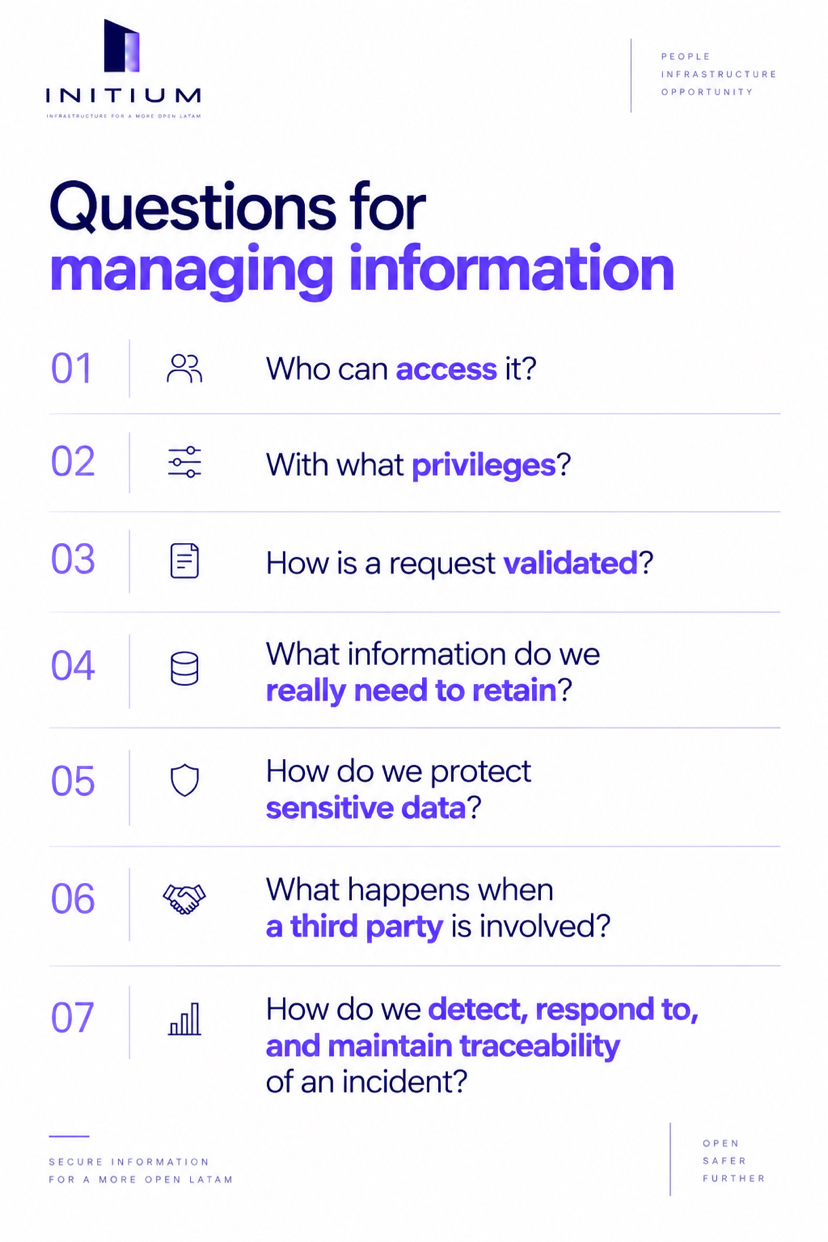
Karena itu, penting untuk membahas praktik dan standar yang baik seperti ISO/IEC 27001 dan 27002. Bukan karena sertifikasi membuat siapa pun kebal, tetapi karena sertifikasi memaksa organisasi untuk mengajukan pertanyaan-pertanyaan yang konkret, alih-alih menundanya nanti atau “saat ada waktu.”
Dalam kasus khusus ini, dua kontrol bisa mengubah hasil: verifikasi independen terhadap permintaan dari otoritas, dan meminimalkan apa yang benar-benar diungkapkan dibandingkan dengan apa yang diminta.
Keamanan bukan hanya teknologi.
Ini tentang orang, proses, dan kebijakan.
Ikuti Kami di LinkedIn