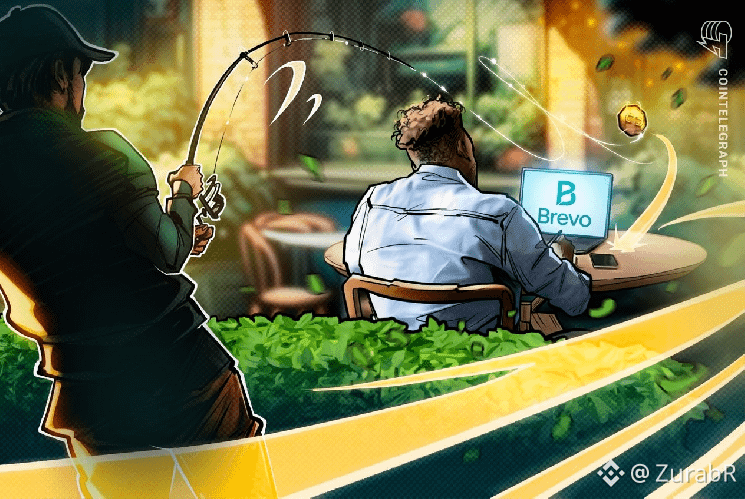
#brevo
Kebocoran login Brevo mengaktifkan email phishing yang menargetkan 347K pelanggan Trezor
Seorang penyerang mengeksploitasi celah pada sistem login platform email Brevo untuk mengakses 138 akun klien, sehingga memungkinkan email phishing menjangkau sekitar 347.000 pelanggan buletin Trezor serta pesan penipuan serupa didistribusikan melalui akun milik produsen dompet perangkat keras BitBox dan platform pelacakan portofolio kripto serta pelaporan pajak CoinTracking
Dalam laporan insiden (postmortem) pada hari Kamis, Brevo menyebutkan enam akun digunakan untuk mengirim email phishing; kontak diekspor dari 43 akun, dan 93 akun tidak menunjukkan aktivitas yang berarti. Platform tersebut tidak merinci apakah kategori-kategori itu tumpang tindih
Penyerang membuat akun Brevo, mengaktifkan single sign-on, dan mengundang pengguna Brevo yang sah ke konfigurasi. Brevo menyatakan akses seharusnya dibatasi hanya untuk organisasi tersebut, tetapi batas otorisasi gagal dan memberi akses ke setiap organisasi yang dapat dijangkau oleh pengguna yang diundang
Pengungkapan ini memperluas peringatan yang dikeluarkan oleh Trezor dan BitBox pada Rabu, mengidentifikasi penyedia bersama mereka serta menjelaskan mengapa email lolos pemeriksaan autentikasi normal dan tampak autentik
Cointelegraph menghubungi Brevo untuk meminta informasi lebih lanjut, tetapi tidak menerima tanggapan sebelum publikasi
Perusahaan kripto menilai potensi paparan pelanggan
Dalam sebuah posting blog, Trezor mengatakan pesan phishing berjudul “Critical Security Alert: STM32 Entropy Vulnerability” berisi tautan ke sebuah aplikasi yang meminta cadangan dompet pengguna. Perusahaan menonaktifkan domain di tingkat DNS dalam waktu 20 menit, namun sekitar 2.500 orang mengakses tautan tersebut sebelum penonaktifan
Seorang juru bicara Trezor mengatakan kepada Cointelegraph bahwa email awal dikirim ke 347.000 pelanggan, yang semuanya kemudian dihubungi terkait risiko tersebut. Akun Brevo perusahaan menyimpan hanya alamat email buletin yang mengisi persetujuan (opt-in) dan tidak ada data pelanggan lain
“Hingga kami mendengar kabar lebih lanjut dari Brevo, kami memperlakukan semua sekitar 347.000 alamat buletin sebagai diketahui oleh penyerang dan mungkin dapat digunakan kembali untuk phishing,” kata juru bicara tersebut.#Write2Earn $BREV
Kebocoran login Brevo mengaktifkan email phishing yang menargetkan 347K pelanggan Trezor
Seorang penyerang mengeksploitasi celah pada sistem login platform email Brevo untuk mengakses 138 akun klien, sehingga memungkinkan email phishing menjangkau sekitar 347.000 pelanggan buletin Trezor serta pesan penipuan serupa didistribusikan melalui akun milik produsen dompet perangkat keras BitBox dan platform pelacakan portofolio kripto serta pelaporan pajak CoinTracking
Dalam laporan insiden (postmortem) pada hari Kamis, Brevo menyebutkan enam akun digunakan untuk mengirim email phishing; kontak diekspor dari 43 akun, dan 93 akun tidak menunjukkan aktivitas yang berarti. Platform tersebut tidak merinci apakah kategori-kategori itu tumpang tindih
Penyerang membuat akun Brevo, mengaktifkan single sign-on, dan mengundang pengguna Brevo yang sah ke konfigurasi. Brevo menyatakan akses seharusnya dibatasi hanya untuk organisasi tersebut, tetapi batas otorisasi gagal dan memberi akses ke setiap organisasi yang dapat dijangkau oleh pengguna yang diundang
Pengungkapan ini memperluas peringatan yang dikeluarkan oleh Trezor dan BitBox pada Rabu, mengidentifikasi penyedia bersama mereka serta menjelaskan mengapa email lolos pemeriksaan autentikasi normal dan tampak autentik
Cointelegraph menghubungi Brevo untuk meminta informasi lebih lanjut, tetapi tidak menerima tanggapan sebelum publikasi
Perusahaan kripto menilai potensi paparan pelanggan
Dalam sebuah posting blog, Trezor mengatakan pesan phishing berjudul “Critical Security Alert: STM32 Entropy Vulnerability” berisi tautan ke sebuah aplikasi yang meminta cadangan dompet pengguna. Perusahaan menonaktifkan domain di tingkat DNS dalam waktu 20 menit, namun sekitar 2.500 orang mengakses tautan tersebut sebelum penonaktifan
Seorang juru bicara Trezor mengatakan kepada Cointelegraph bahwa email awal dikirim ke 347.000 pelanggan, yang semuanya kemudian dihubungi terkait risiko tersebut. Akun Brevo perusahaan menyimpan hanya alamat email buletin yang mengisi persetujuan (opt-in) dan tidak ada data pelanggan lain
“Hingga kami mendengar kabar lebih lanjut dari Brevo, kami memperlakukan semua sekitar 347.000 alamat buletin sebagai diketahui oleh penyerang dan mungkin dapat digunakan kembali untuk phishing,” kata juru bicara tersebut.#Write2Earn $BREV