
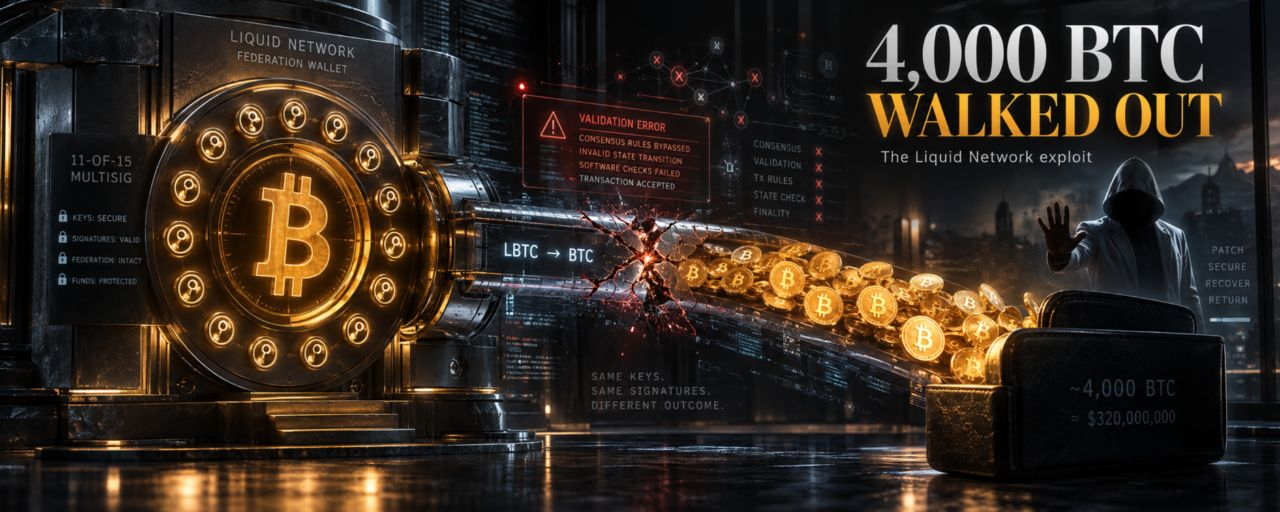
Hampir 4.000 BTC senilai sekitar $320 juta berhasil diambil dari sidechain Bitcoin Liquid. Namun ini bukan peretasan sederhana berbasis kunci privat—dan pihak yang memegang Bitcoin tersebut mengatakan mereka ingin mengembalikan sebagian besarnya.
Pada 6 September, Liquid Network mengalami salah satu insiden keamanan kripto terbesar pada tahun 2026.
Sekitar 4.000 BTC ditarik dari dompet cadangan Bitcoin Liquid Federation, senilai sekitar $320 juta pada saat itu. Liquid kemudian menghentikan aktivitas jembatan, sementara bursa menangguhkan atau menyiapkan untuk menangguhkan setoran dan penarikan L-BTC.
Lalu ceritanya berbelok ke arah yang tak terduga.
Para penyerang mengidentifikasi diri di jaringan (on-chain) sebagai "whitehats" dan memberi tahu Blockstream bahwa mereka akan mengembalikan sebagian besar Bitcoin — tetapi hanya setelah kerentanan yang mendasarinya diperbaiki dan node-node jaringan dipatch.
Pada saat penulisan, sekitar 4.000 BTC masih berada dalam kendali para penyerang.
Jadi, apa sebenarnya yang terjadi?
Ini Bukan Peretasan Bitcoin
Perbedaan penting pertama: Bitcoin itu sendiri tidak diretas.
Insiden itu terjadi di Liquid, sebuah sidechain Bitcoin yang dijalankan melalui Liquid Federation.
Model Liquid dibangun di atas peg dua arah. Pengguna memindahkan BTC ke cadangan Bitcoin federasi dan menerima jumlah yang setara berupa Liquid Bitcoin, atau LBTC, di sidechain.
Dalam operasi normal:
BTC → Liquid Federation → LBTC
Dan ketika pengguna ingin keluar dari Liquid:
LBTC → dibakar → BTC dilepaskan
Dokumentasi milik Liquid sendiri menjelaskan LBTC didukung 1:1 oleh Bitcoin yang dipegang di dompet multisignature milik Federasi.
Model keamanan sengaja dirancang agar federasi tidak bergantung pada satu kunci privat saja.
Federation menggunakan struktur multisig 11-dari-15, dengan kunci yang dipegang oleh pihak-pihak yang berbeda. Peg-out juga menggunakan Peg-out Authorization Key, atau PAK, untuk membatasi ke mana Bitcoin dapat dikirim.
Namun, sekitar 4.000 BTC tersisa di cadangan.
Itulah yang membuat insiden ini begitu menarik.
Kunci Tampaknya Tidak Dicuri
Menurut Liquid dan pemberitaan dari SideSwap, insiden ini tidak melibatkan pencurian kredensial penandatanganan federasi.
Sebagai gantinya, transaksi itu berjalan melalui mekanisme peg-out normal.
Masalahnya tampaknya ada pada bagian yang lebih dalam di tumpukan perangkat lunak.
SideSwap mengatakan L-BTC yang terlibat dalam transaksi tersebut dibuat melalui bug di Elements, perangkat lunak blockchain open-source yang menjadi dasar Liquid.
Dengan kata lain, tampaknya penyerang mengeksploitasi celah yang memungkinkan sekitar 4.000 LBTC ada, meskipun Bitcoin yang sesuai tidak pernah disetor ke federasi.
Token-token tersebut kemudian diajukan untuk penebusan.
Infrastruktur federasi secara efektif memproses permintaan itu sebagai peg-out yang valid dan melepaskan Bitcoin asli.
Hasilnya adalah konversi yang luar biasa:
LBTC palsu/tidak sah → peg-out yang sah → BTC yang nyata
Para penyerang akhirnya mendapatkan sekitar 3.996 BTC di sebuah alamat Bitcoin setelah transaksi tersebut.
Masalah $320 Juta
Ini menunjukkan risiko mendasar dalam sistem aset yang dijembatani atau dibungkus apa pun.
Keamanan jembatan tidak hanya ditentukan oleh seberapa baik Bitcoin yang mendasarinya dilindungi.
Ini juga bergantung pada apakah sistem dapat menjawab dengan benar pertanyaan yang jauh lebih sederhana:
"Apakah token ini benar-benar ada secara sah?"
Seluruh peg Liquid bergantung pada hubungan 1:1 antara LBTC yang beredar di sidechain dan BTC yang dipegang oleh federasi.
Jika perangkat lunak memungkinkan penyerang membuat LBTC di luar model pencatatan tersebut, penyerang mungkin dapat menebus token buatan itu menjadi Bitcoin nyata.
Brankas bisa tetap aman.
Kunci privat dapat tetap aman.
Multisig bisa tetap utuh.
Dan sistem masih bisa kehilangan ratusan juta dolar.
Itu adalah pelajaran paling penting dari insiden ini.
Mengapa Multisig 11-dari-15 Tidak Menghentikannya?
Sekilas, ini tampaknya benar-benar jenis serangan yang seharusnya dicegah oleh multisig 11-dari-15.
Namun, multisig melindungi dari pengeluaran yang tidak berwenang.
Ini tidak otomatis melindungi dari transaksi yang menurut sistem sendiri dianggap valid.
Proses peg-out Liquid yang terdokumentasi mengharuskan petugas federasi memverifikasi permintaan peg-out lalu menandatangani transaksi Bitcoin yang sesuai.
Jika perangkat lunak yang mendasarinya secara keliru menentukan bahwa penebusan LBTC itu sah, para peserta multisig bisa berakhir melakukan persis apa yang memang dirancang untuk mereka lakukan:
tandatangani transaksi yang valid.
Perbedaan itu sangat penting.
Ini tidak harus:
"Penyerang mencuri 11 kunci privat."
Lebih mendekati:
"Penyerang menemukan cara agar sistem percaya bahwa penarikan itu sah."
Itu adalah kelas kerentanan yang benar-benar berbeda.
Lalu Para Peretas Melakukan Sesuatu yang Aneh
Setelah memindahkan Bitcoin, para penyerang tidak langsung menghilang.
Sebagai gantinya, mereka meninggalkan pesan on-chain yang mengidentifikasi diri sebagai "whitehats" dan meminta Blockstream untuk menghubungi mereka.
Blockstream kemudian merespons melalui transaksi Bitcoin dan komunikasi terenkripsi.
Setelah itu, menurut laporan, para penyerang menawarkan untuk mengembalikan sebagian besar Bitcoin — dengan satu syarat utama:
Perbaiki dulu bug-nya.
Mereka ingin ada konfirmasi bahwa kerentanan telah dipatch di node-node terkait sebelum mengembalikan dana.
Blockstream kemudian mengirim pesan on-chain yang ditandatangani yang menunjukkan bahwa node jembatan telah dipatch dan bahwa dana dapat dikembalikan.
Namun, Bitcoin belum berpindah pada saat pelaporan.
Jadi kisah pencurian kripto terbesar hari itu, secara tidak biasa, berubah menjadi negosiasi antara pengembang protokol dan orang-orang yang mengeksploitasinya.
Liquid Menjeda Jembatan
Setelah insiden, Liquid menonaktifkan node jembatan dan pertukaran mengarah untuk menghentikan setoran serta penarikan L-BTC.
Masuk akal: jika celah kerentanan pada pencatatan (accounting) yang mendasarinya tidak diperbaiki, sekadar mengembalikan BTC yang dicuri tidak menyelesaikan masalah.
Jaringan perlu membuktikan bahwa eksploit yang sama tidak bisa diulang.
Liquid bisa terus ada sebagai blockchain, tetapi jembatan antara Liquid dan Bitcoin adalah titik krusial yang sedang dilindungi.
Perbedaan ini penting karena Liquid bukan Bitcoin.
Dokumentasi resmi Blockstream menjelaskan Liquid sebagai sidechain Bitcoin yang beroperasi independen dari lapisan dasar Bitcoin. Bitcoin tidak bergantung pada Liquid agar berfungsi.
Jadi tidak ada indikasi bahwa mekanisme konsensus Bitcoin atau bukti kerja (proof-of-work) yang mendasarinya telah dikompromikan.
Kegagalan terjadi di lapisan sidechain dan peg.
Pelajaran Besar untuk Kripto
Insiden ini lebih besar dari Liquid.
Ini juga pengingat bahwa infrastruktur kripto punya banyak lapisan keamanan — dan melindungi satu lapisan tidak otomatis melindungi lapisan lainnya.
Anda bisa mengalami:
Kunci privat yang diamankan dengan perangkat keras
Dompet multisignature
Validator yang terdistribusi secara geografis
Alamat penarikan yang di-whitelist
Timelock dan prosedur pemulihan darurat
…dan tetap saja dapat mengalami kegagalan bencana jika perangkat lunak yang memvalidasi aset mengandung bug konsensus.
Arsitektur Liquid sebenarnya mencakup beberapa mekanisme perlindungan tambahan. Dokumentasinya menjelaskan mekanisme pemulihan darurat dan timelock yang dirancang untuk melindungi dana federasi selama kegagalan jaringan yang berkepanjangan.
Namun, perlindungan itu terutama dirancang untuk skenario kegagalan yang berbeda.
Pelajarannya bukan bahwa multisig tidak bekerja.
Pelajarannya: multisig tidak bisa mengimbangi logika validasi yang rusak.
Bagian yang paling menarik mungkin adalah apa yang terjadi selanjutnya
Bitcoin masih menjadi bagian inti dari teka-teki.
Jika para penyerang benar-benar mengembalikan sebagian besar ~4.000 BTC setelah patch, insiden ini bisa menjadi contoh yang tidak biasa dari intervensi besar-besaran oleh white-hat: sebuah kerentanan dieksploitasi dengan uang sungguhan, dana sempat diamankan oleh para peneliti, dan protokol dipaksa memperbaiki kelemahan yang mendasarinya.
Namun, sampai Bitcoin benar-benar bergerak kembali, itu masih berupa klaim — bukan pemulihan yang selesai.
Dan masih ada pertanyaan besar untuk dijawab:
Elemen bug mana yang secara spesifik memungkinkan pembuatan LBTC tanpa izin?
Bagaimana penyerang menemukannya?
Mengapa proses validasi federasi menerima hasil peg-out tersebut?
Apakah kerentanan itu bisa dieksploitasi lebih awal?
Berapa banyak node dan sistem yang terdampak?
Dan mungkin yang paling penting:
Seberapa besar kepercayaan yang seharusnya diberikan pengguna pada aset yang dijembatani, yang pada akhirnya keamanannya bergantung pada perangkat lunak yang memvalidasi hubungan pendukung 1:1?
Insiden Liquid karena itu bukan sekadar cerita tentang $320 juta yang dicuri.
Ini adalah studi kasus tentang perbedaan antara melindungi kunci dan melindungi aturan yang diprogram untuk ditegakkan oleh kunci-kunci tersebut.
Dan dalam kripto, kadang masalah kedua justru yang lebih besar.
#bitcoin #liquidnetwork #CryptoSecurity #BTC


