
Dapatkah Permintaan Jetton yang Berbahaya Mempengaruhi Pengguna STON.fi?
Keamanan dalam DeFi tidak hanya tentang protokol yang Anda gunakan. Ini juga tentang memahami dengan tepat apa yang diminta dompet Anda untuk disetujui.
Bagi pengguna STON.fi di TON, satu perbedaan penting sering kali terlewatkan: jetton TON standar tidak menggunakan model approve dan allowance ala ERC-20. Di bawah TEP-74, transfer jetton mengotorisasi permintaan transfer yang spesifik, bukan memberikan allowance yang dapat digunakan ulang oleh kontrak lain nanti.
Perbedaan itu mengubah cara pengguna harus berpikir tentang permintaan swap yang berbahaya, antarmuka palsu, dan izin dompet.
Bagaimana Jetton TON Berbeda Dari ERC-20
Di Ethereum, token ERC-20 umumnya bergantung pada approve, allowance, dan transferFrom. Seorang pengguna dapat menyetujui seorang spender untuk sejumlah tertentu, setelah itu spender tersebut dapat memindahkan token tanpa memerlukan approval baru untuk setiap transaksi.
Jetton TON standar bekerja dengan cara yang berbeda.
Di bawah TEP-74, tidak ada mekanisme approve, allowance, atau transferFrom yang standar. Sebagai gantinya, transfer jetton diotorisasi untuk transaksi yang sedang dieksekusi.
Pada dompet jetton yang diimplementasikan dengan benar, transfer yang tidak berasal dari pemilik harus ditolak. Artinya, sekadar berinteraksi dengan token atau menghubungkan dompet tidak otomatis membuat izin jetton yang unlimited dan persisten untuk penggunaan di masa depan.
Itu adalah perbedaan keamanan yang sangat penting.
Jadi, Apakah Permintaan Jetton yang Berbahaya Masih Bisa Menyebabkan Kerusakan?
Ya.
Tidak adanya allowance ERC20 tidak membuat pengguna kebal terhadap permintaan berbahaya. Bahayanya bisa berasal dari apa yang sebenarnya ditandatangani pengguna.
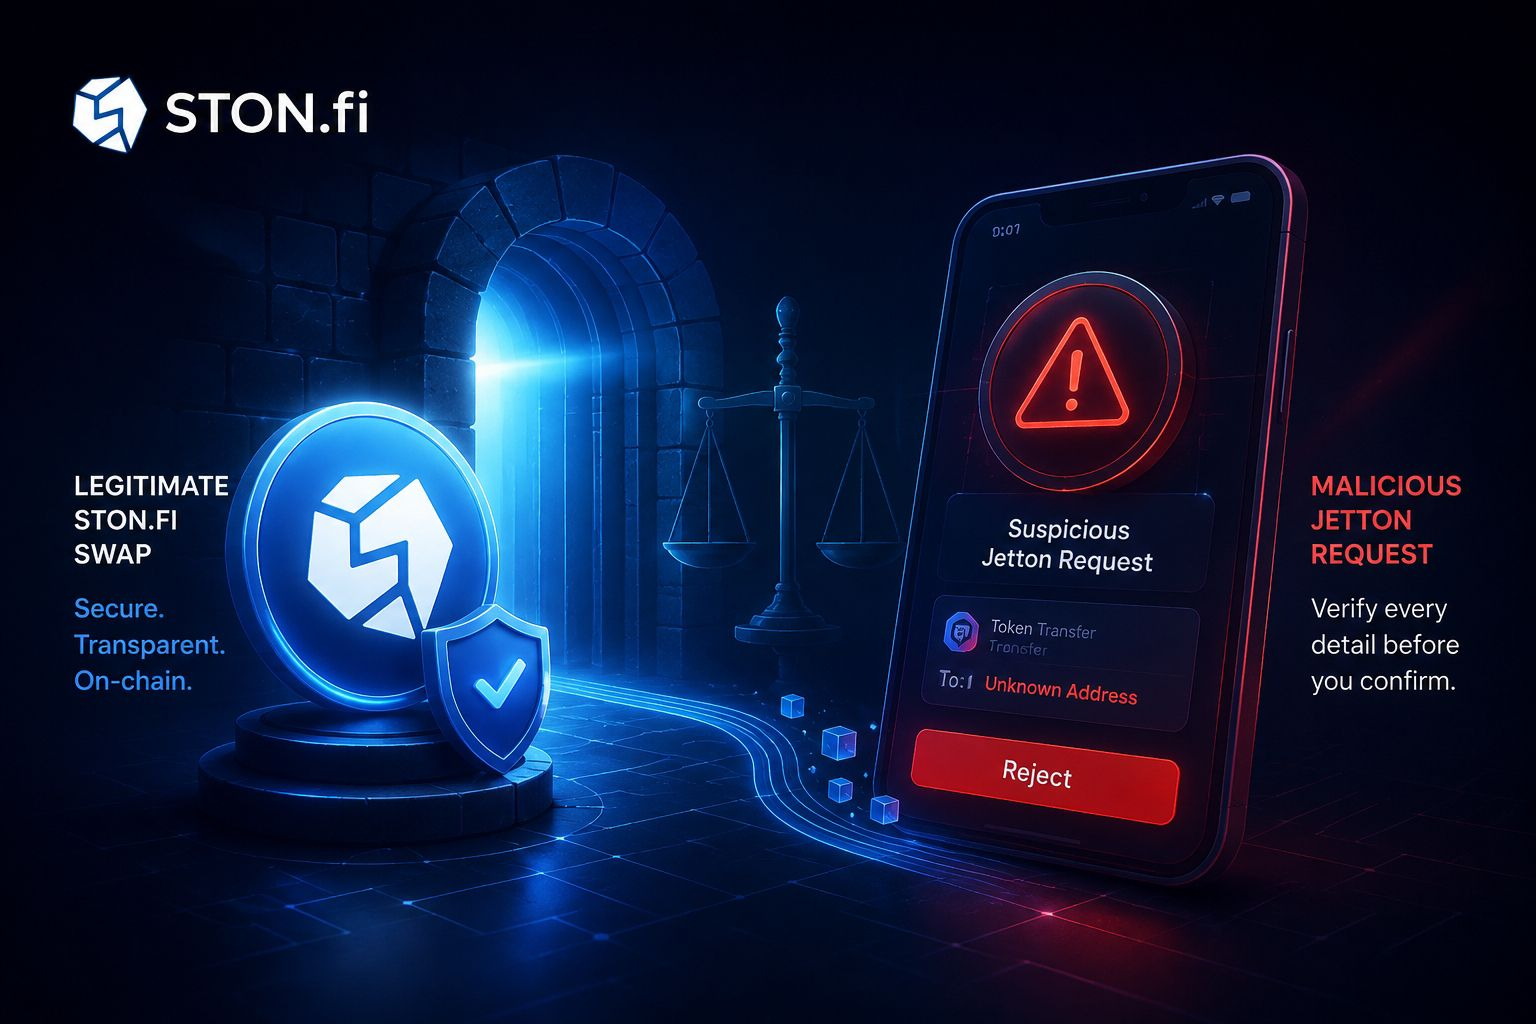
Situs web palsu bisa meniru antarmuka DeFi yang sah dan menampilkan transaksi yang tampak seperti swap STON.fi, padahal sebenarnya meminta transfer langsung jetton ke alamat yang dikendalikan penyerang.
Transaksi mungkin tampak sah pada pandangan pertama, tetapi pertanyaan pentingnya adalah:
Tepatnya dompet saya diminta mengirim apa, dan ke mana perginya?
TON Connect juga bisa menampilkan permintaan yang berisi satu atau lebih pesan keluar. Setelah pengguna menyetujui pesan-pesan tersebut, dompet menjalankan apa yang disetujui.
Inilah sebabnya mengklik Konfirmasi secara membabi buta itu berbahaya, bahkan ketika permintaannya terlihat melibatkan token atau protokol yang sudah dikenal.
Bagaimana Swap Jetton STON.fi yang Asli Bekerja
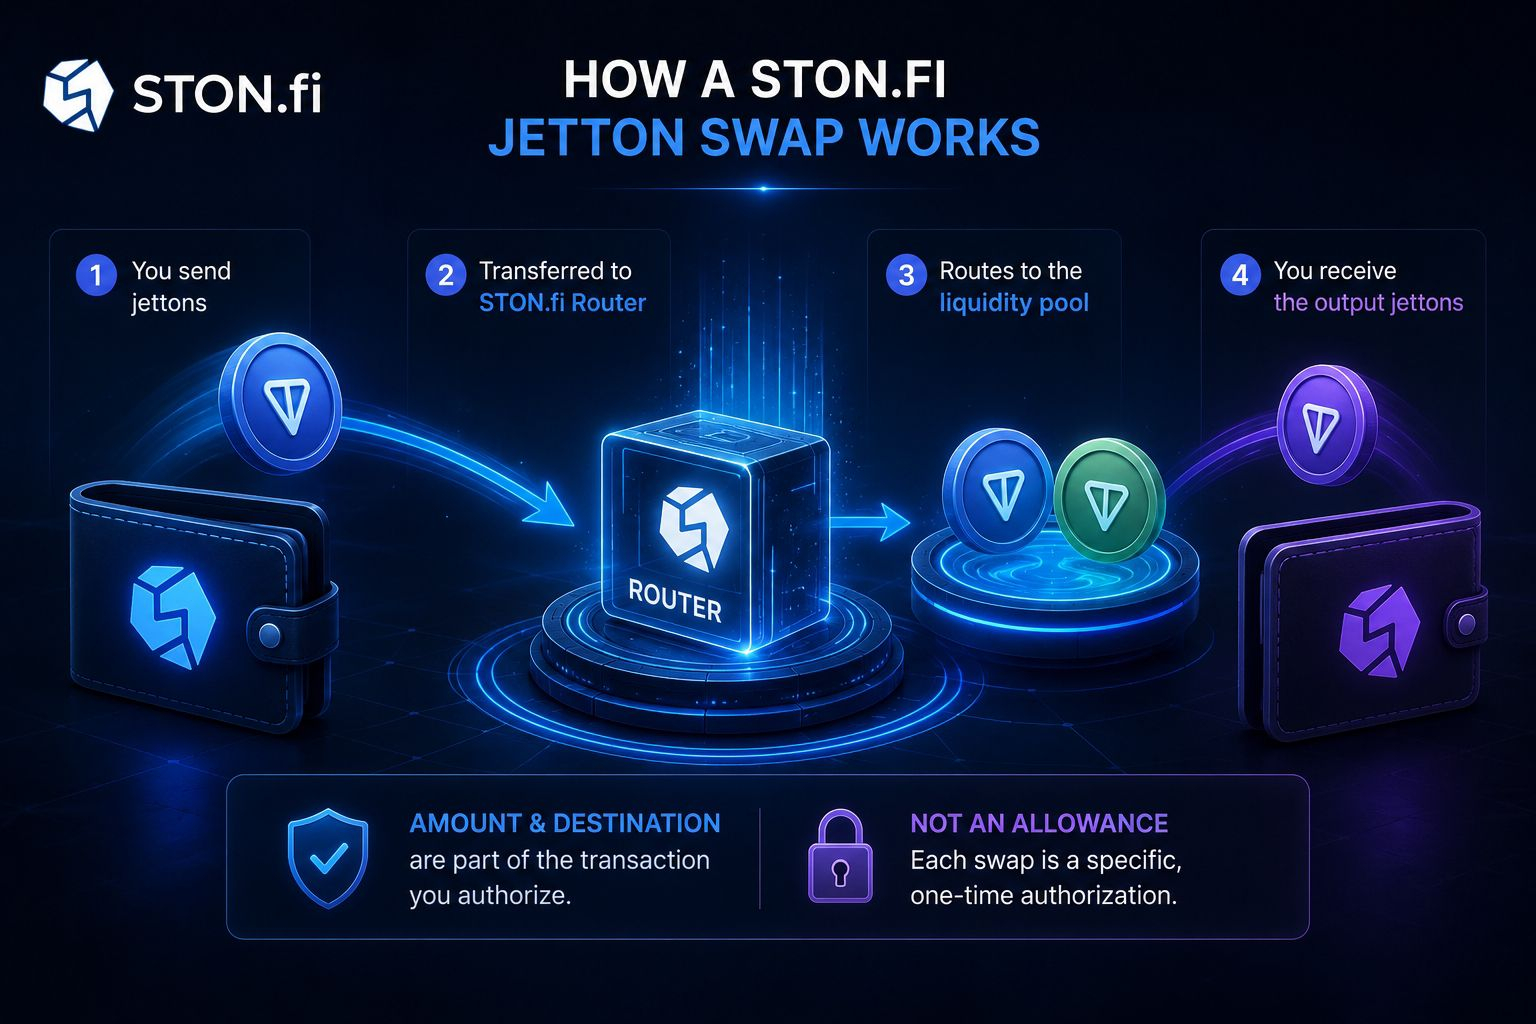
Swap jetton-ke-jetton STON.fi yang normal mengikuti alur transaksi yang telah ditentukan.
Jetton pengguna ditransfer ke alur Router yang relevan, dengan payload berisi informasi yang membantu Router memproses swap. Lalu, Router meneruskan permintaan tersebut ke liquidity pool yang sesuai, dan swap berlanjut sesuai logika protokol.
Poin keamanan pentingnya adalah jumlah yang ditransfer adalah bagian dari transaksi yang disetujui pengguna.
Itu tidak setara dengan memberi STON.fi izin TEP-74 yang tidak terbatas dan bisa digunakan ulang.
Karena itu, mengotorisasi satu swap yang sah tidak otomatis berarti kontrak jetton standar telah memberi STON.fi atau kontrak lain izin untuk membelanjakan saldo tanpa batas pada transaksi-transaksi di masa depan.
Di Mana Risiko Asli Muncul
Risiko yang lebih besar sering kali bukan allowance tersembunyi bergaya ERC-20, melainkan pengguna menyetujui transaksi yang salah tanpa disadari.
Antarmuka berbahaya bisa meminta:
Transfer jetton langsung
Alih-alih mengirim token ke Router STON.fi yang dimaksud, transaksi bisa mengirimkannya langsung ke dompet penyerang.
Jumlah yang tidak diharapkan
Jumlah yang diminta bisa lebih besar daripada yang dimaksud pengguna untuk ditukar.
Tujuan yang menyesatkan
Antarmuka bisa secara visual menyerupai STON.fi sambil mengarahkan dana ke tempat yang sama sekali berbeda.
Ekstensi dompet atau kapabilitas yang lebih luas
Ekstensi Wallet V5 dapat memperkenalkan kapabilitas yang melampaui transfer sekali pakai sederhana. Ini harus dievaluasi jauh lebih hati-hati karena implikasi keamanannya bisa lebih luas daripada satu swap individual.
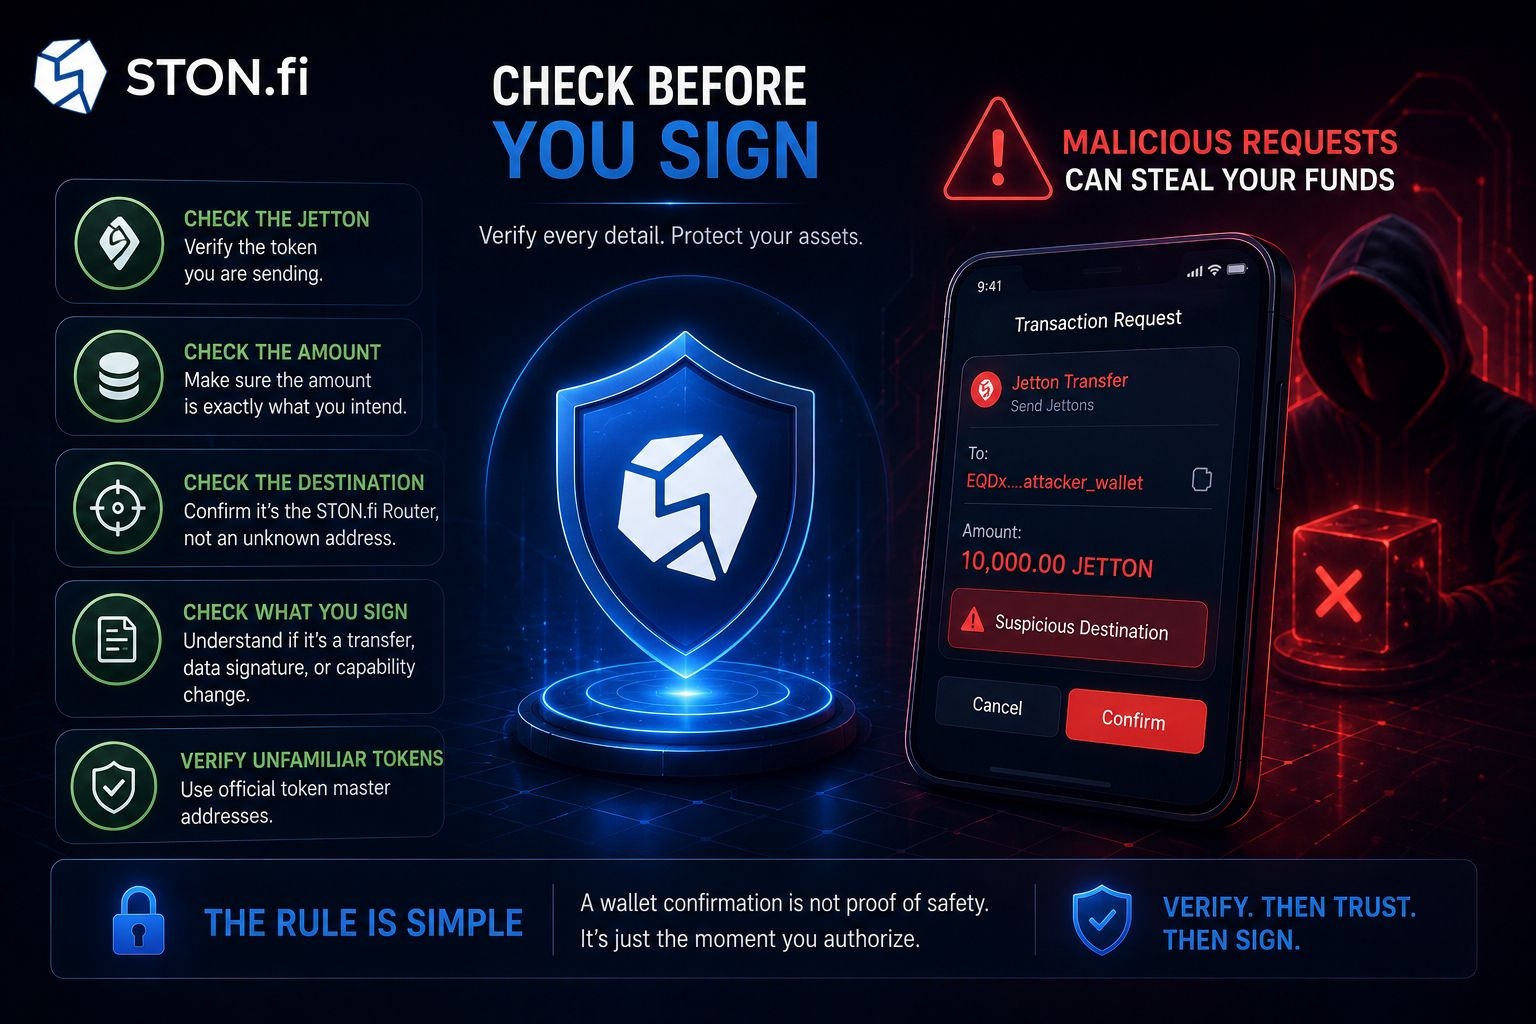
Apa yang Harus Dicek Pengguna STON.fi Sebelum Menandatangani?
Sebelum menyetujui transaksi, jangan fokus hanya pada tampilan situs web. Periksa transaksi itu sendiri.
Verifikasi jetton yang Anda kirim dan pastikan itu adalah aset yang dimaksud.
Periksa jumlah persis yang sedang ditransfer. Token yang sudah dikenal tidak membuat jumlah yang tidak dikenal menjadi aman.
Periksa tujuan dan struktur transaksi. Pastikan permintaan tersebut sesuai dengan interaksi STON.fi yang diharapkan, bukan sekadar transfer biasa ke alamat yang tidak dikenal.
Tentukan juga apa yang Anda tandatangani. Apakah itu:
transfer token,
tanda tangan data,
atau perubahan ekstensi/kapabilitas dompet?
Tindakan-tindakan itu memiliki implikasi keamanan yang sangat berbeda.
Untuk aset yang tidak dikenal, verifikasi alamat token master resmi, bukan hanya mengandalkan nama, ticker, logo, atau branding situs token tersebut. Penyerang dapat membuat jetton yang tampak mirip agar terlihat sah.
Poin Penting Tentang Transfer Berbahaya Sekali Pakai
Misalkan seorang pengguna tertipu untuk menyetujui transfer jetton berbahaya.
Transaksi itu dapat menyebabkan hilangnya jumlah yang disetujui secara langsung. Namun, transfer yang sudah selesai tersebut tidak otomatis menjadi izin TEP-74 yang bisa digunakan ulang yang dapat dieksploitasi penyerang untuk penukaran STON.fi secara sewenang-wenang.
Pembedaan ini penting.
Transaksi berbahaya tetap berbahaya, tetapi bahayanya harus dipahami dengan benar. Perilaku TEP-74 standar tidak sama dengan memberi penyerang izin ERC-20 tanpa batas.
Namun, situasinya berubah drastis jika dompet yang mendasarinya sendiri menjadi dikompromikan.
Bagaimana Jika Dompet atau Kunci Dikompromikan?
Frasa seed, kunci privat, atau ekstensi dompet yang cukup kuat yang telah dikompromikan dapat berdampak jauh lebih besar daripada satu transaksi STON.fi.
Dalam skenario itu, penyerang mungkin bisa mengotorisasi transaksi masa depan langsung dari dompet, tergantung kapabilitas yang telah mereka peroleh.
Inilah sebabnya mengapa keamanan dompet tetap fundamental, bahkan ketika standar token itu sendiri tidak menerapkan izin persisten.
Ada juga pertimbangan penting lainnya:
Jetton non-standar
Tidak semua jetton berperilaku persis seperti implementasi sederhana dari standar.
Jetton non-standar atau kustom dapat memperkenalkan logika administratif tambahan, batasan transfer, hook, izin, atau perilaku kontrak lainnya. Karena itu, pengguna sebaiknya tidak menganggap bahwa setiap aset memiliki profil risiko yang persis sama seperti implementasi TEP-74 dasar.
Aturan Keamanan Praktis
Cara pandang yang paling aman itu sederhana:
Jangan hanya bertanya, “Apakah saya menggunakan STON.fi?”
Tanya:
“Transaksi apa yang diminta dompet saya untuk saya otorisasi?”
Antarmuka STON.fi yang sah tetap harus diperlakukan dengan hati-hati. Verifikasi aset, jumlah, tujuan transaksi, dan tindakan dompet sebelum menandatangani.
Konfirmasi dompet bukan bukti bahwa transaksi aman. Itu hanya saat Anda memberi otorisasi agar transaksi terjadi.
Inti Kesimpulan
Permintaan jetton yang berbahaya bisa benar-benar berdampak pada pengguna STON.fi, tetapi bukan karena jetton TON standar diam-diam beroperasi seperti izin ERC-20 tanpa batas.
Di bawah TEP-74, tidak ada model approve, allowance, atau transferFrom yang standar. Transfer jetton yang normal diotorisasi sebagai transaksi tertentu.
Bahaya sebenarnya muncul dari menandatangani transaksi yang salah, mempercayai antarmuka berbahaya, berinteraksi dengan jetton palsu, menyetujui pesan keluar yang tidak terduga, atau mengekspos dompet itu sendiri melalui kunci atau ekstensi yang telah dikompromikan.
Untuk setiap interaksi STON.fi, perlambat sebelum menandatangani.
Periksa jetton.
Periksa jumlahnya.
Periksa tujuannya.
Periksa apa yang sebenarnya disetujui oleh dompet Anda.
Dalam DeFi, transaksi paling aman bukan yang terlihat familiar.
Itu yang sudah Anda verifikasi.
Pelajari lebih lanjut tentang STON.FI