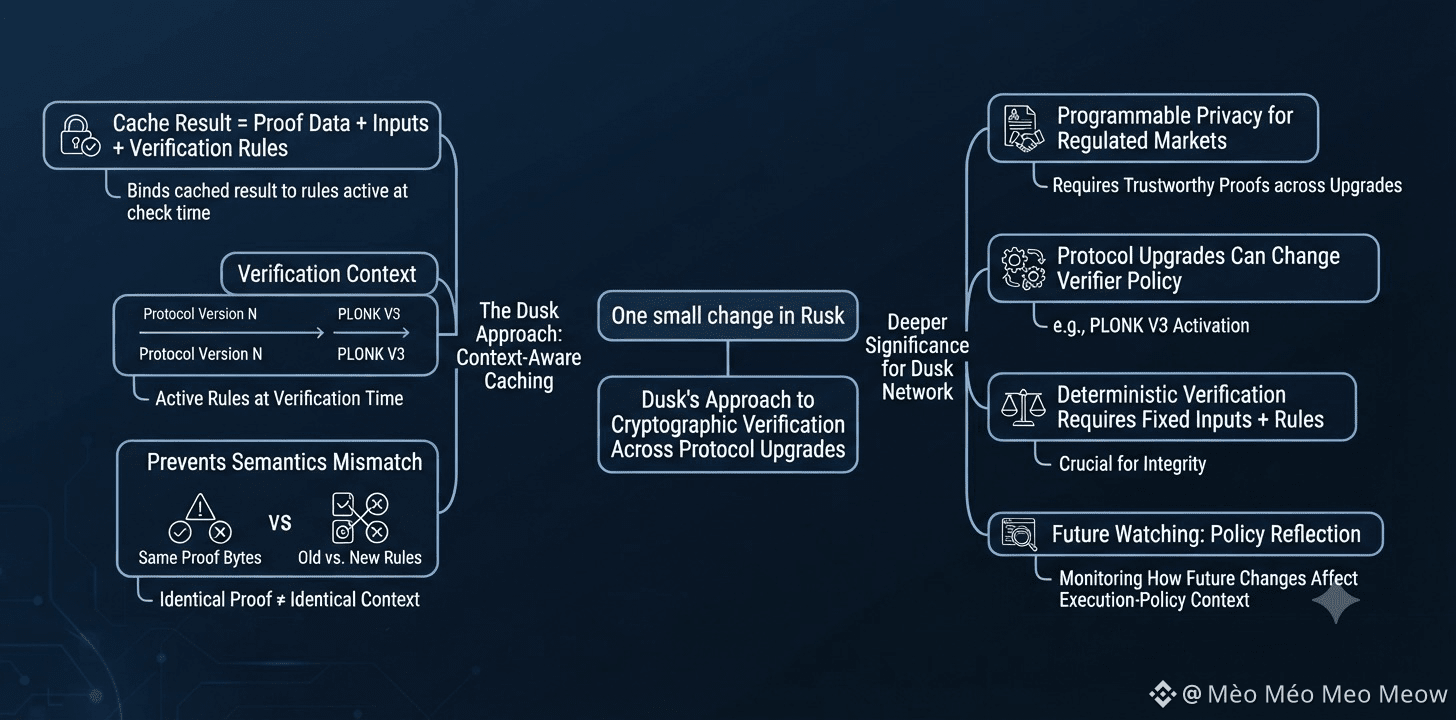
Satu perubahan kecil di Rusk mengatakan banyak tentang bagaimana Dusk memperlakukan verifikasi kriptografis di seluruh peningkatan protokol.
Hasil yang dicache kini tidak lagi hanya terikat pada bukti dan inputnya. Dusk juga mengikat hasil tersebut ke aturan verifikasi yang aktif saat pengecekan dilakukan.
Hal ini penting karena data bukti yang identik tidak selalu berarti konteks verifikasi yang identik. Peningkatan protokol dapat mengubah verifikator atau kebijakan eksekusi tanpa mengubah byte bukti itu sendiri.
Bagi jaringan Dusk, ini menjadi semakin relevan karena mereka membangun privasi yang dapat diprogram untuk pasar yang teregulasi, di mana bukti kriptografis perlu tetap tepercaya di seluruh peningkatan protokol.
Hal yang belum saya ketahui adalah apakah Dusk mengisolasi aturan yang spesifik versi tersebut dengan cukup ketat sehingga hasil yang dicache tidak pernah melewati masa berlaku semantik yang membuatnya valid.
Rincian yang layak untuk diperhatikan adalah konteks execution-policy yang disertakan dalam cache key, perubahan pada verifikator seperti aktivasi PLONK V3, serta apa yang terjadi ketika upgrade mendatang mengubah perilaku verifikasi lagi.
Byte bukti yang cocok adalah bukti yang berguna bahwa dua pengecekan terlihat sama. Itu bukti yang lebih lemah bahwa hasil yang dicache sama aman untuk digunakan ulang.
Saya lebih peduli apakah konteks verifikator aktif masih cocok dibanding seberapa banyak pekerjaan verifikasi yang berhasil dicache oleh Dusk.
Inti yang lebih dalam adalah bahwa verifikasi deterministik bergantung pada lebih dari sekadar memperbaiki input. Aturan yang digunakan untuk menafsirkan input tersebut juga harus dipastikan tetap.
Pertanyaannya adalah apakah Dusk dapat terus mengoptimalkan verifikasi tanpa membiarkan semantik protokol lama melintasi batas upgrade melalui cache.
Saya mengamati bagaimana perubahan verifikator di masa depan tercermin dalam konteks execution-policy itu.
#dusk $DUSK @Dusk
Hasil yang dicache kini tidak lagi hanya terikat pada bukti dan inputnya. Dusk juga mengikat hasil tersebut ke aturan verifikasi yang aktif saat pengecekan dilakukan.
Hal ini penting karena data bukti yang identik tidak selalu berarti konteks verifikasi yang identik. Peningkatan protokol dapat mengubah verifikator atau kebijakan eksekusi tanpa mengubah byte bukti itu sendiri.
Bagi jaringan Dusk, ini menjadi semakin relevan karena mereka membangun privasi yang dapat diprogram untuk pasar yang teregulasi, di mana bukti kriptografis perlu tetap tepercaya di seluruh peningkatan protokol.
Hal yang belum saya ketahui adalah apakah Dusk mengisolasi aturan yang spesifik versi tersebut dengan cukup ketat sehingga hasil yang dicache tidak pernah melewati masa berlaku semantik yang membuatnya valid.
Rincian yang layak untuk diperhatikan adalah konteks execution-policy yang disertakan dalam cache key, perubahan pada verifikator seperti aktivasi PLONK V3, serta apa yang terjadi ketika upgrade mendatang mengubah perilaku verifikasi lagi.
Byte bukti yang cocok adalah bukti yang berguna bahwa dua pengecekan terlihat sama. Itu bukti yang lebih lemah bahwa hasil yang dicache sama aman untuk digunakan ulang.
Saya lebih peduli apakah konteks verifikator aktif masih cocok dibanding seberapa banyak pekerjaan verifikasi yang berhasil dicache oleh Dusk.
Inti yang lebih dalam adalah bahwa verifikasi deterministik bergantung pada lebih dari sekadar memperbaiki input. Aturan yang digunakan untuk menafsirkan input tersebut juga harus dipastikan tetap.
Pertanyaannya adalah apakah Dusk dapat terus mengoptimalkan verifikasi tanpa membiarkan semantik protokol lama melintasi batas upgrade melalui cache.
Saya mengamati bagaimana perubahan verifikator di masa depan tercermin dalam konteks execution-policy itu.
#dusk $DUSK @Dusk