Saya terus kembali ke salah satu bagian dari dokumen infrastruktur pasar Dusk karena tidak sesuai dengan cara saya biasanya memikirkan privasi.
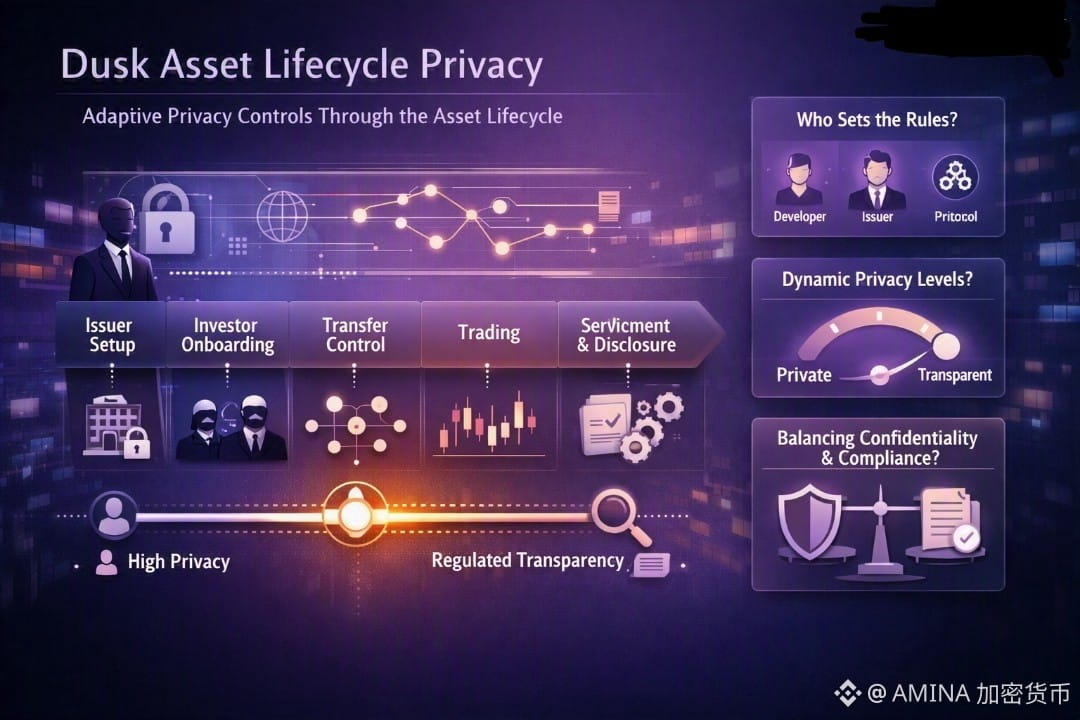
Mereka memecah siklus hidup aset teregulasi menjadi beberapa langkah: menyiapkan penerbit, mengundang investor, mengendalikan transfer, perdagangan, penyelesaian, lalu layanan dan pengungkapan yang berkelanjutan.
Awalnya, itu hanya terlihat seperti alur kerja biasa.
Namun kemudian saya menyadari adanya asumsi privasi yang melandasinya.
Dusk sebenarnya tidak memperlakukan privasi sebagai sesuatu yang bisa Anda aktifkan untuk seluruh aplikasi.
Visibilitas bisa berubah tergantung pada apa yang dilakukan aset dan siapa yang perlu melihat apa.
Kedengarannya seperti perbedaan kecil, tetapi saya pikir itu mengubah arsitekturnya cukup banyak.
Proses onboarding investor mungkin perlu kerahasiaan karena mengekspos identitas semua orang akan tidak perlu.
Penyelesaian berbeda.
Pada tahap itu, pihak tertentu yang berwenang mungkin perlu memiliki informasi yang cukup untuk memastikan transaksi benar-benar terjadi tanpa mengubah seluruh buku besar menjadi semacam buku terbuka.
Jadi saya mulai memikirkan model privasi Dusk bukan seperti tombol on/off, melainkan seperti kontrol yang bergerak sepanjang siklus hidup.
Bagian yang masih ingin saya pahami adalah di mana keputusan itu sebenarnya berada.
Apakah penerbit yang menentukan aturan visibilitas untuk setiap tahap?
Apakah pembangun aplikasi yang mengontrolnya?
Atau apakah protokol sudah mendorong pengembang ke beberapa setelan default tertentu?
Teknologinya menarik.
Tetapi pertanyaan terakhir itu kemungkinan besar memberi saya petunjuk lebih banyak tentang seberapa mudah model ini benar-benar digunakan untuk aset teregulasi. #dusk @Dusk $DUSK