#dusk $DUSK @Dusk
Malam tadi aku dan seorang teman sedang membagi pengeluaran bersama. Dia mengatakan sesuatu yang sederhana: "segala yang ada di antara kita tetap transparan, tetapi tidak satu pun dari kita menjelaskan pengeluaran pribadi masing-masing kepada yang lain."
Kalimat itu menempel di pikiranku lebih lama dari yang seharusnya.
Dalam keuangan, kita cenderung memperlakukan privasi dan transparansi sebagai lawan—entah semuanya terlihat, atau tidak ada yang terlihat. Kalau kita melihat lebih dekat @dusk, pembagian itu tidak sesederhana yang terlihat.
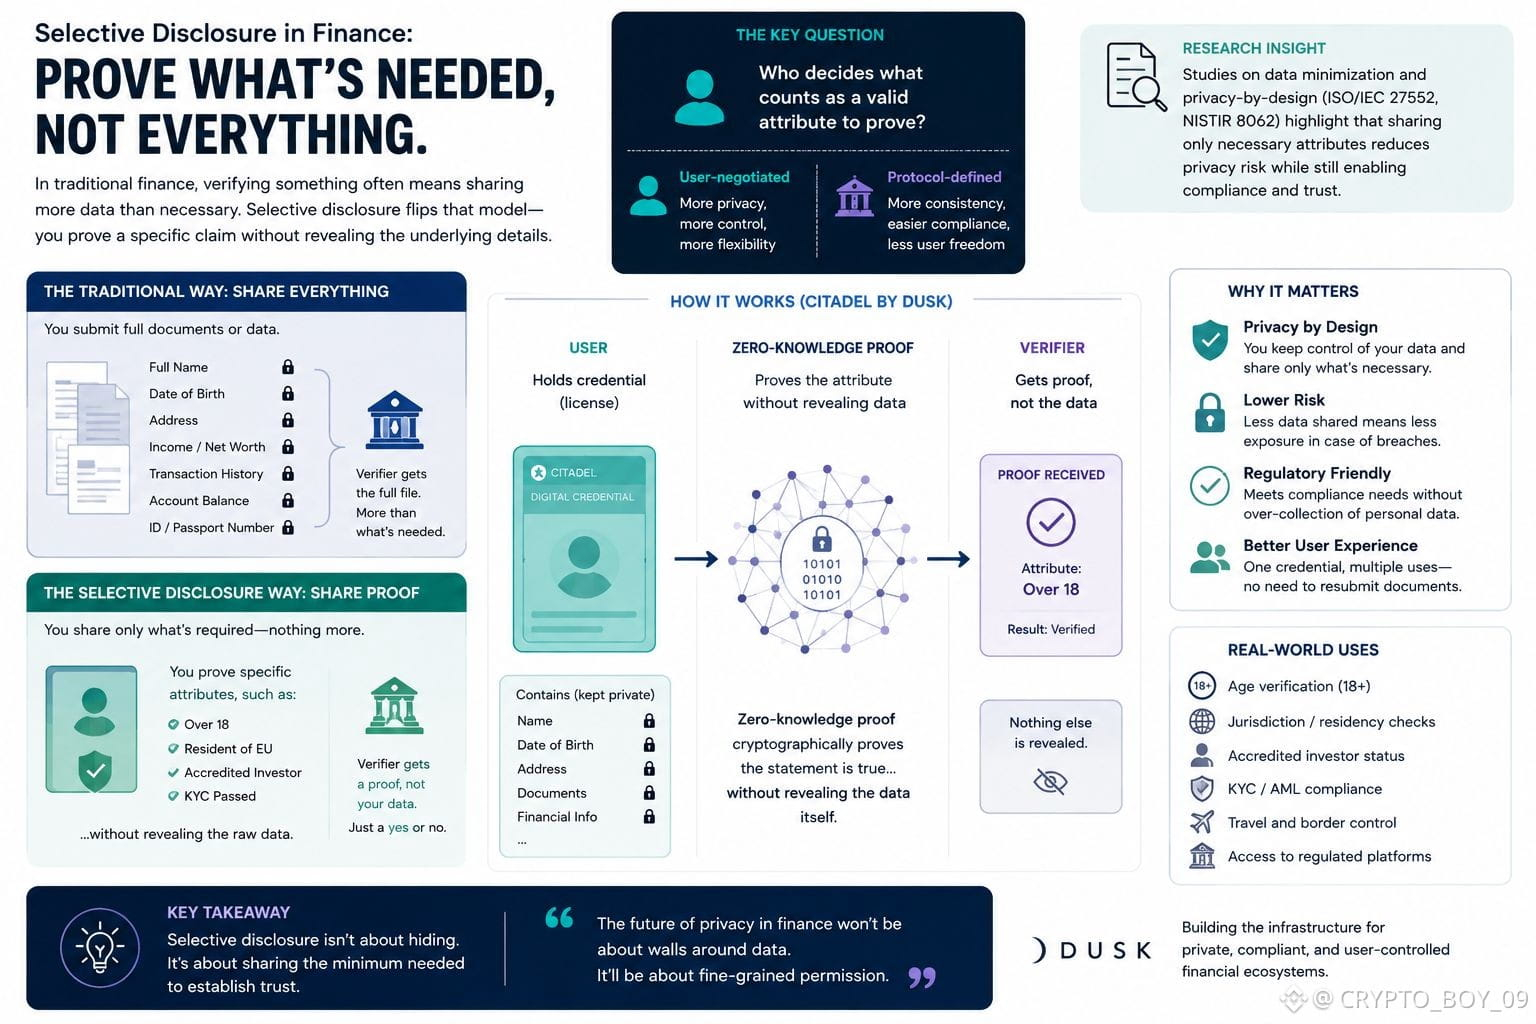
Ambil Citadel, lapisan identitas milik Dusk. Seorang pengguna meminta lisensi sekali, lalu memakainya untuk membuktikan atribut tertentu—misalnya, memenuhi ambang usia tertentu atau termasuk dalam yurisdiksi tertentu—tanpa menyerahkan dokumen dasarnya setiap kali. Verifikator mendapatkan sebuah bukti, bukan sebuah berkas.
Itu jenis privasi yang berbeda dari sekadar menyembunyikan saldo. Itu adalah keputusan, atribut demi atribut, apa yang benar-benar perlu dilepaskan dari tanganmu.
Yang membawa aku pada pertanyaan sebenarnya—siapa yang menentukan apa yang dianggap sebagai atribut valid untuk dibuktikan sejak awal? Apakah hal itu dinegosiasikan oleh pengguna, atau sudah ditetapkan sebelum pengguna bahkan mendapat kesempatan untuk menyuarakan pendapat?
Jawaban atas itu jauh lebih penting daripada apakah data disembunyikan atau ditampilkan. Itu menentukan apakah "pengungkapan selektif" memang selektif, atau hanya izin yang dikemas seperti itu.
$TUT $CATI