#dusk $DUSK @Dusk 昨晚我去查一支Dusk发行的证券到底靠什么机制强制合规,原本以为这部分应该是链下的——大概是某个注册系统在转账前做资格审核,大多数代币化资产平台都是这么运作的。结果规则根本不在链下。
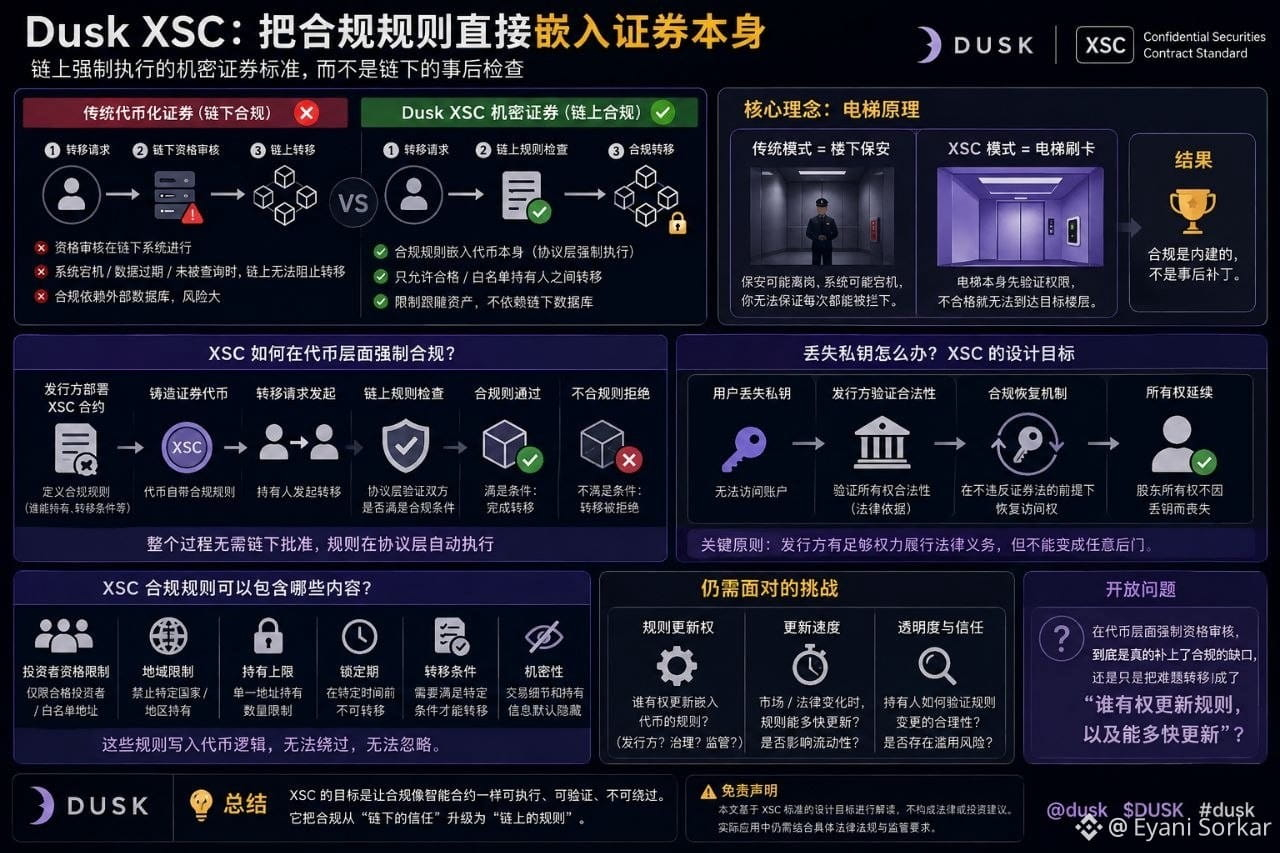
XSC,也就是Dusk的机密证券合约标准,让发行方可以把合规条件直接嵌入代币本身——一支证券可以被编程成只能在合格、白名单持有人之间转移,这个检查在协议层就完成了,不是靠事后再补一道审批流程。限制是跟着资产走的,而不是靠某个数据库在别处追踪谁有资格持有它。
这跟我预期的失败模式不一样。我读过的大多数"合规"代币化方案其实都有个缺口:代币在链上转移,但真正的资格审核发生在链完全没法验证的链下系统里。如果那个系统宕机、数据过期,或者压根没被查询,链上没有任何东西能拦住这笔转账。
设计里有个细节特别抓我眼球——这个标准还得处理丢失私钥的情况,同时不能违反发行方的法律义务。如果股东丢了访问权限,证券法依然规定他们不会因此丧失所有权。XSC得给发行方足够的控制权去兑现这一点,但这个控制权本身又不能变成一个后门,削弱"链上强制执行规则"这个前提本身。
这让我想起一栋楼,电梯本身会先刷卡验证才开门,而不是靠楼下一个可能刚好离岗的保安。
得说清楚,我读到的是这个标准声称的设计目标,不是亲眼看着一个真实的股东名册撞上边界情况——真实的丢钥匙或司法管辖区变更场景在实际受监管资产上是什么样,我没有见过实际案例。
还在想:在代币层面强制资格审核,到底是真的补上了合规的缺口,还是只是把难题转移成了"谁有权更新嵌在代币里的那条规则,以及能多快更新"?
@Dusk $DUSK #dusk #BinanceSquareFamily
XSC,也就是Dusk的机密证券合约标准,让发行方可以把合规条件直接嵌入代币本身——一支证券可以被编程成只能在合格、白名单持有人之间转移,这个检查在协议层就完成了,不是靠事后再补一道审批流程。限制是跟着资产走的,而不是靠某个数据库在别处追踪谁有资格持有它。
这跟我预期的失败模式不一样。我读过的大多数"合规"代币化方案其实都有个缺口:代币在链上转移,但真正的资格审核发生在链完全没法验证的链下系统里。如果那个系统宕机、数据过期,或者压根没被查询,链上没有任何东西能拦住这笔转账。
设计里有个细节特别抓我眼球——这个标准还得处理丢失私钥的情况,同时不能违反发行方的法律义务。如果股东丢了访问权限,证券法依然规定他们不会因此丧失所有权。XSC得给发行方足够的控制权去兑现这一点,但这个控制权本身又不能变成一个后门,削弱"链上强制执行规则"这个前提本身。
这让我想起一栋楼,电梯本身会先刷卡验证才开门,而不是靠楼下一个可能刚好离岗的保安。
得说清楚,我读到的是这个标准声称的设计目标,不是亲眼看着一个真实的股东名册撞上边界情况——真实的丢钥匙或司法管辖区变更场景在实际受监管资产上是什么样,我没有见过实际案例。
还在想:在代币层面强制资格审核,到底是真的补上了合规的缺口,还是只是把难题转移成了"谁有权更新嵌在代币里的那条规则,以及能多快更新"?
@Dusk $DUSK #dusk #BinanceSquareFamily