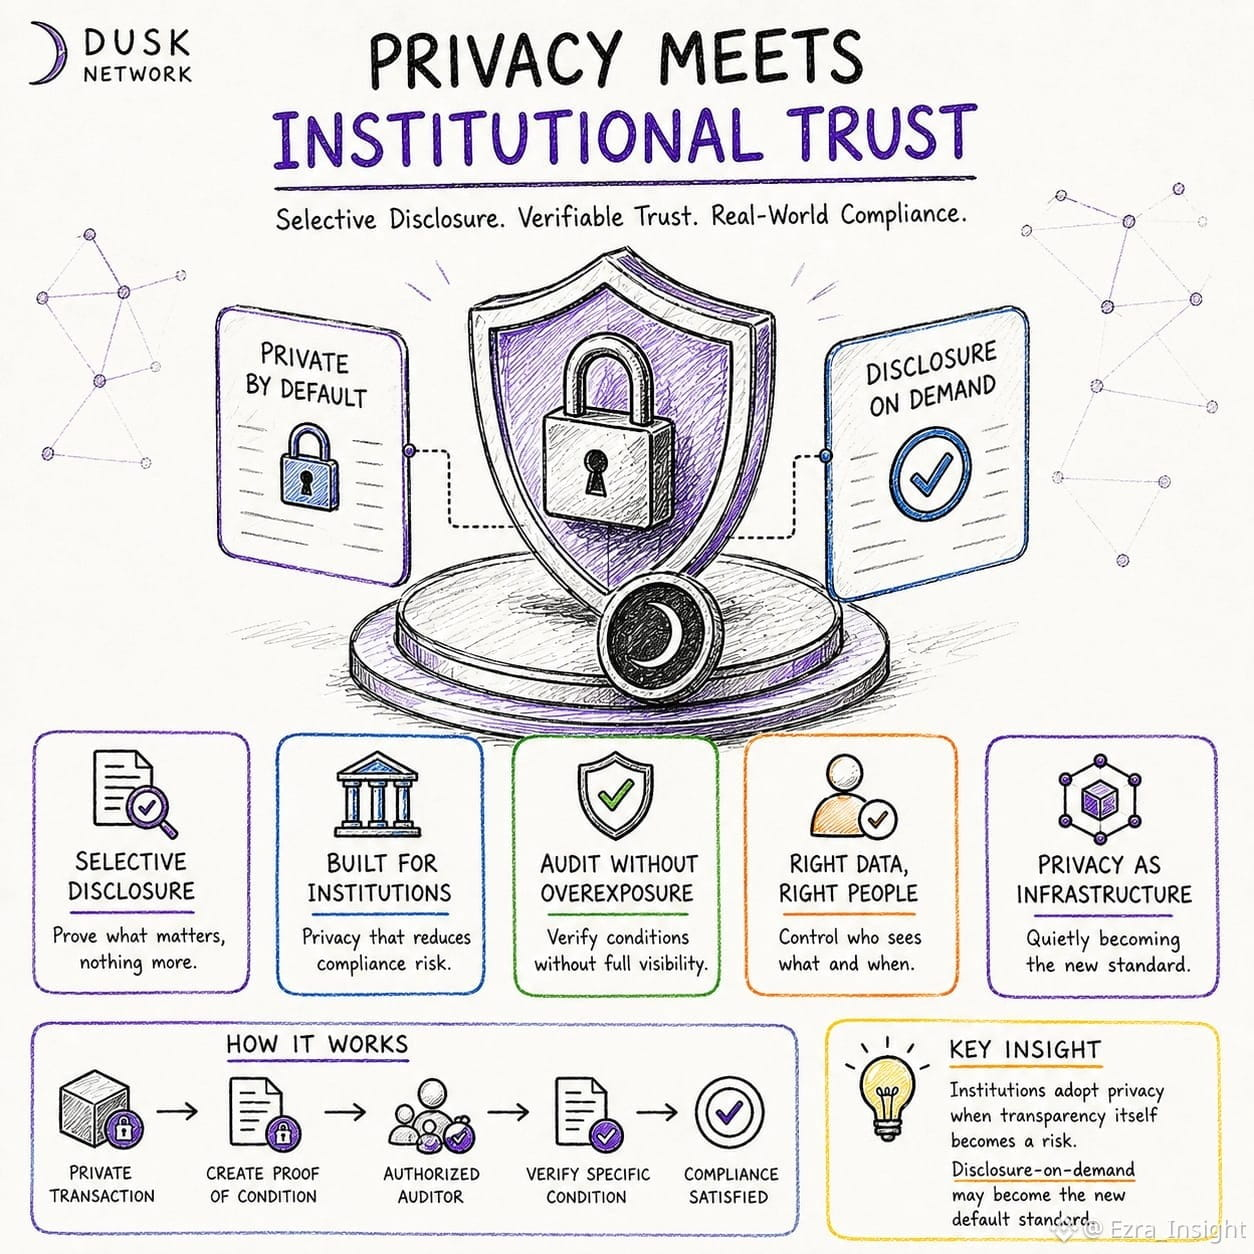
Saya terus memikirkan bagaimana keuangan teregulasi dan teknologi privasi seakan dirancang untuk saling bertentangan. Yang satu meminta visibilitas, sementara yang lain berangkat dari gagasan bahwa informasi tidak seharusnya diekspos secara default. Awalnya, saya mengira ketegangan itu hanya sesuatu yang harus diatasi oleh jaringan yang berfokus pada privasi. Namun semakin saya mendalami Dusk, semakin saya bertanya-tanya apakah justru di situlah letak nilainya. Yang menarik perhatian saya bukan hanya gagasan untuk menjaga transaksi tetap privat, melainkan selective disclosure: seorang auditor dapat memverifikasi kondisi tertentu tanpa diberi seluruh riwayat transaksi. Itu membuat saya memikirkan ulang apa sebenarnya “privasi” di sini. Ini tidak selalu tentang menyembunyikan semuanya; bisa berarti memutuskan apa yang perlu diungkap, kapan itu diungkap, dan siapa yang berhak untuk melihatnya. Dan di sinilah pertanyaan institusional menjadi menarik. Institusi jarang mengadopsi infrastruktur privasi semata-mata demi privasi. Mereka bergerak ketika transparansi sendiri mulai menimbulkan risiko. Jadi mungkin uji yang lebih sulit bagi Dusk bukan apakah kriptografinya bekerja. Melainkan apakah tim kepatuhan akhirnya memutuskan bahwa disclosure-on-demand lebih aman daripada disclosure-by-default, lalu mulai menggunakannya sebagai infrastruktur biasa tanpa membuat banyak kegaduhan. Jika pergeseran itu terjadi secara senyap, apakah siapa pun akan menyadarinya sampai semuanya sudah dianggap normal?
@Dusk $DUSK #dusk
@Dusk $DUSK #dusk