#dusk $DUSK @Dusk
Awalnya, kupikir sesi Citadel 2 yang tervalidasi secara kriptografis adalah semacam akses universal: jika buktinya lolos di-chain, layanan seharusnya mengizinkanku masuk.
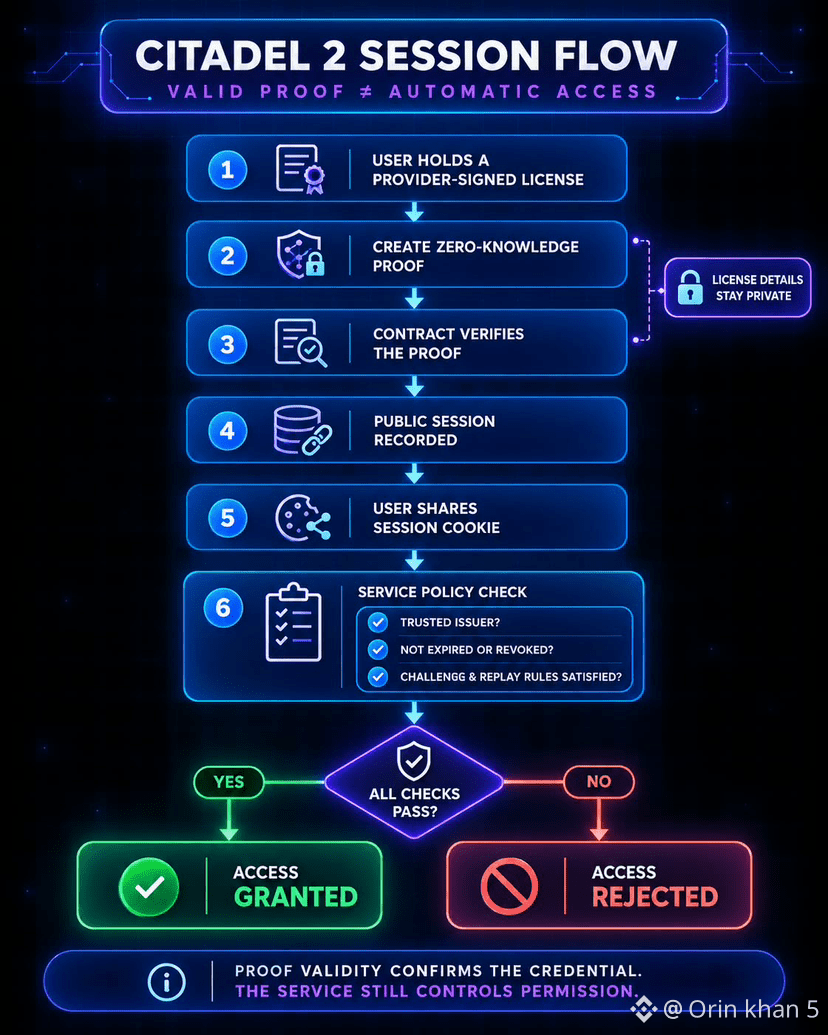
Namun, setelah melihat lebih dekat @Dusk, aku menyadari desainnya memisahkan validitas bukti dari izin. Kontrak dapat memverifikasi bahwa aku memiliki lisensi terdaftar yang ditandatangani penyedia, lalu mencatat sesi tanpa mengekspos lisensi mana yang aku gunakan. Lalu aku membagikan cookie sesi, yang dicek oleh layanan terhadap catatan publik tersebut.
Tapi keputusan akhirnya tetap berada di pihak layanan. Layanan dapat menolak aku jika ia tidak mempercayai penerbitnya, kredensial sudah kedaluwarsa atau dicabut, atau tantangan serta aturan replay-nya tidak terpenuhi.
Itulah yang kusukai dari pendekatan ini. Privasi tidak harus menghilangkan kontrol; ia bisa membatasi pengungkapan sambil tetap menjaga kebijakan dunia nyata tetap utuh.
Aku penasaran apakah pengguna akan merasa keseimbangan ini meyakinkan atau membingungkan.
Kamu lebih suka akses otomatis setelah verifikasi bukti, atau pemeriksaan khusus untuk tiap layanan?
Awalnya, kupikir sesi Citadel 2 yang tervalidasi secara kriptografis adalah semacam akses universal: jika buktinya lolos di-chain, layanan seharusnya mengizinkanku masuk.
Namun, setelah melihat lebih dekat @Dusk, aku menyadari desainnya memisahkan validitas bukti dari izin. Kontrak dapat memverifikasi bahwa aku memiliki lisensi terdaftar yang ditandatangani penyedia, lalu mencatat sesi tanpa mengekspos lisensi mana yang aku gunakan. Lalu aku membagikan cookie sesi, yang dicek oleh layanan terhadap catatan publik tersebut.
Tapi keputusan akhirnya tetap berada di pihak layanan. Layanan dapat menolak aku jika ia tidak mempercayai penerbitnya, kredensial sudah kedaluwarsa atau dicabut, atau tantangan serta aturan replay-nya tidak terpenuhi.
Itulah yang kusukai dari pendekatan ini. Privasi tidak harus menghilangkan kontrol; ia bisa membatasi pengungkapan sambil tetap menjaga kebijakan dunia nyata tetap utuh.
Aku penasaran apakah pengguna akan merasa keseimbangan ini meyakinkan atau membingungkan.
Kamu lebih suka akses otomatis setelah verifikasi bukti, atau pemeriksaan khusus untuk tiap layanan?