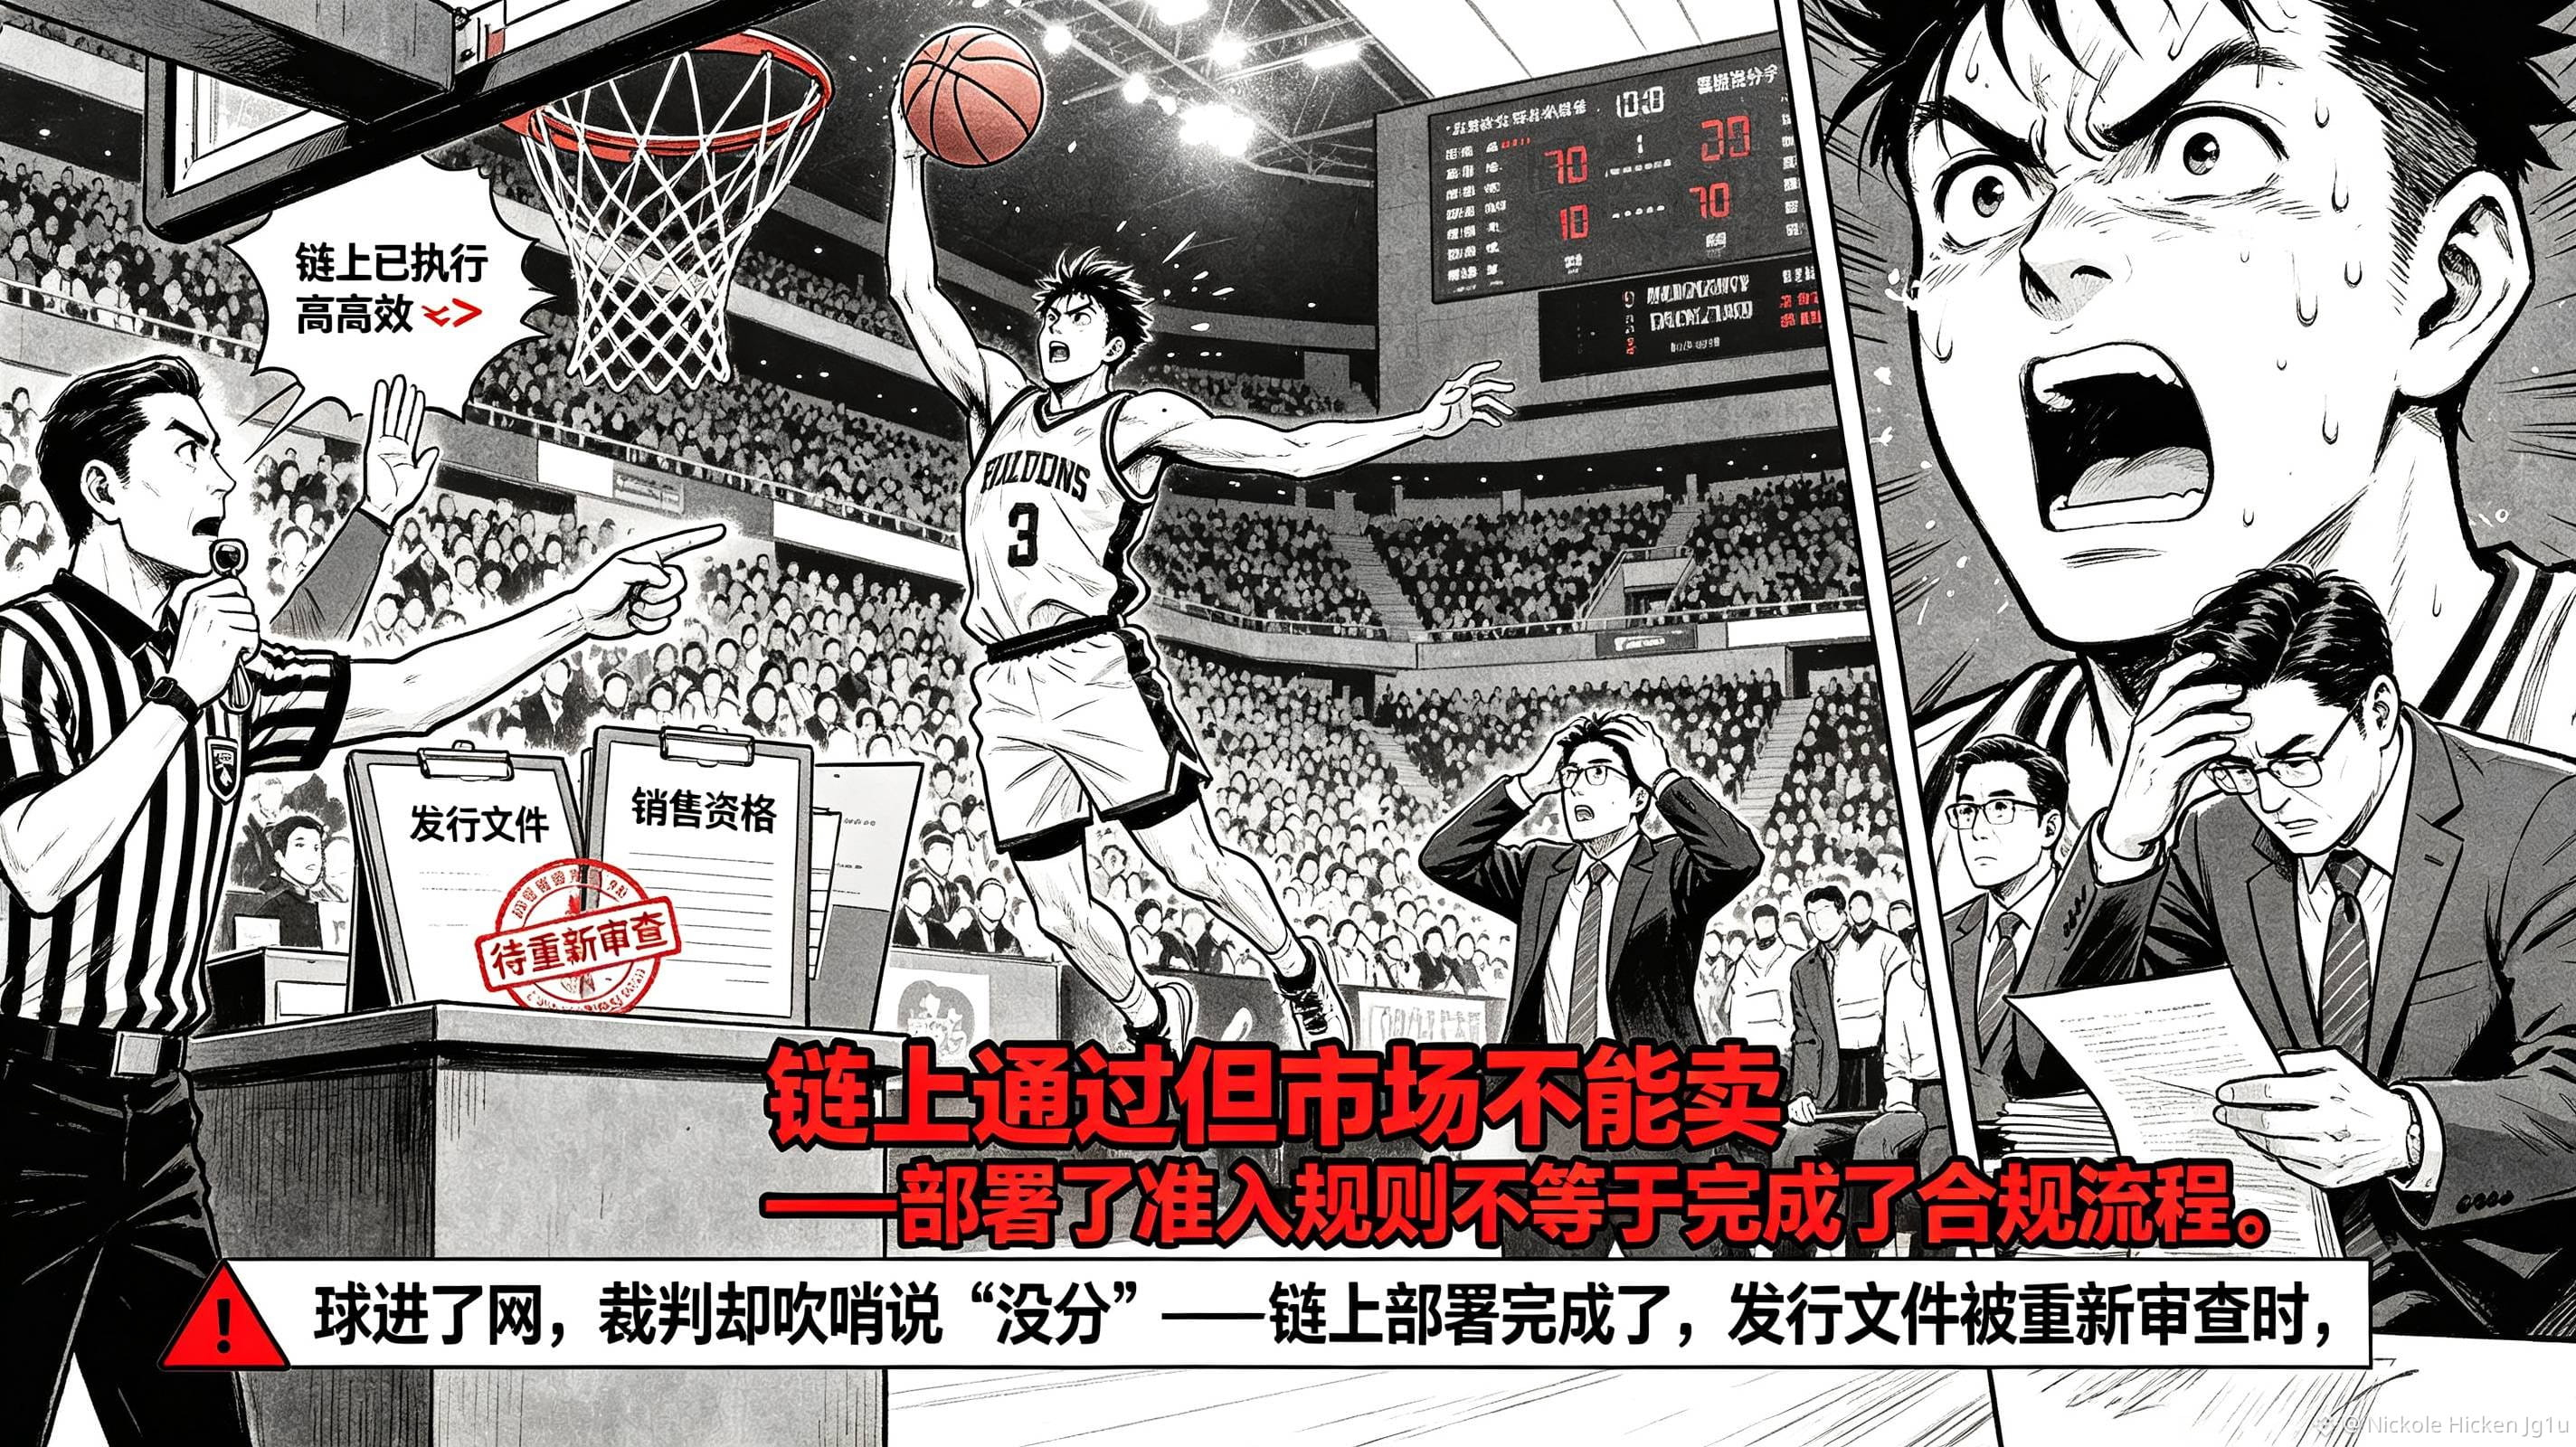
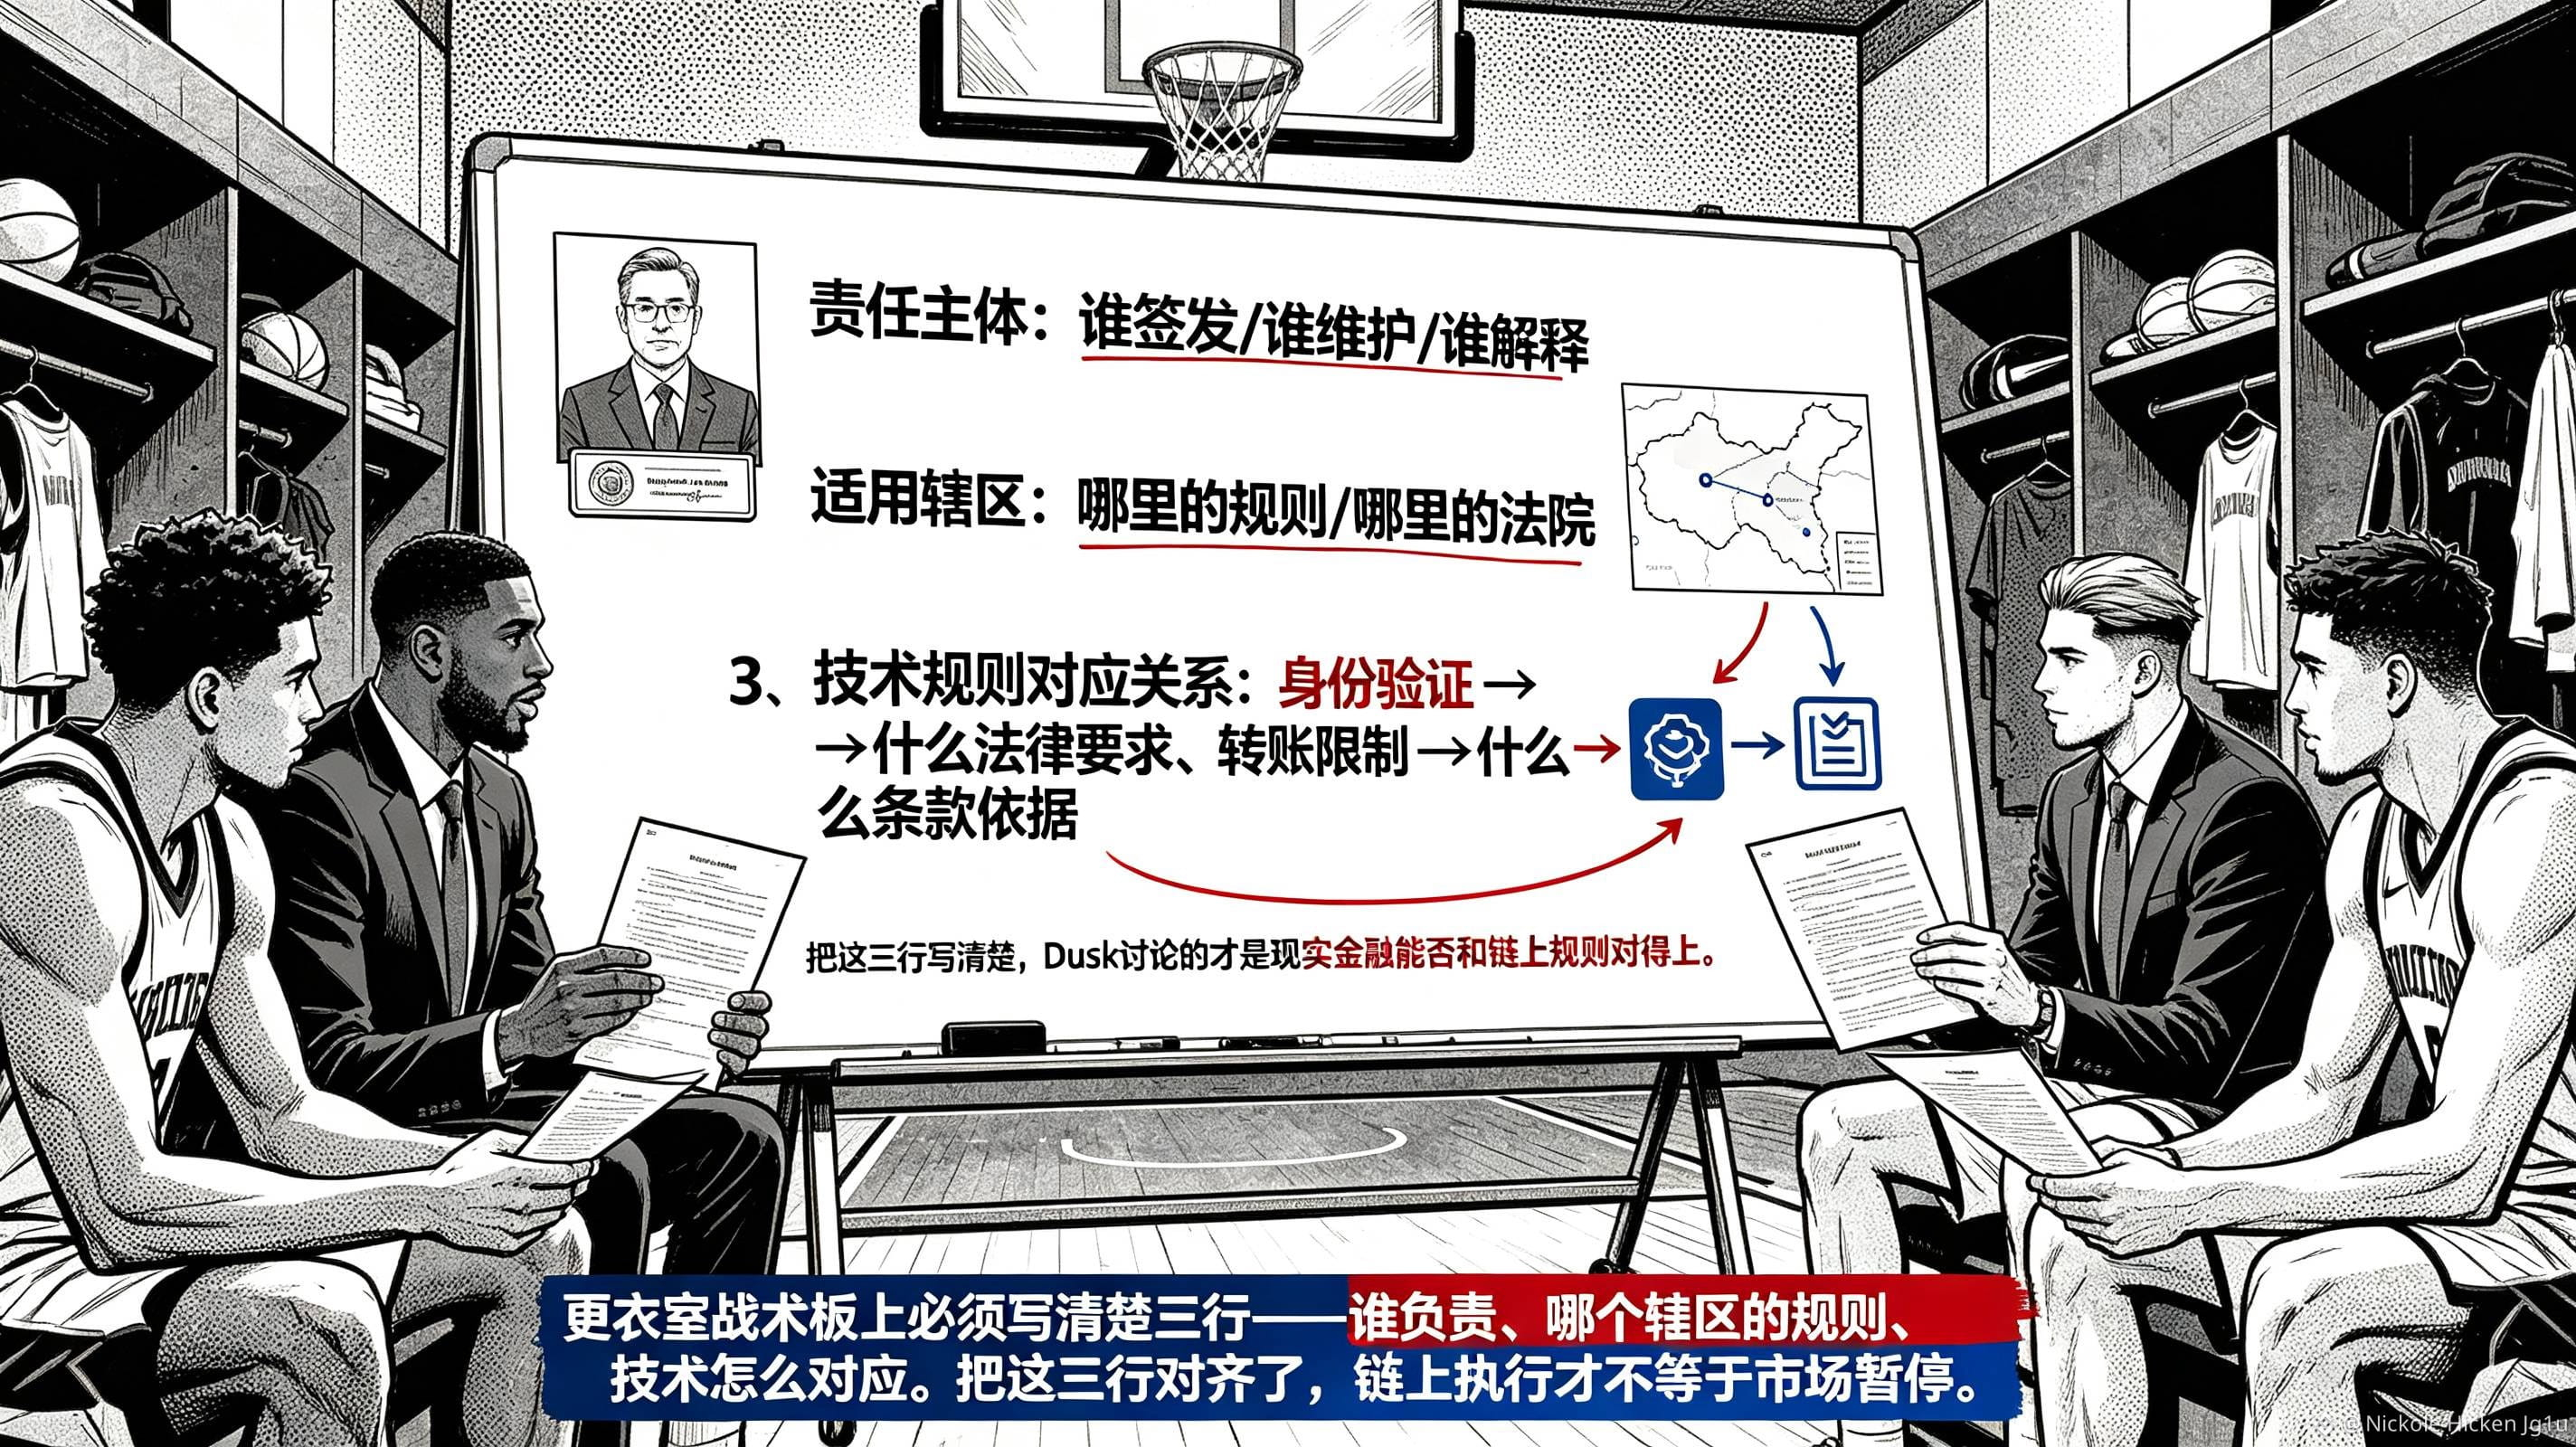
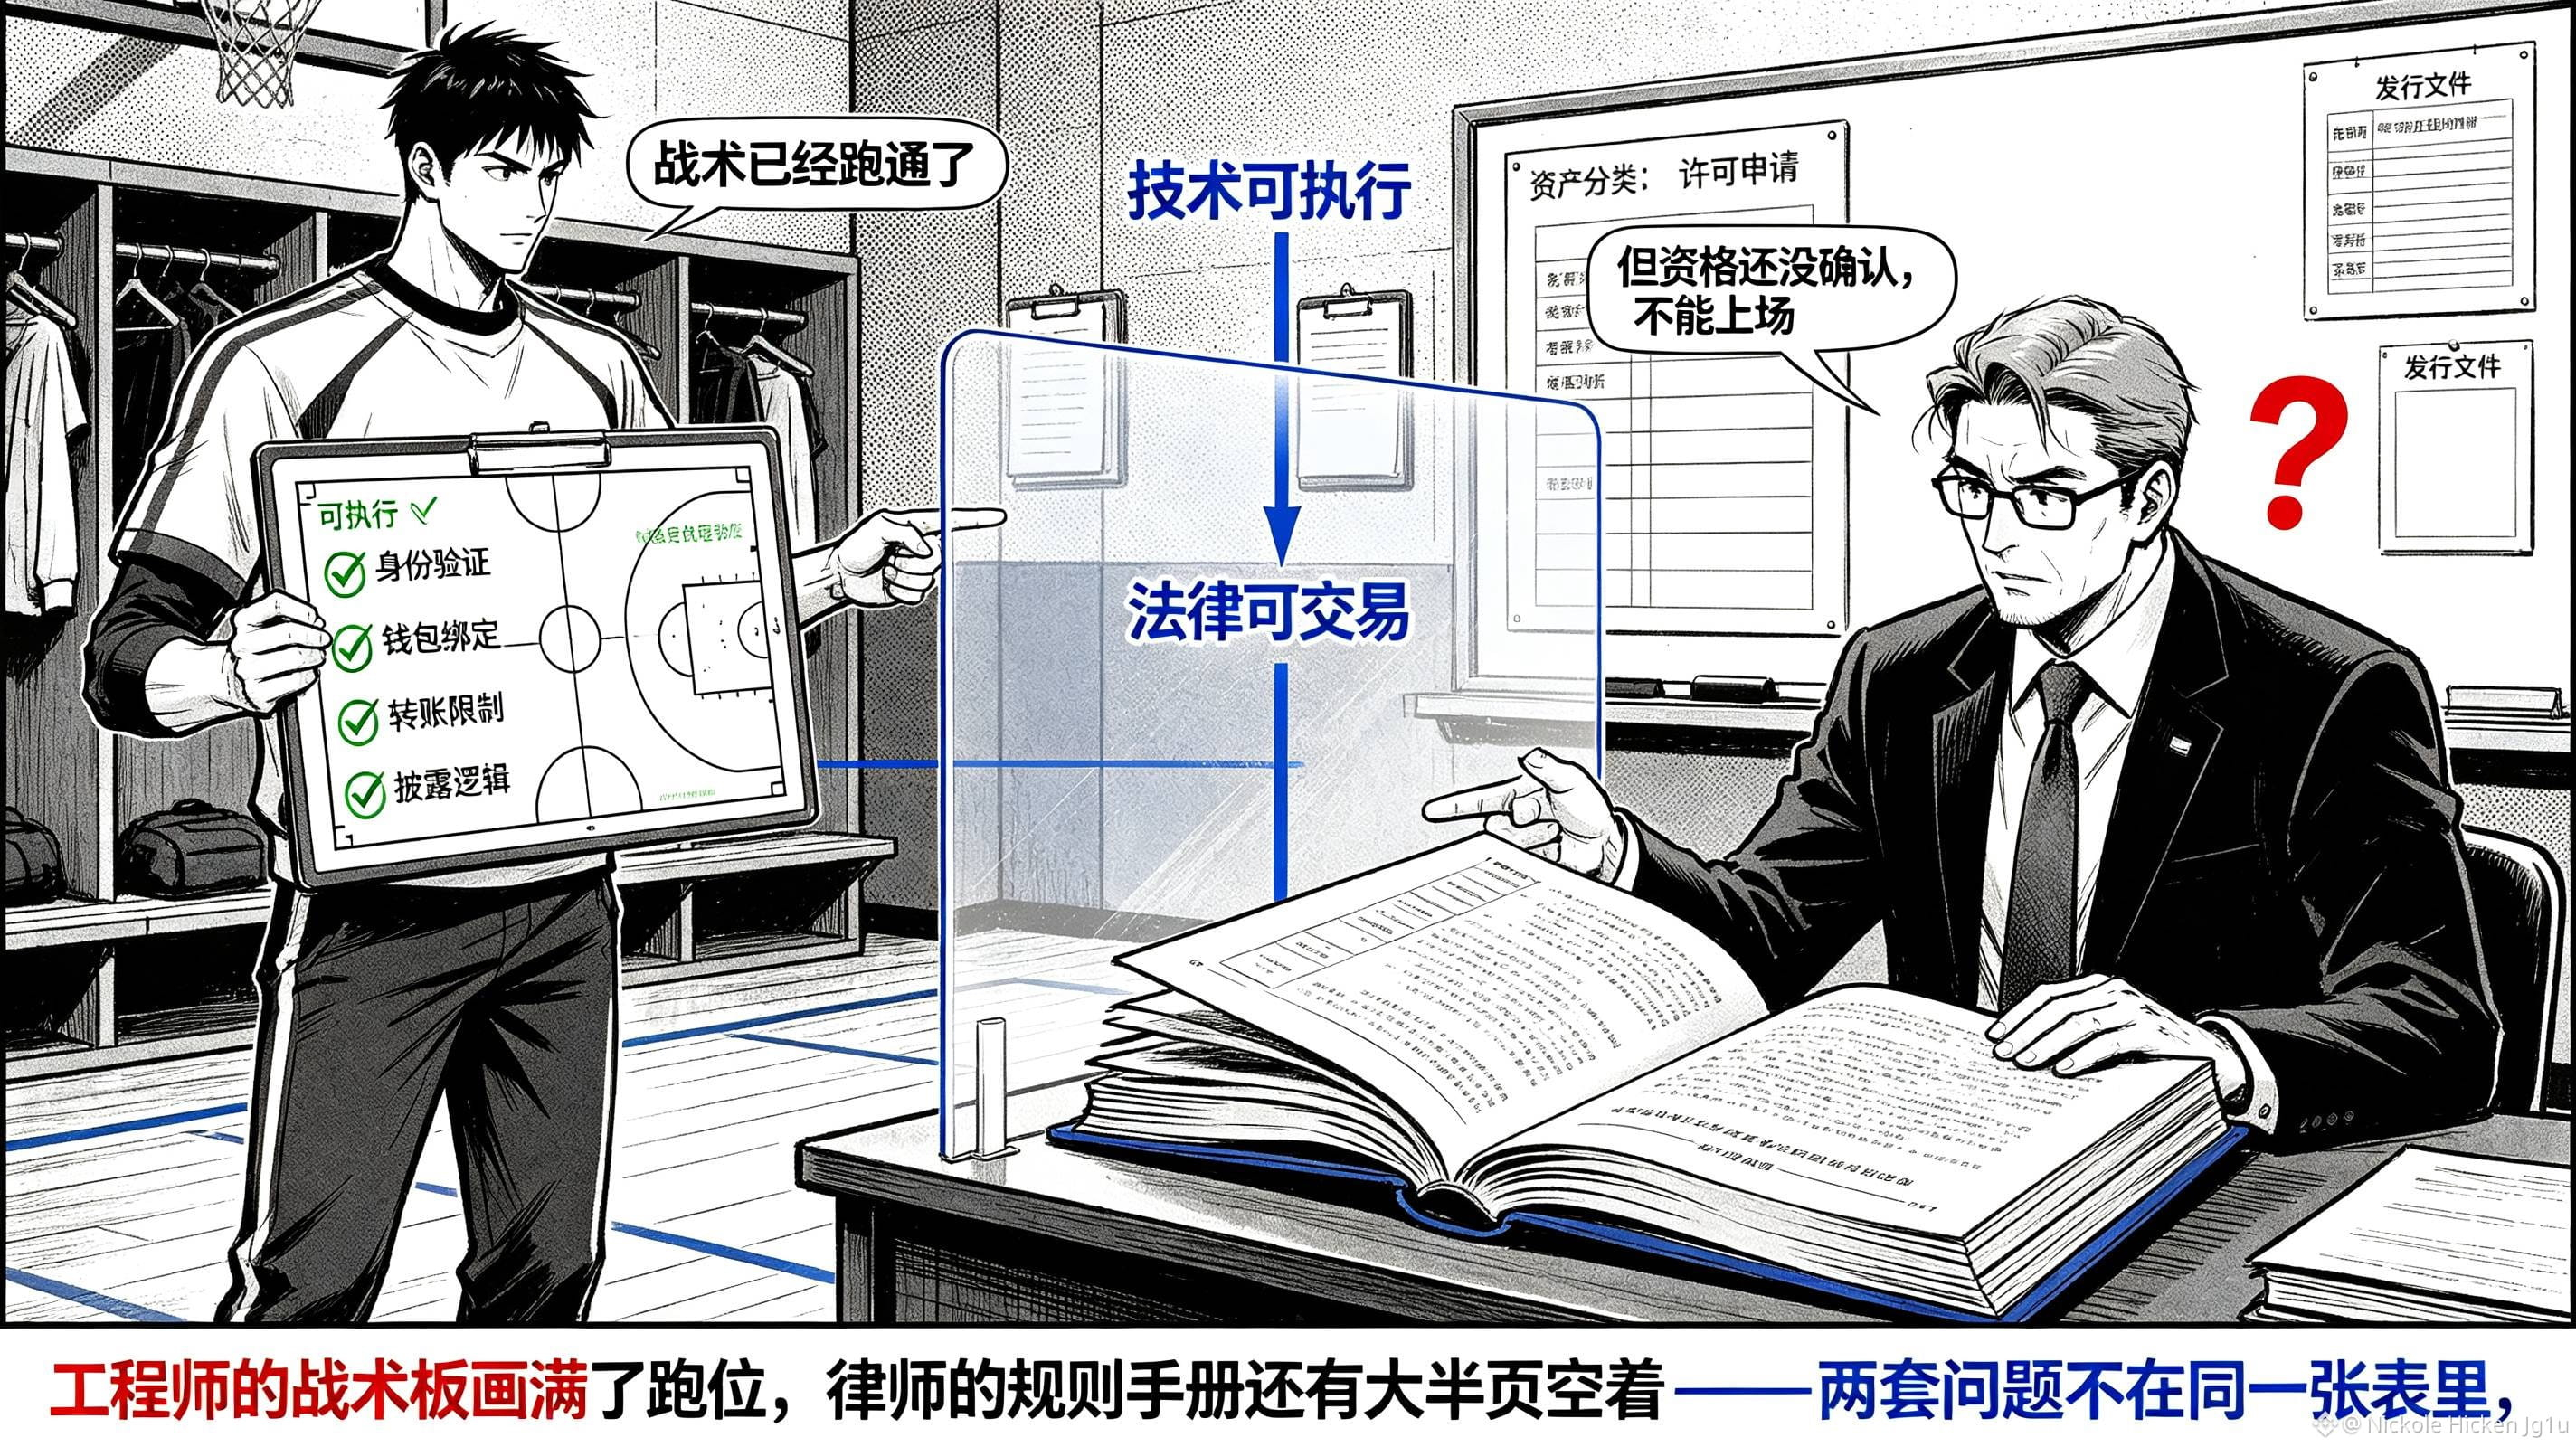
Jika seseorang membawa dokumen teknis Dusk lalu bertanya kepada pengacara apakah rangkaian aset ini sudah patuh, saya tidak akan mengangguk untuknya. Saat saya membuka halaman Assets & Regulations untuk @Dusk , saya semula mengira “Not legal advice” hanyalah penafian umum, tetapi setelah dibaca barulah saya sadar itu sedang menggambar garis tanggung jawab. $DUSK bisa menjadikan kredensial identitas, pengikatan dompet, batasan transfer, serta logika pengungkapan menjadi komponen yang dapat dieksekusi, namun ia tidak akan menyelesaikan pengklasifikasian aset, pengajuan lisensi, dan penentuan yurisdiksi untuk penerbit. Ini realitas bagi institusi yang mengerjakan RWA: insinyur fokus pada siapa yang boleh memegang, siapa yang boleh menerima, serta langkah mana yang akan ditolak; tim hukum justru harus menjawab aset apa ini dan diterbitkan oleh siapa, dijual kepada siapa, serta siapa yang menanggung tanggung jawab layanan. Jika dua jenis pertanyaan ini diperlakukan sebagai satu tabel, proyek akan menghadapi kejanggalan: “on-chain sudah lulus, tetapi pasar tidak bisa menjual”.
Bayangkan sebuah institusi terlebih dahulu menerapkan aturan akses dan transfer, lalu menjadikan “eksekusi on-chain” sebagai dasar untuk go-live. Kemudian, ketika dokumen penerbitan atau kelayakan penjualan ditinjau ulang, yang dihentikan bukanlah satu fungsi, melainkan penerbitan dan perdagangan satu set aset sekaligus. Pengembang mengira pekerjaan sudah selesai, tetapi pihak penerbit harus menanggung keterlambatan, peninjauan ulang, serta penyesuaian ulang yang memerlukan biaya. Jadi saya tidak akan menuliskan “kepatuhan yang dapat diprogram” milik @Dusk sebagai stempel persetujuan regulator; daya tariknya adalah menerjemahkan sebagian persyaratan regulator menjadi infrastruktur yang dapat dieksekusi dan dapat diverifikasi. Namun ia tidak bisa menggantikan tanda tangan tanggung jawab hukum. Nantinya, saya akan meninjau apakah setiap alur kerja aset mempublikasikan subjek tanggung jawab, korespondensi dengan yurisdiksi yang berlaku, serta pemetaan terhadap aturan teknis—agar yang dibahas oleh $DUSK benar-benar sesuai dengan kenyataan apakah keuangan dapat diselaraskan dengan aturan on-chain. #dusk
Bayangkan sebuah institusi terlebih dahulu menerapkan aturan akses dan transfer, lalu menjadikan “eksekusi on-chain” sebagai dasar untuk go-live. Kemudian, ketika dokumen penerbitan atau kelayakan penjualan ditinjau ulang, yang dihentikan bukanlah satu fungsi, melainkan penerbitan dan perdagangan satu set aset sekaligus. Pengembang mengira pekerjaan sudah selesai, tetapi pihak penerbit harus menanggung keterlambatan, peninjauan ulang, serta penyesuaian ulang yang memerlukan biaya. Jadi saya tidak akan menuliskan “kepatuhan yang dapat diprogram” milik @Dusk sebagai stempel persetujuan regulator; daya tariknya adalah menerjemahkan sebagian persyaratan regulator menjadi infrastruktur yang dapat dieksekusi dan dapat diverifikasi. Namun ia tidak bisa menggantikan tanda tangan tanggung jawab hukum. Nantinya, saya akan meninjau apakah setiap alur kerja aset mempublikasikan subjek tanggung jawab, korespondensi dengan yurisdiksi yang berlaku, serta pemetaan terhadap aturan teknis—agar yang dibahas oleh $DUSK benar-benar sesuai dengan kenyataan apakah keuangan dapat diselaraskan dengan aturan on-chain. #dusk