Aku menghabiskan sore di dokumentasi Citadel untuk Dusk ($DUSK ), membaca tentang selective disclosure—gagasan bahwa kamu memutuskan data identitas apa yang keluar dari dompetmu dan apa yang tetap tersembunyi. Presentasinya bagus. Lalu aku cek explorer dan melihat sesuatu yang tidak sepenuhnya sesuai dengan pitch tersebut.
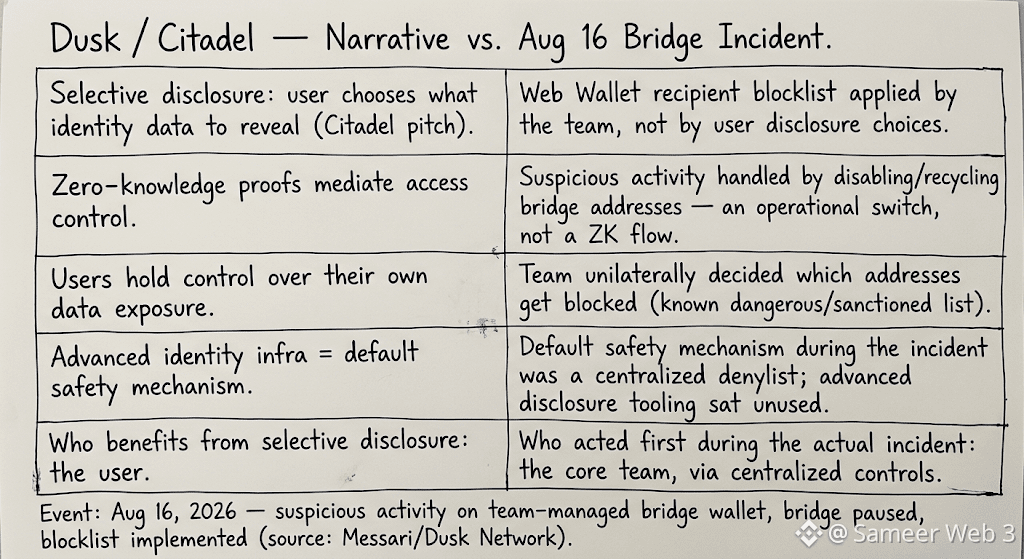
Pada 16 Agustus, tim menandai aktivitas mencurigakan pada sebuah dompet yang terhubung dengan jembatan. Responsnya bukan semacam tarian pemilihan bukti on-chain yang rapi—melainkan pemblokiran penerima di Web Wallet yang didorong secara terpusat, plus alamat-alamat jembatan yang dinonaktifkan/didaur ulang. #dusk @Dusk menangani dengan cepat, kalau jujur. Tapi yang memutuskan siapa yang diblokir adalah tim, bukan pengguna yang secara selektif mengungkap apa pun.
Itulah bagian yang benar-benar membuatku terpikir. Citadel memasarkan "kamu mengontrol apa yang kamu ungkapkan." Dalam praktiknya, jaring pengaman yang benar-benar dipakai saat insiden nyata adalah denylist yang dipelihara oleh seseorang di sisi lain. Peralatan selective disclosure yang canggih ada di sana, tidak dipakai, sementara sakelar terpusat yang membosankan melakukan pekerjaan nyata saat itu penting.
Membuatku mempertanyakan seberapa besar "selective disclosure" adalah infrastruktur yang benar-benar hidup versus fitur yang menunggu pengguna pertamanya. Mungkin saja tidak apa-apa untuk saat ini—mungkin privasi kelas kepatuhan memang perlu sandaran manusia sejak awal. Tapi tetap saja... kalau blocklist yang menyelamatkanmu selama insiden, lapisan ZK sebenarnya melindungi dari apa, dalam keseharian?
@Dusk
#dusk
$DUSK
Pada 16 Agustus, tim menandai aktivitas mencurigakan pada sebuah dompet yang terhubung dengan jembatan. Responsnya bukan semacam tarian pemilihan bukti on-chain yang rapi—melainkan pemblokiran penerima di Web Wallet yang didorong secara terpusat, plus alamat-alamat jembatan yang dinonaktifkan/didaur ulang. #dusk @Dusk menangani dengan cepat, kalau jujur. Tapi yang memutuskan siapa yang diblokir adalah tim, bukan pengguna yang secara selektif mengungkap apa pun.
Itulah bagian yang benar-benar membuatku terpikir. Citadel memasarkan "kamu mengontrol apa yang kamu ungkapkan." Dalam praktiknya, jaring pengaman yang benar-benar dipakai saat insiden nyata adalah denylist yang dipelihara oleh seseorang di sisi lain. Peralatan selective disclosure yang canggih ada di sana, tidak dipakai, sementara sakelar terpusat yang membosankan melakukan pekerjaan nyata saat itu penting.
Membuatku mempertanyakan seberapa besar "selective disclosure" adalah infrastruktur yang benar-benar hidup versus fitur yang menunggu pengguna pertamanya. Mungkin saja tidak apa-apa untuk saat ini—mungkin privasi kelas kepatuhan memang perlu sandaran manusia sejak awal. Tapi tetap saja... kalau blocklist yang menyelamatkanmu selama insiden, lapisan ZK sebenarnya melindungi dari apa, dalam keseharian?
@Dusk
#dusk
$DUSK