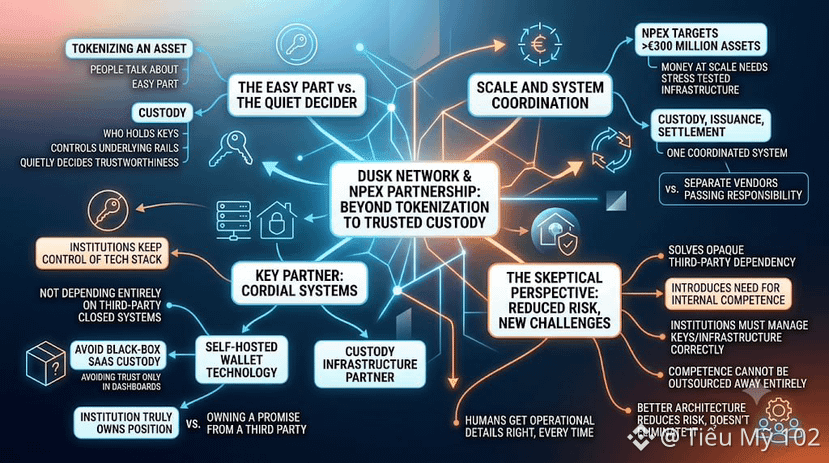
Tokenisasi aset adalah bagian yang mudah—itulah yang biasanya orang bicarakan. Custody, yaitu siapa yang benar-benar memegang kunci dan mengendalikan jalur/rail yang mendasarinya, adalah bagian yang diam-diam memutuskan apakah semuanya dapat dipercaya.
Kemitraan Dusk Network dengan NPEX tidak berhenti pada tokenisasi. Kemitraan tersebut juga mencakup Cordial Systems, mitra infrastruktur custody yang menyediakan teknologi wallet self-hosted. Dengan begitu, institusi keuangan yang terlibat dalam membawa aset ke onchain melalui NPEX dapat tetap mengendalikan tumpukan teknologi mereka sendiri, alih-alih sepenuhnya bergantung pada sistem tertutup pihak ketiga yang tidak dapat mereka inspeksi atau verifikasi. Detail ini lebih penting daripada yang terlihat pada bacaan pertama.
Pernyataan Cordial sendiri secara khusus menekankan upaya menghindari custody black-box SaaS—jenis di mana sebuah institusi menyerahkan kunci privatnya ke infrastruktur vendor dan hanya perlu percaya pada dashboard. Teknologi wallet self-hosted menjaga kendali tersebut tetap berada di internal. Pengaturannya memang lebih menuntut secara operasional, tetapi itulah bedanya antara sebuah institusi yang benar-benar memiliki posisinya sendiri, dan sebuah institusi yang hanya memiliki sebuah janji dari pihak ketiga.
Skala yang terlibat juga membuat pertanyaan soal custody menjadi lebih tajam. NPEX menargetkan lebih dari 300 juta euro dalam aset yang pada akhirnya akan dipindahkan ke Dusk, dan uang dengan skala sebesar itu tidak akan bergerak melalui infrastruktur yang tidak pernah diuji ketahanannya. Custody, penerbitan, dan settlement dirancang agar berfungsi sebagai satu sistem terkoordinasi, bukan sebagai tiga vendor terpisah yang saling melempar tanggung jawab ketika ada sesuatu yang berjalan salah.
Saya akui, bagian skeptis dari pikiran saya pun tidak sepenuhnya tenang di sini. Custody self-hosted menyelesaikan satu masalah kepercayaan—ketergantungan pada pihak ketiga yang tidak transparan—namun sekaligus menghadirkan masalah lain: institusi kini perlu kompetensi internal yang nyata untuk mengelola kunci dan infrastruktur dengan benar, dan kompetensi itu tidak bisa sepenuhnya dialihkan. Arsitektur yang lebih baik menurunkan risiko. Namun, itu tidak menghilangkan kebutuhan agar manusia yang menjalankannya selalu mendapatkan detail operasional dengan tepat, setiap kali.
@Dusk $DUSK #dusk
Kemitraan Dusk Network dengan NPEX tidak berhenti pada tokenisasi. Kemitraan tersebut juga mencakup Cordial Systems, mitra infrastruktur custody yang menyediakan teknologi wallet self-hosted. Dengan begitu, institusi keuangan yang terlibat dalam membawa aset ke onchain melalui NPEX dapat tetap mengendalikan tumpukan teknologi mereka sendiri, alih-alih sepenuhnya bergantung pada sistem tertutup pihak ketiga yang tidak dapat mereka inspeksi atau verifikasi. Detail ini lebih penting daripada yang terlihat pada bacaan pertama.
Pernyataan Cordial sendiri secara khusus menekankan upaya menghindari custody black-box SaaS—jenis di mana sebuah institusi menyerahkan kunci privatnya ke infrastruktur vendor dan hanya perlu percaya pada dashboard. Teknologi wallet self-hosted menjaga kendali tersebut tetap berada di internal. Pengaturannya memang lebih menuntut secara operasional, tetapi itulah bedanya antara sebuah institusi yang benar-benar memiliki posisinya sendiri, dan sebuah institusi yang hanya memiliki sebuah janji dari pihak ketiga.
Skala yang terlibat juga membuat pertanyaan soal custody menjadi lebih tajam. NPEX menargetkan lebih dari 300 juta euro dalam aset yang pada akhirnya akan dipindahkan ke Dusk, dan uang dengan skala sebesar itu tidak akan bergerak melalui infrastruktur yang tidak pernah diuji ketahanannya. Custody, penerbitan, dan settlement dirancang agar berfungsi sebagai satu sistem terkoordinasi, bukan sebagai tiga vendor terpisah yang saling melempar tanggung jawab ketika ada sesuatu yang berjalan salah.
Saya akui, bagian skeptis dari pikiran saya pun tidak sepenuhnya tenang di sini. Custody self-hosted menyelesaikan satu masalah kepercayaan—ketergantungan pada pihak ketiga yang tidak transparan—namun sekaligus menghadirkan masalah lain: institusi kini perlu kompetensi internal yang nyata untuk mengelola kunci dan infrastruktur dengan benar, dan kompetensi itu tidak bisa sepenuhnya dialihkan. Arsitektur yang lebih baik menurunkan risiko. Namun, itu tidak menghilangkan kebutuhan agar manusia yang menjalankannya selalu mendapatkan detail operasional dengan tepat, setiap kali.
@Dusk $DUSK #dusk