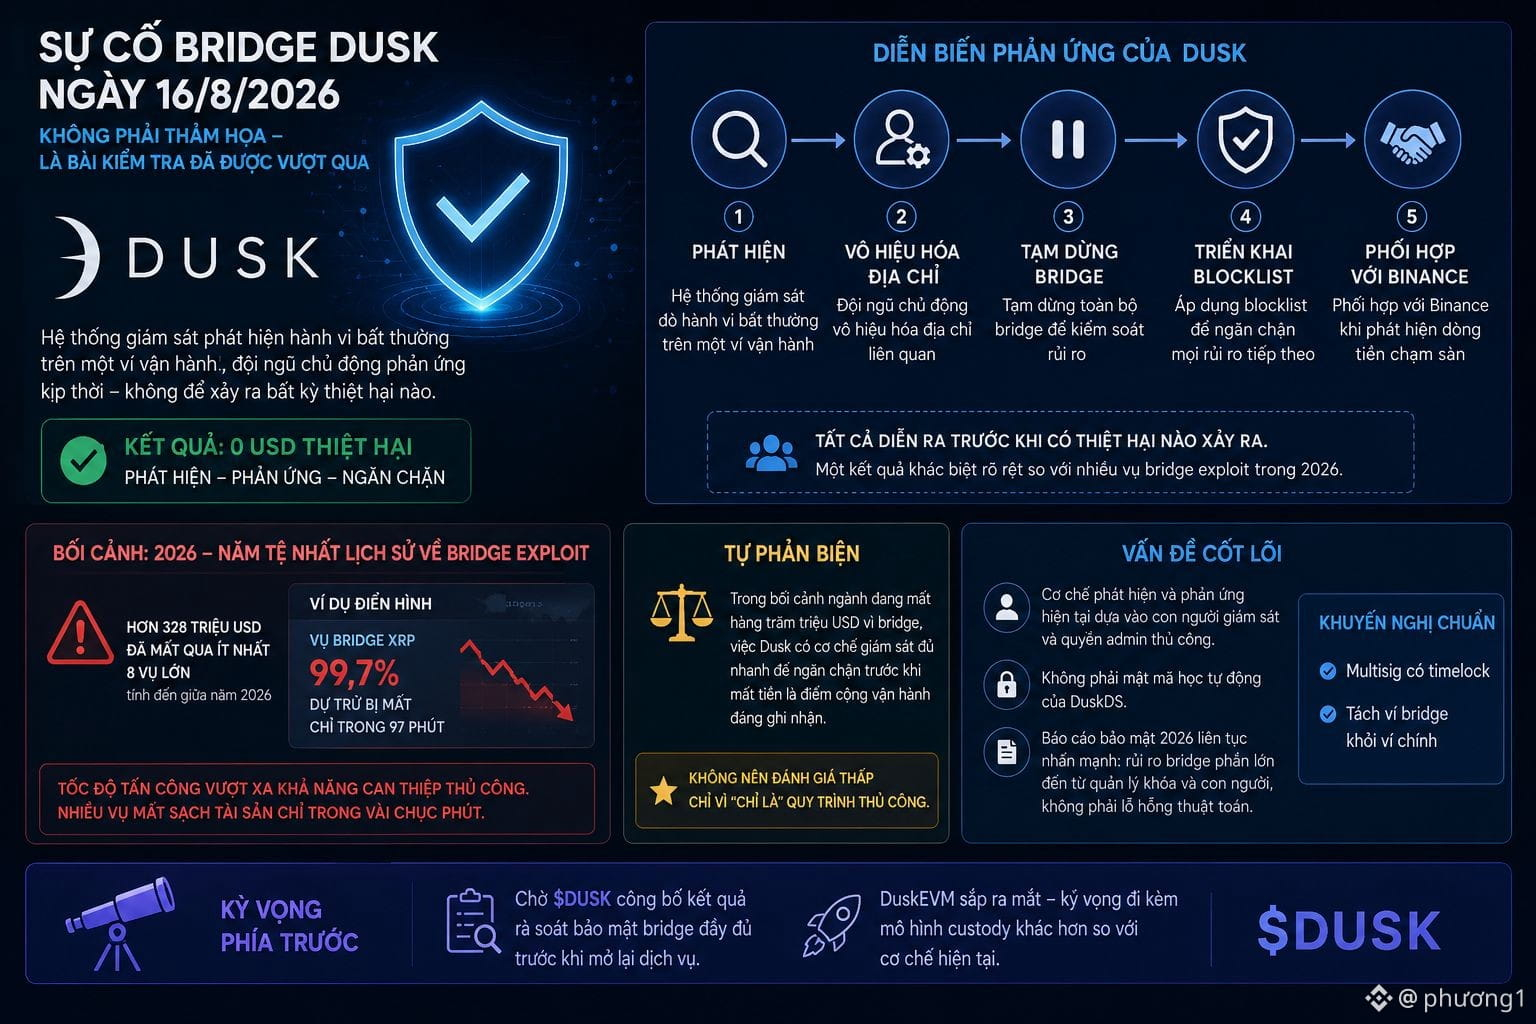
Saya melihat ada sesuatu yang patut diperhatikan terkait insiden bridge pada 16/8 dari @Dusk . Ini bukanlah insiden yang terisolasi, melainkan terjadi ketika 2026 adalah tahun terburuk dalam sejarah terkait bridge exploit—lebih dari 328 juta USD telah hilang melalui setidaknya delapan kasus besar hingga pertengahan tahun, termasuk kasus bridge XRP yang kehilangan 99,7% cadangannya hanya dalam 97 menit.
Melihat konteks tersebut, cara Dusk menangani insiden justru menonjol ke arah yang positif: sistem pemantauan mendeteksi perilaku tidak wajar pada sebuah dompet yang sedang beroperasi, tim secara proaktif menonaktifkan alamat, menangguhkan bridge, menerapkan blocklist, dan berkoordinasi dengan Binance saat mendeteksi aliran dana menyentuh lantai—semuanya terjadi sebelum ada kerugian apa pun. Dibandingkan dengan kasus-kasus yang menghabiskan seluruh aset dalam hitungan puluhan menit karena kecepatan yang jauh melampaui kemampuan intervensi manual.
Namun hal yang membuat saya berhenti sejenak adalah pertanyaan lama: mekanisme deteksi dan respons sepenuhnya bergantung pada manusia yang melakukan pemantauan dan hak admin manual—bukan kriptografi otomatis dari DuskDS. Ini benar-benar pola yang ditekankan oleh laporan-laporan keamanan 2026 secara berulang: risiko terkait bridge sebagian besar berasal dari pengelolaan kunci dan faktor manusia, bukan dari celah pada algoritma; dan rekomendasi standar yang tetap disarankan adalah langkah-langkah operasional seperti multisig dengan timelock yang dipisahkan.
Tanggapan balasan: dalam situasi ketika industri kehilangan ratusan juta USD karena bridge, fakta bahwa Dusk memiliki mekanisme pemantauan yang cukup cepat untuk mencegah sebelum uang hilang adalah nilai tambah operasional yang patut dicatat, dan tidak seharusnya diremehkan hanya karena “pada dasarnya” ini adalah proses manual.
Saya sedang menunggu untuk melihat apakah $DUSK akan mempublikasikan hasil audit keamanan bridge yang lengkap sebelum layanan dibuka kembali, dan apakah DuskEVM yang segera diluncurkan akan hadir dengan model custody yang berbeda dari mekanisme saat ini.
#dusk $BTC $ETH
Melihat konteks tersebut, cara Dusk menangani insiden justru menonjol ke arah yang positif: sistem pemantauan mendeteksi perilaku tidak wajar pada sebuah dompet yang sedang beroperasi, tim secara proaktif menonaktifkan alamat, menangguhkan bridge, menerapkan blocklist, dan berkoordinasi dengan Binance saat mendeteksi aliran dana menyentuh lantai—semuanya terjadi sebelum ada kerugian apa pun. Dibandingkan dengan kasus-kasus yang menghabiskan seluruh aset dalam hitungan puluhan menit karena kecepatan yang jauh melampaui kemampuan intervensi manual.
Namun hal yang membuat saya berhenti sejenak adalah pertanyaan lama: mekanisme deteksi dan respons sepenuhnya bergantung pada manusia yang melakukan pemantauan dan hak admin manual—bukan kriptografi otomatis dari DuskDS. Ini benar-benar pola yang ditekankan oleh laporan-laporan keamanan 2026 secara berulang: risiko terkait bridge sebagian besar berasal dari pengelolaan kunci dan faktor manusia, bukan dari celah pada algoritma; dan rekomendasi standar yang tetap disarankan adalah langkah-langkah operasional seperti multisig dengan timelock yang dipisahkan.
Tanggapan balasan: dalam situasi ketika industri kehilangan ratusan juta USD karena bridge, fakta bahwa Dusk memiliki mekanisme pemantauan yang cukup cepat untuk mencegah sebelum uang hilang adalah nilai tambah operasional yang patut dicatat, dan tidak seharusnya diremehkan hanya karena “pada dasarnya” ini adalah proses manual.
Saya sedang menunggu untuk melihat apakah $DUSK akan mempublikasikan hasil audit keamanan bridge yang lengkap sebelum layanan dibuka kembali, dan apakah DuskEVM yang segera diluncurkan akan hadir dengan model custody yang berbeda dari mekanisme saat ini.
#dusk $BTC $ETH