Sesuatu yang terus kupikirkan hari ini saat meneliti Dusk adalah identitas.
Asumsi pertamaku adalah bahwa privasi dalam aplikasi keuangan terutama berarti menyembunyikan detail transaksi. Tapi semakin aku mempelajari arsitektur Dusk, semakin kusadari bahwa ada masalah lain yang sama pentingnya: membuktikan bahwa seseorang berhak melakukan sesuatu tanpa harus mengungkap semuanya tentang siapa mereka.
Itulah yang membuat Citadel menarik bagiku.
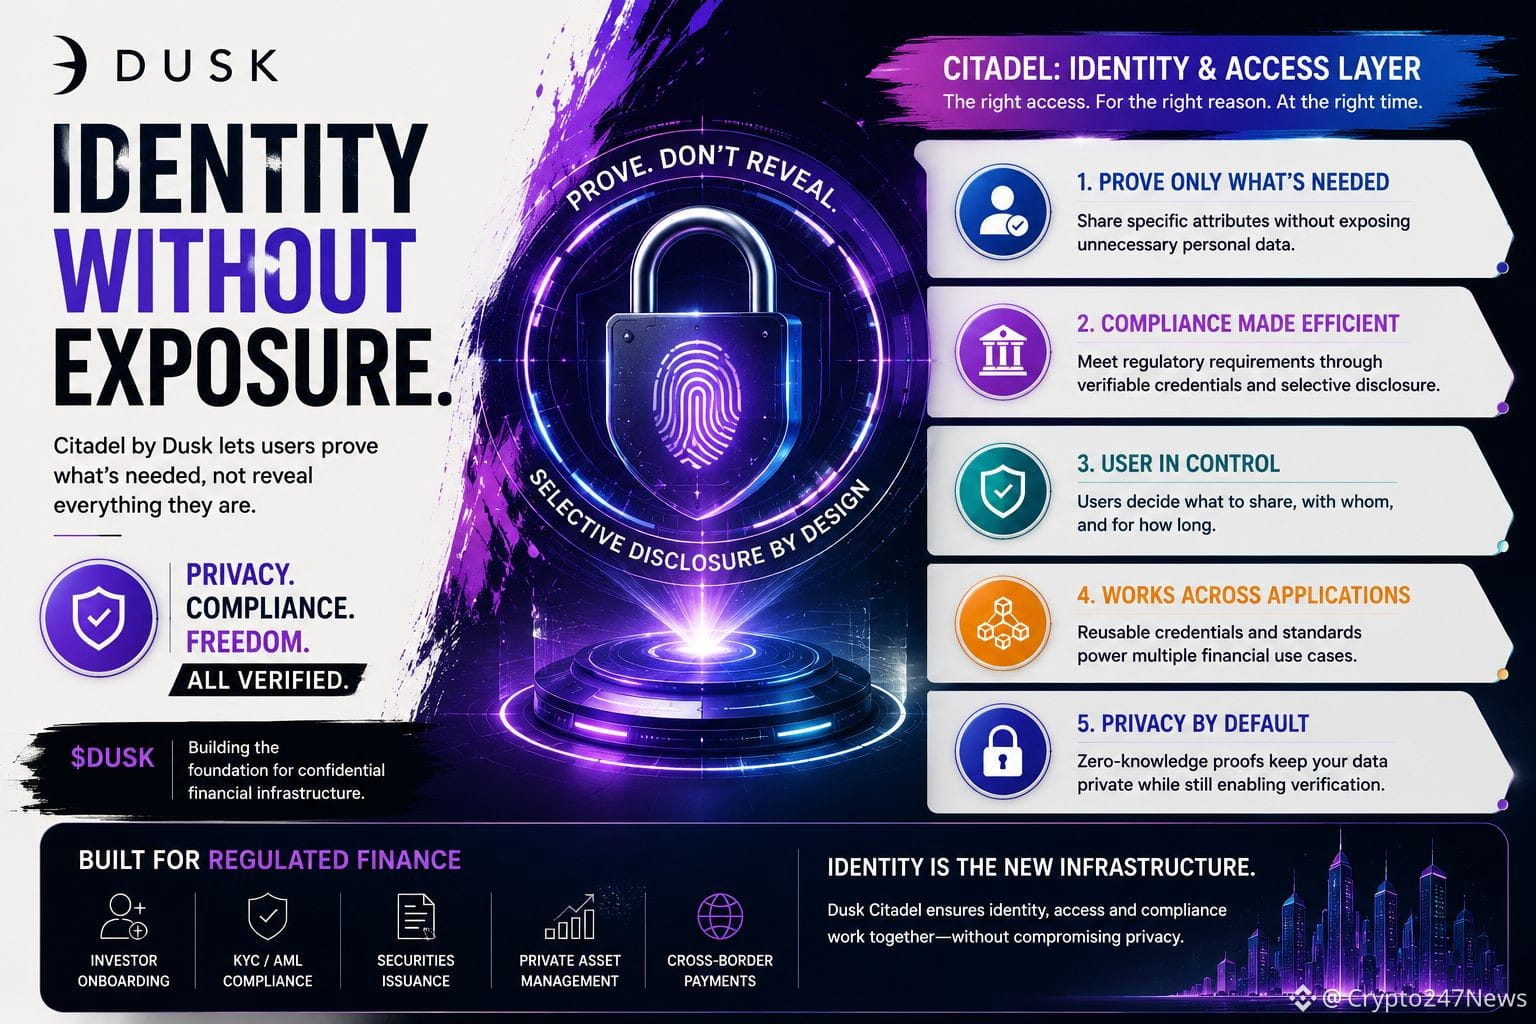
Dusk mendeskripsikan Citadel sebagai lapisan identitas dan akses yang dibangun di sekitar selective disclosure. Alih-alih menaruh atribut personal secara langsung di on-chain, sistem dapat memungkinkan pengguna membuktikan informasi yang diperlukan oleh aplikasi tertentu sambil menjaga detail lainnya tetap privat.
Menurutku ini lebih menarik daripada sekadar mengatakan “identitas blockchain.”
Bayangkan sebuah aplikasi keuangan yang teregulasi. Aplikasi itu mungkin perlu tahu bahwa seorang investor memenuhi persyaratan tertentu, tetapi belum tentu perlu mengetahui setiap bagian informasi pribadi tentang investor tersebut.
Itu memunculkan pertanyaan desain yang berbeda: bisakah kepatuhan menjadi sesuatu yang dapat dibuktikan saat diperlukan, bukan sesuatu yang mengharuskan data pribadi terekspos secara permanen?
Aku masih mencoba memahami sisi praktisnya.
Siapa yang memutuskan atribut apa saja yang boleh diminta oleh sebuah aplikasi? Bagaimana kredensial dicabut atau diperbarui? Dan ketika berbagai platform keuangan menciptakan persyaratan mereka sendiri, bisakah selective disclosure tetap mudah digunakan bagi pengguna biasa?
Pertanyaan-pertanyaan itu penting bagiku karena identitas dengan mudah bisa menjadi bagian dari sistem keuangan tempat privasi lenyap.
Pendekatan Dusk membuatku berpikir bahwa tantangan sesungguhnya bukan hanya menjaga transaksi tetap rahasia. Tantangannya adalah menciptakan sistem di mana identitas, akses, kepatuhan, dan privasi bisa bekerja bersama tanpa memaksa pengguna mengungkap lebih dari yang diperlukan.
Itulah bagian dari Dusk yang akan kupelajari selanjutnya. #dusk $DUSK @Dusk