#dusk $DUSK @Dusk
Saat saya melihat Dusk dari sudut pandang privasi, tetapi semakin saya membaca, semakin saya kembali ke sesuatu yang koordinasinya tidak terlalu jelas.
Kredensial identitas Citadel dan smart contract biasanya dibahas sebagai potongan yang terpisah. Saya tidak berpikir masuk akal jika diperlakukan begitu…
Bagian yang menarik adalah apa yang terjadi ketika keduanya berinteraksi.
Jika sebuah smart contract akan merepresentasikan privasi yang diatur, semata-mata tidak menyelesaikan masalah operasional. Masih perlu ada pihak yang menetapkan siapa yang diizinkan untuk bertindak, informasi apa yang bisa diverifikasi, dan dalam kondisi apa informasi tersebut dapat diungkap.
Di situlah Citadel menjadi lebih menarik bagi saya.
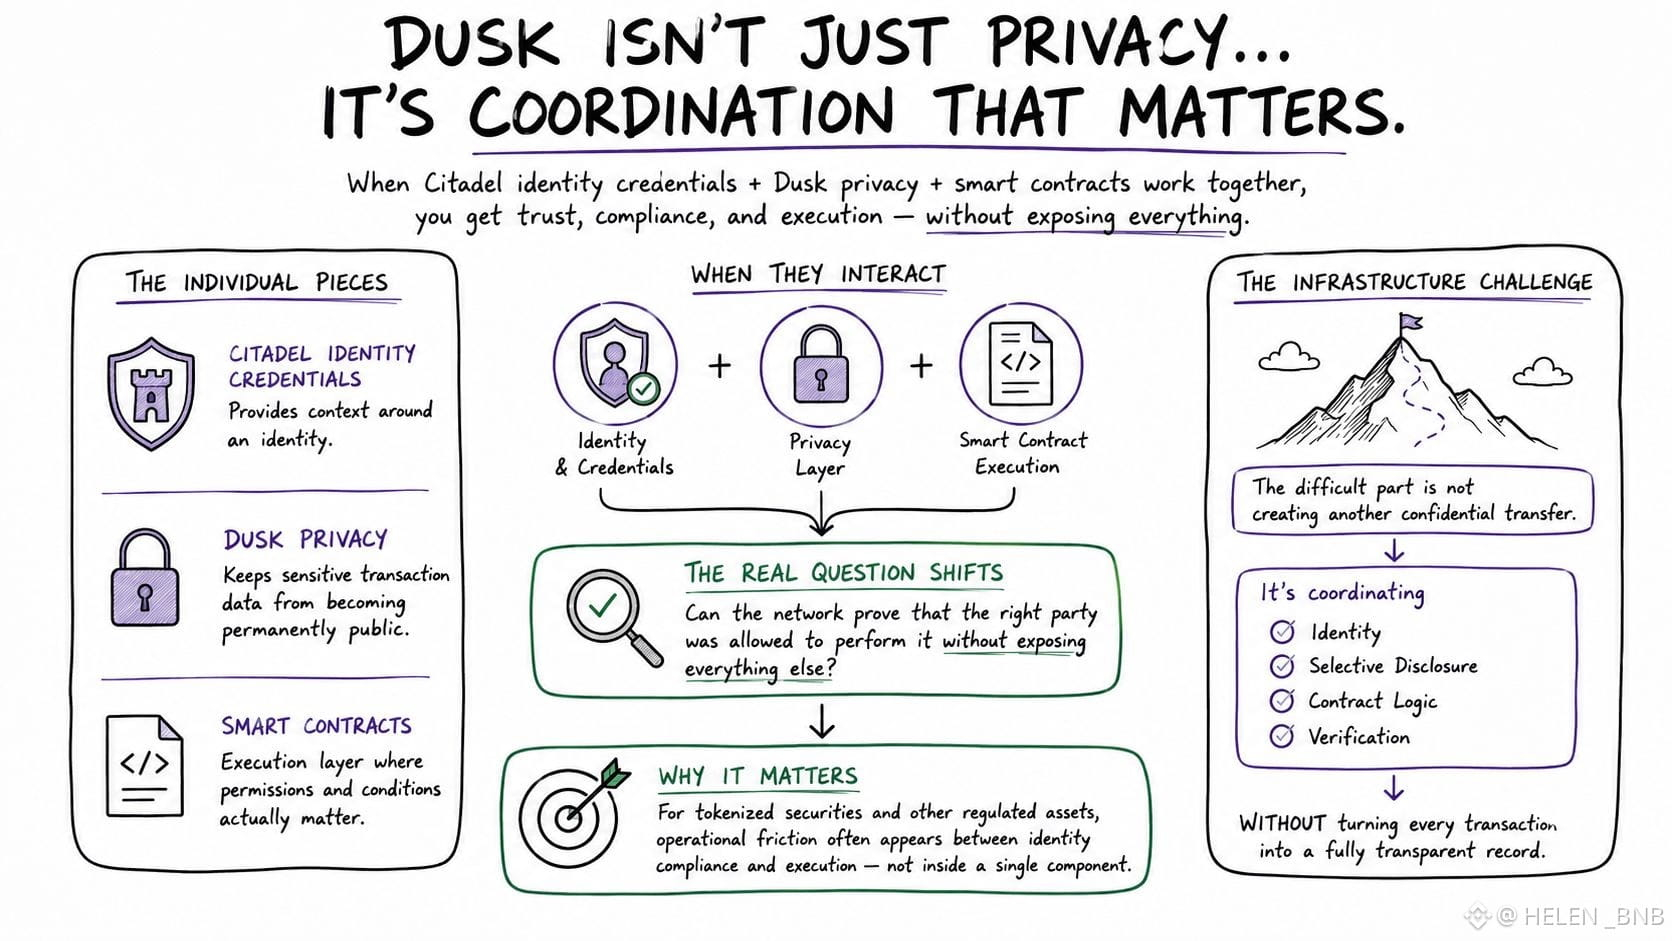
Lapisan kredensial dapat memberikan konteks seputar sebuah identitas, sementara arsitektur privasi Dusk dapat menjaga data transaksi yang sensitif agar tidak menjadi publik permanen. Smart contract kemudian menjadi lapisan eksekusi tempat izin dan kondisi tersebut benar-benar menjadi hal yang penting.
Yang saya perhatikan adalah bahwa ini menggeser pertanyaan tentang kepercayaan…
Alih-alih hanya bertanya “Bisakah Dusk menyembunyikan transaksi ini”, saya lebih tertarik pada “Bisakah jaringan membuktikan bahwa pihak yang tepat diizinkan untuk melakukannya tanpa mengekspos semuanya yang lain”.
Perbedaan itu penting untuk sekuritas yang ditokenisasi dan aset teregulasi lainnya, karena hambatan operasional sering muncul antara kepatuhan identitas dan eksekusi, bukan di dalam satu komponen mana pun.
Ini juga menjelaskan mengapa arsitekturnya terasa lebih disengaja dibanding sekadar sebuah rangkaian privasi.
Bagian yang sulit bukanlah menciptakan transfer rahasia yang lain.
Yang sulit adalah mengoordinasikan logika selective disclosure berbasis identitas dan verifikasi tanpa mengubah setiap transaksi menjadi catatan yang sepenuhnya transparan.
Itulah masalah infrastruktur yang menurut saya lebih mudah terlewat ketika melihat Dusk dari luar.
Saat saya melihat Dusk dari sudut pandang privasi, tetapi semakin saya membaca, semakin saya kembali ke sesuatu yang koordinasinya tidak terlalu jelas.
Kredensial identitas Citadel dan smart contract biasanya dibahas sebagai potongan yang terpisah. Saya tidak berpikir masuk akal jika diperlakukan begitu…
Bagian yang menarik adalah apa yang terjadi ketika keduanya berinteraksi.
Jika sebuah smart contract akan merepresentasikan privasi yang diatur, semata-mata tidak menyelesaikan masalah operasional. Masih perlu ada pihak yang menetapkan siapa yang diizinkan untuk bertindak, informasi apa yang bisa diverifikasi, dan dalam kondisi apa informasi tersebut dapat diungkap.
Di situlah Citadel menjadi lebih menarik bagi saya.
Lapisan kredensial dapat memberikan konteks seputar sebuah identitas, sementara arsitektur privasi Dusk dapat menjaga data transaksi yang sensitif agar tidak menjadi publik permanen. Smart contract kemudian menjadi lapisan eksekusi tempat izin dan kondisi tersebut benar-benar menjadi hal yang penting.
Yang saya perhatikan adalah bahwa ini menggeser pertanyaan tentang kepercayaan…
Alih-alih hanya bertanya “Bisakah Dusk menyembunyikan transaksi ini”, saya lebih tertarik pada “Bisakah jaringan membuktikan bahwa pihak yang tepat diizinkan untuk melakukannya tanpa mengekspos semuanya yang lain”.
Perbedaan itu penting untuk sekuritas yang ditokenisasi dan aset teregulasi lainnya, karena hambatan operasional sering muncul antara kepatuhan identitas dan eksekusi, bukan di dalam satu komponen mana pun.
Ini juga menjelaskan mengapa arsitekturnya terasa lebih disengaja dibanding sekadar sebuah rangkaian privasi.
Bagian yang sulit bukanlah menciptakan transfer rahasia yang lain.
Yang sulit adalah mengoordinasikan logika selective disclosure berbasis identitas dan verifikasi tanpa mengubah setiap transaksi menjadi catatan yang sepenuhnya transparan.
Itulah masalah infrastruktur yang menurut saya lebih mudah terlewat ketika melihat Dusk dari luar.