#dusk $DUSK @Dusk
Bagaimana Dusk Melindungi Data Keuangan Pengguna 🔐
Privasi di kripto selalu terasa seperti kompromi yang tak berujung: baik anonimitas dan sorotan miring regulator, atau transparansi penuh transaksi. Dusk Network mengejutkan saya karena cara elegan dalam menyelesaikan dilema ini [web:2].
Mekanisme utama perlindungan
- Zero-knowledge proofs: kriptografi berbasis PLONK memverifikasi kebenaran transaksi tanpa mengungkap jumlah atau para pihak.
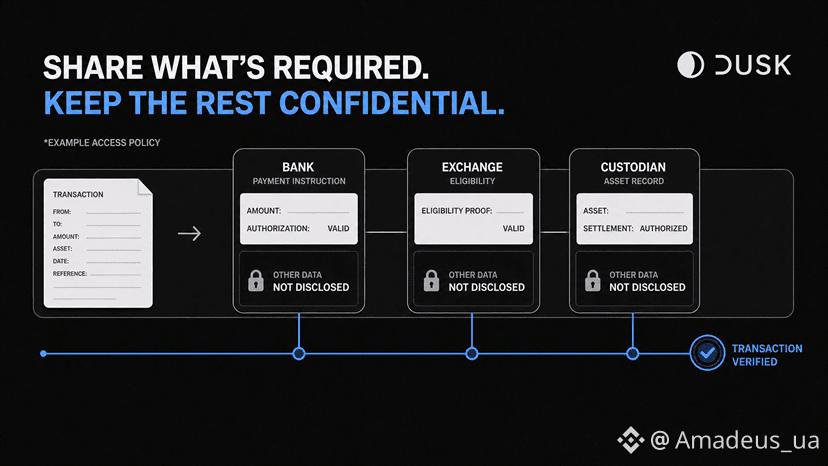
- Selective disclosure: akses untuk memverifikasi data hanya diberikan kepada auditor yang berwenang melalui kunci terpisah—sisanya jaringan hanya melihat buktinya saja.
- Citadel (KYC privat): verifikasi identitas sekali pakai dengan kontrol penuh atas akses dan kemampuan untuk mencabut izin.
- Programmable compliance: aturan AML/KYC ditanamkan ke dalam protokol—verifikasi dilakukan tanpa mengungkap data klien.
Kenapa saya percaya ini
Ini adalah model “auditable privacy”—privasi secara default dengan kemungkinan audit, selaras dengan MiCA, MiFID II, dan GDPR. Buku daftar hanya melihat bukti keabsahan transaksi, bukan siapa yang mentransfer ke siapa dan berapa jumlahnya.
Keseimbangan yang keren. 👍
Bagaimana Dusk Melindungi Data Keuangan Pengguna 🔐
Privasi di kripto selalu terasa seperti kompromi yang tak berujung: baik anonimitas dan sorotan miring regulator, atau transparansi penuh transaksi. Dusk Network mengejutkan saya karena cara elegan dalam menyelesaikan dilema ini [web:2].
Mekanisme utama perlindungan
- Zero-knowledge proofs: kriptografi berbasis PLONK memverifikasi kebenaran transaksi tanpa mengungkap jumlah atau para pihak.
- Selective disclosure: akses untuk memverifikasi data hanya diberikan kepada auditor yang berwenang melalui kunci terpisah—sisanya jaringan hanya melihat buktinya saja.
- Citadel (KYC privat): verifikasi identitas sekali pakai dengan kontrol penuh atas akses dan kemampuan untuk mencabut izin.
- Programmable compliance: aturan AML/KYC ditanamkan ke dalam protokol—verifikasi dilakukan tanpa mengungkap data klien.
Kenapa saya percaya ini
Ini adalah model “auditable privacy”—privasi secara default dengan kemungkinan audit, selaras dengan MiCA, MiFID II, dan GDPR. Buku daftar hanya melihat bukti keabsahan transaksi, bukan siapa yang mentransfer ke siapa dan berapa jumlahnya.
Keseimbangan yang keren. 👍