#termmax @TermMax
Saya melihat keamanan TermMax dengan cara yang sedikit berbeda.
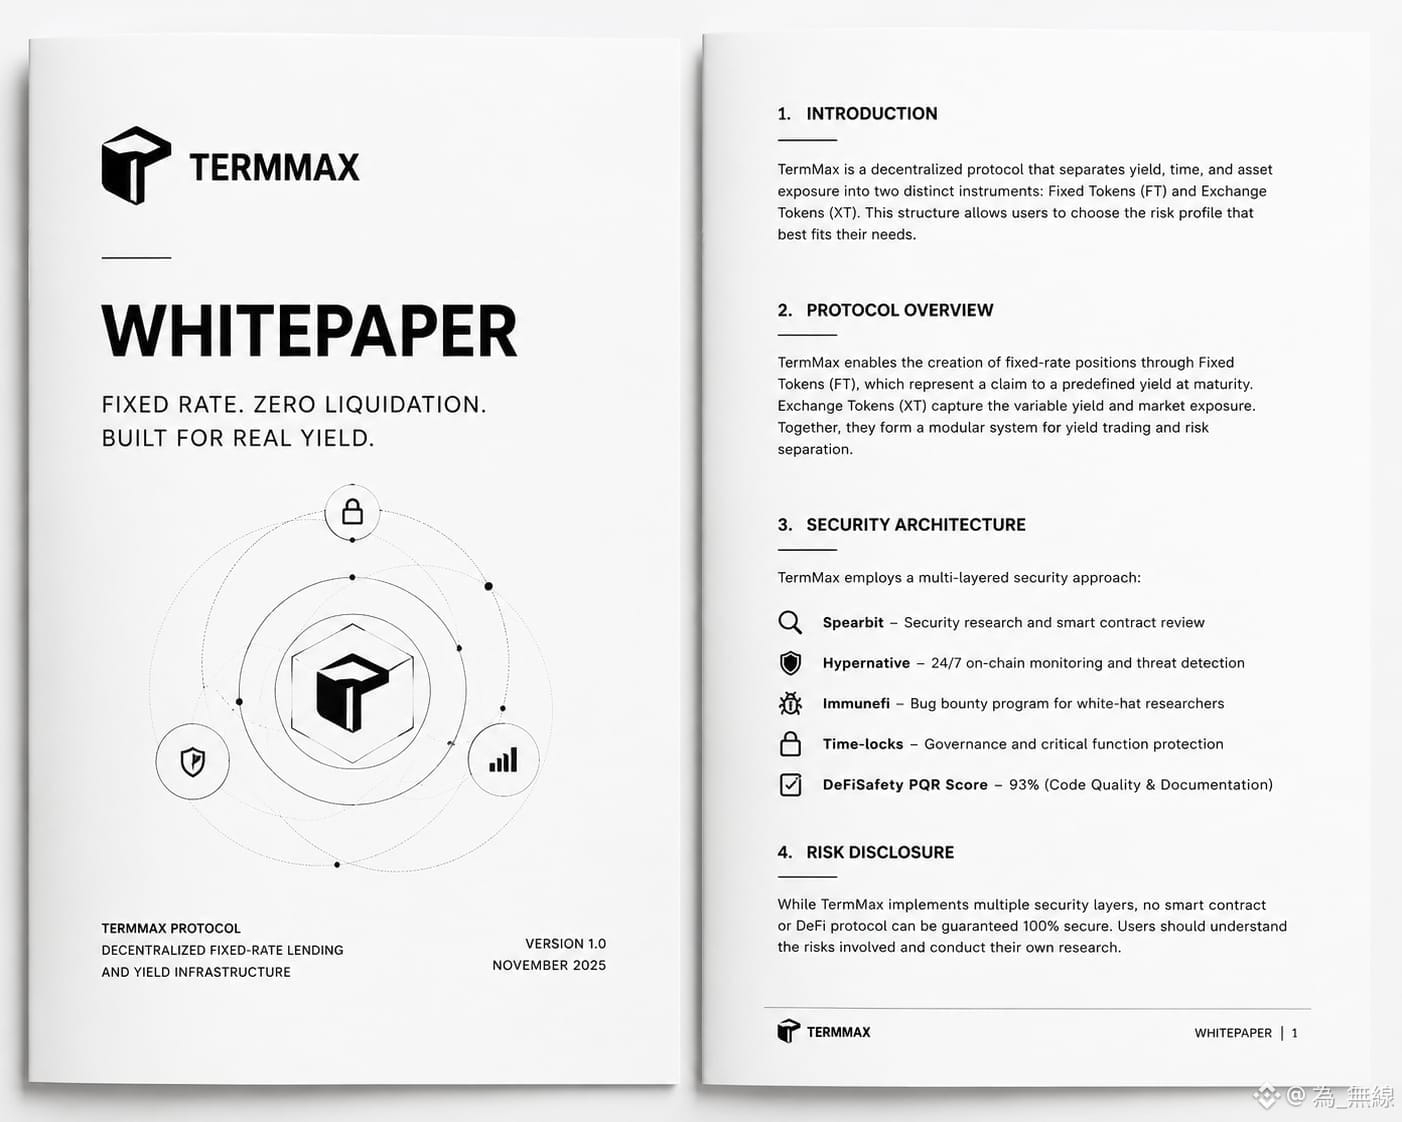
Yang menonjol bagi saya adalah pendekatannya bukan hanya berdasarkan satu audit saja. TermMax telah menyebutkan pekerjaan keamanan yang melibatkan Spearbit, pemantauan real-time melalui Hypernative, program bug bounty Immunefi, perlindungan time-lock, dan skor 93% PQR DeFiSafety.
Bagi saya, itu penting karena audit saja tidak bisa menjamin bahwa protokol DeFi tidak akan pernah dieksploitasi.
Pengaturan keamanan yang baik membutuhkan lebih dari sekadar peninjauan sekali jalan. Pemantauan dapat membantu mendeteksi aktivitas yang tidak biasa, sementara bug bounty memberi peneliti independen alasan untuk mencari masalah.
Namun, saya juga berpikir penting untuk menjaga ekspektasi tetap realistis. Saya tidak bisa memverifikasi laporan audit akhir Spearbit yang tersedia untuk publik untuk TermMax dari informasi yang saya temukan, jadi saya tidak akan menganggap kemitraan itu sendiri sebagai bukti bahwa semuanya benar-benar aman sepenuhnya.
Menurut saya, TermMax menerapkan pendekatan keamanan berlapis.
Itu titik awal yang bagus.
Tapi di DeFi, ujian sesungguhnya selalu bagaimana lapisan-lapisan itu bekerja ketika protokol berada dalam tekanan nyata.
$GIGGLE
$BTC
$ETH