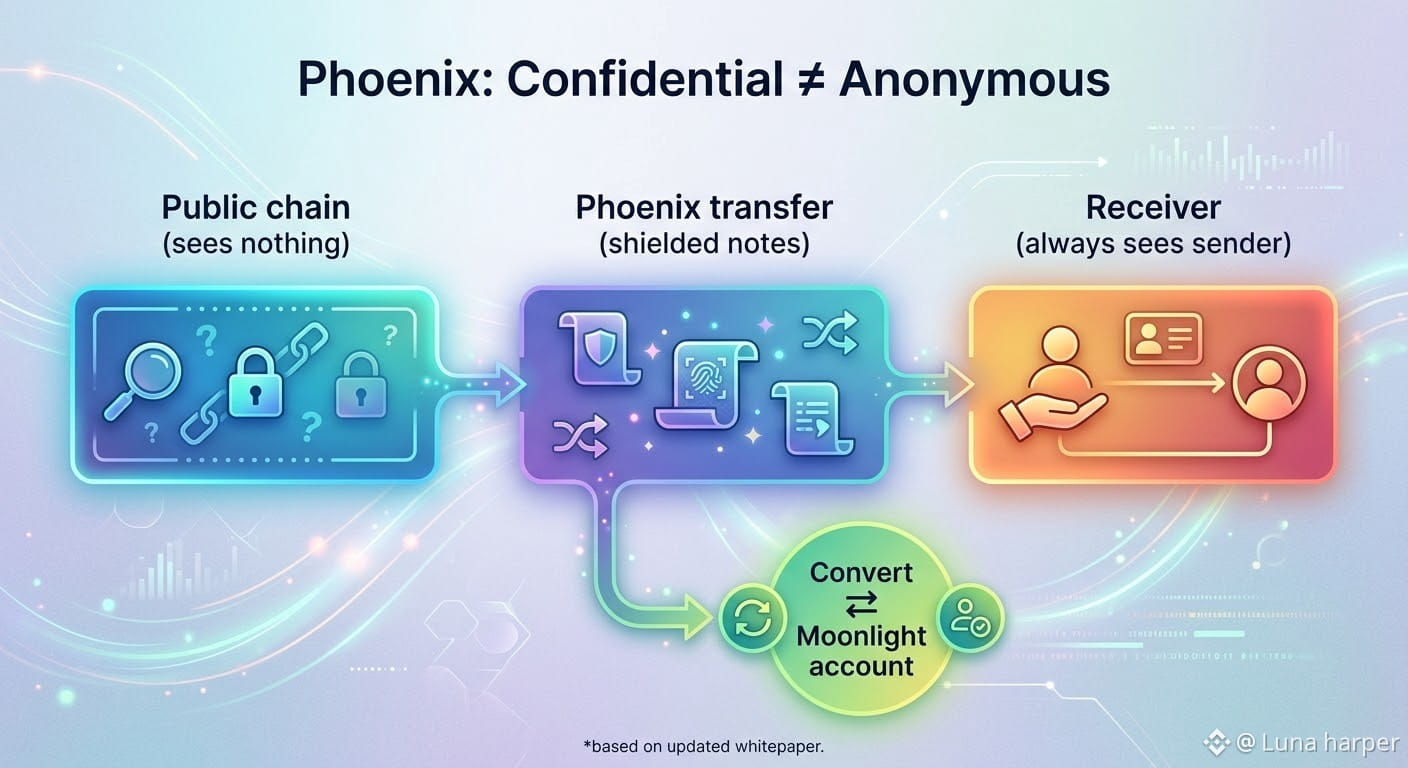
Menyelidiki $DUSK transaksi rahasia, satu baris dalam #Dusk whitepaper yang diperbarui menghentikanku: Phoenix dengan sengaja diubah supaya penerima selalu bisa mengidentifikasi pengirim. @Duskfoundation menyebutnya sebagai perbaikan kepatuhan, bukan kebocoran — model Phoenix milik #dusk tidak pernah dibangun untuk anonimitas.
Jadi, penyamarannya ternyata lebih sempit daripada yang terdengar. Catatan, nullifier, bukti — semuanya menyembunyikan pengirim, penerima, dan jumlah dari pengamat rantai publik. Tapi pihak lawan tidak pernah dimaksudkan berada dalam kegelapan. Ini adalah batas pengungkapan yang digambar di sekeliling pihak-pihak tertentu, bukan pemadaman.
Yang berubah bagiku adalah memperlakukan "shielded" sebagai biner — privat atau tidak. Itu tidak sesederhana itu. Moonlight ada di samping Phoenix sebagai model akun yang sepenuhnya publik, dan fungsi konversi memindahkan nilai di antara dua status tersebut secara atomik, dengan bukti kepemilikan diperlukan baik saat kamu beralih ke salah satunya.
Perbedaan itu penting untuk cara kamu membaca panduan Phoenix apa pun: "confidential" dan "anonymous" bukan klaim yang sama di sini, dan itu mengubah apa yang benar-benar dilindungi oleh kunci tampilan (view key). Langkah berikutnya yang akan kucari: apa yang diekspos oleh sebuah view key ke pihak ketiga dibanding apa yang dilihat penerima secara default.
@Dusk