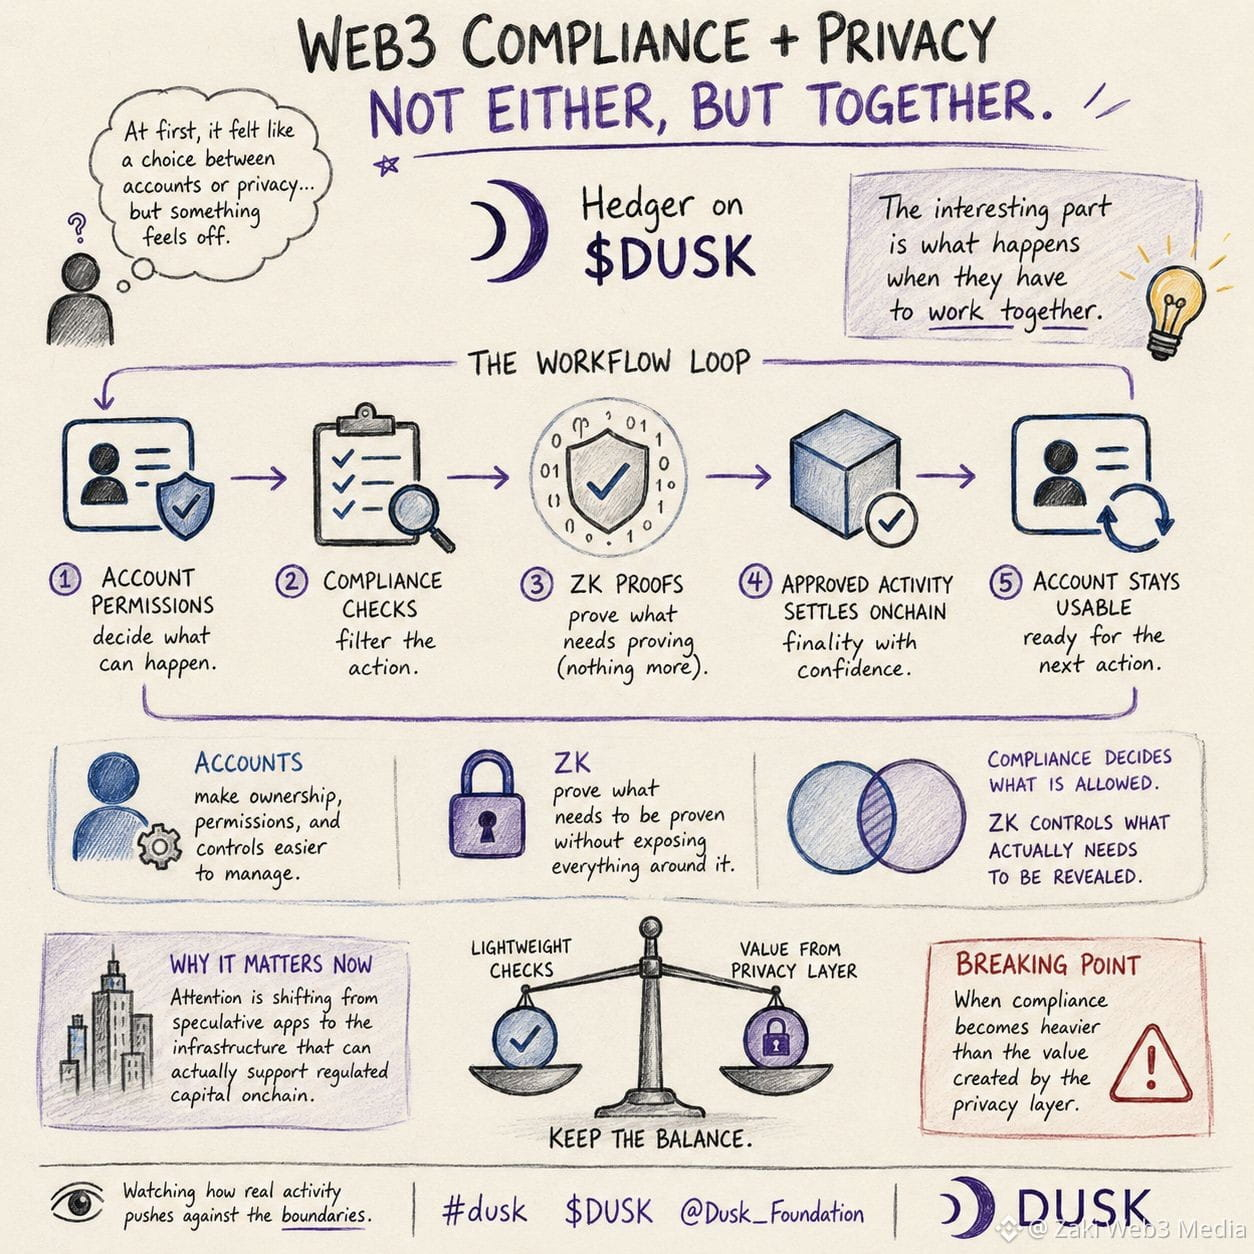
Awalnya, kepatuhan Web3 terlihat seperti pilihan antara model akun yang familiar dan privasi yang lebih kuat… tetapi ada sesuatu yang terasa janggal dari pertukaran itu.
Semakin saya melihat pendekatan Hedger di $DUSK , semakin saya bertanya-tanya apakah bagian yang menarik bukanlah salah satu model itu sendiri, melainkan apa yang terjadi ketika keduanya harus bekerja sama.
Mulainya terlihat seperti sebuah loop:
izin akun menentukan apa yang bisa terjadi → pemeriksaan kepatuhan menyaring aksi → ZK membuktikan apa yang perlu dibuktikan → aktivitas yang disetujui diselesaikan onchain → akun tetap dapat digunakan untuk aksi berikutnya.
Kedengarannya sederhana, tapi bagian tengahnya yang membuatnya jadi menarik.
Akun memudahkan pengelolaan kepemilikan, izin, dan kontrol.
ZK membalik asumsi sedikit—membuktikan apa yang perlu dibuktikan tanpa mengekspos semuanya di sekitarnya.
Jadi alih-alih menganggap kepatuhan dan privasi sebagai hal yang saling berlawanan, alur kerja ini bisa membiarkan kepatuhan memutuskan apa yang diizinkan sementara ZK mengontrol apa yang benar-benar perlu diungkapkan.
Mungkin itulah arsitektur sesungguhnya yang selama ini saya lewatkan.
Hal itu terasa sangat relevan sekarang, saat perhatian perlahan bergeser dari aplikasi spekulatif menuju infrastruktur yang benar-benar bisa mendukung modal teregulasi di onchain.
Tapi sistem akan rusak ketika kepatuhan menjadi lebih berat daripada nilai yang diciptakan oleh lapisan privasi.
Itulah bagian yang sedang saya pantau.
Jika pemeriksaannya tetap ringan, kombinasi itu mulai terasa lebih masuk akal.
Jika setiap langkah menambah gesekan, maka pendekatan hibrida mungkin hanya akan menciptakan lapisan lain yang harus diakali oleh institusi.
Mungkin saya terlalu banyak membaca ke dalam arsitekturnya.
Namun saya penasaran apa yang terjadi ketika aktivitas nyata mulai mendorong batas-batas tersebut.
#dusk $DUSK @Dusk