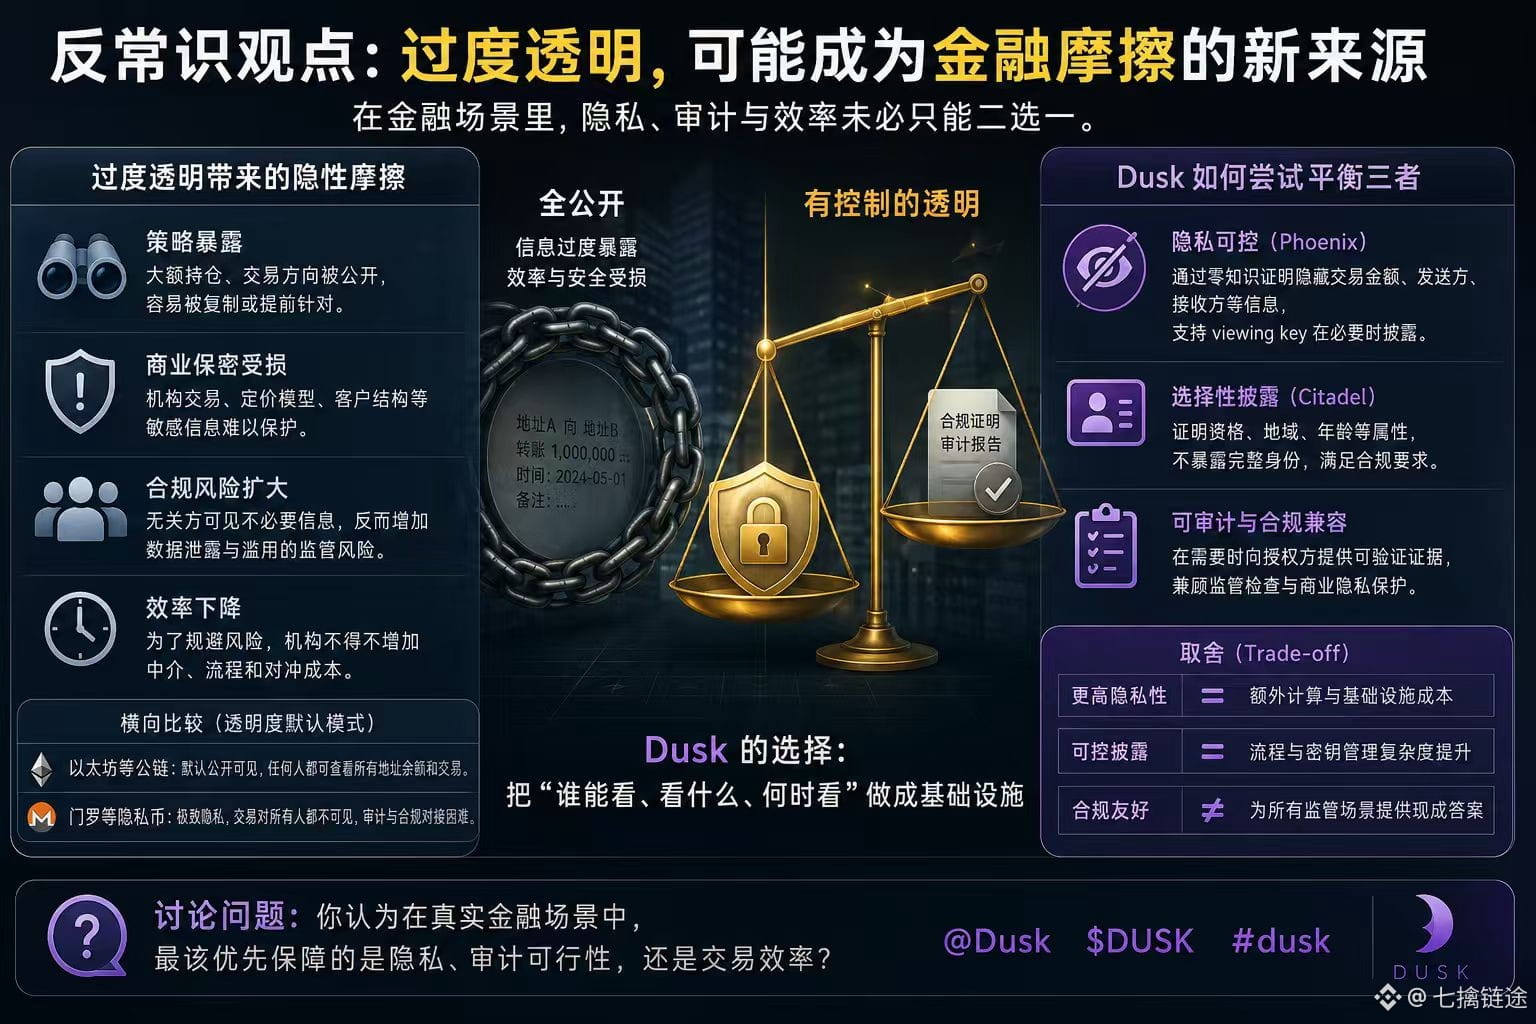
#dusk $DUSK Banyak orang menganggap bahwa di dunia keuangan yang di-on-chain semakin transparan semakin baik, tetapi saya justru semakin meragukan hal itu. Buku besar yang terbuka memang memudahkan DeFi bagi pengguna biasa, namun bagi institusi bisa berubah menjadi gesekan baru: kepemilikan, lawan transaksi, dan jalur dana semuanya terekspos dalam jangka panjang. Transparansi itu sendiri mungkin memengaruhi strategi transaksi dan minat untuk ikut berpartisipasi.
Saya melihat dari Dusk bahwa yang paling penting bukanlah “menyembunyikan transaksi”, melainkan memecah tingkat visibilitas informasi. Moonlight tetap menjaga akunnya tetap terbuka; Phoenix memakai bukti zero-knowledge untuk menyembunyikan detail transfer sambil tetap mendukung peninjauan yang diotorisasi; sedangkan Citadel memilih untuk melakukan disclosure secara selektif—membuat peserta bisa membuktikan kelayakan, bukan memberikan identitas lengkap kepada semua orang. Untuk proses keuangan yang nyata, ini berarti KYC, transaksi, dan audit tidak perlu dibagikan dengan satu paket informasi yang sama.
Secara horizontal, Ethereum yang default transparan membuat banyak kebutuhan privasi keuangan perlu ditumpuk dengan solusi di lapisan aplikasi; Dusk justru menanamkan kapabilitas semacam itu lebih langsung ke desain lapisan dasar. Namun trade-off-nya juga jelas: transaksi privat menghadirkan kompleksitas tambahan pada pembuktian, scanning, dan custody. Bahkan dokumentasi integrasi exchange Dusk pun menyarankan agar proses utamanya mengikuti alur Moonlight. Ini menunjukkan bahwa “privasi, audit, dan efisiensi bisa berjalan bersama” bukanlah makan siang gratis.
Jadi saya cenderung pada satu penilaian yang spesifik: @Dusk yang sebenarnya ingin dibuktikan bukan semata apakah pihaknya bisa melakukan privasi, melainkan apakah ia dapat membuat informasi lebih minim terekspos sekaligus membuat pemeriksaan kepatuhan institusi justru menjadi lebih sederhana. Jika setelah diterapkan di dunia nyata, proses pembuktian dan audit jadi lebih berat dibanding sistem tradisional, keunggulan itu tidak lagi berdiri.
Menurut Anda, bagian mana yang paling ingin dibayar oleh institusi: ekspos informasi yang lebih sedikit, atau proses kepatuhan yang lebih sedikit?